
Résumé :
Nintendo a confirmé qu'il existe des failles de sécurité dans certaines fonctions de code QR de la Nintendo Switch de première génération, qui peuvent provoquer une fuite d'informations sur l'hôte ou exécuter du code illégal. Les appareils concernés doivent mettre à jour leurs systèmes vers la version 23.0.0 dès que possible.
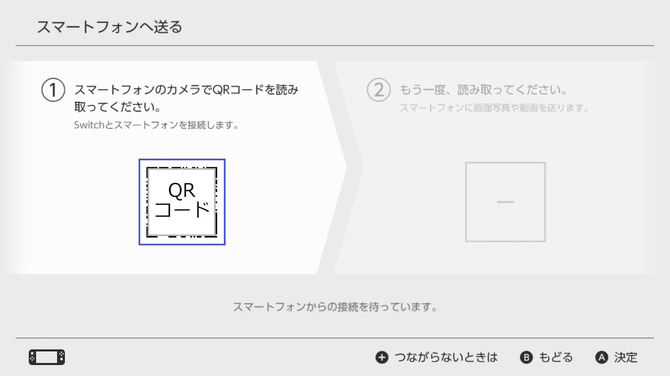
Des documents publiés par Nintendo le 10 septembre montrent que le risque implique deux scénarios d'utilisation : le transfert de contenu via la fonction "Envoyer vers un smartphone" dans l'album photo et l'utilisation de voitures dans "Mario Kart Live: Home Circuit". Les deux fonctions afficheront un code QR sur la console ou sur l'écran du téléviseur.
Cette vulnérabilité nécessite qu'un tiers malveillant lise directement le code QR sur l'écran pour l'exploiter. Si le code QR peut être empêché d'être lu par d'autres, la vulnérabilité ne sera pas exploitée ; sinon, un attaquant pourrait l'utiliser pour exécuter du code illégal ou obtenir des informations enregistrées sur l'hôte.
La Nintendo Switch de première génération avec une version système inférieure à 23.0.0 est concernée. Nintendo a également déclaré qu'il n'y avait aucun risque que des informations sur la console soient obtenues sur la Nintendo Switch 2.
Les utilisateurs peuvent saisir « Paramètres » et « Hôte » dans le menu ACCUEIL pour afficher la version actuelle du système et effectuer des mises à jour. Les utilisateurs qui ne peuvent temporairement pas effectuer la mise à niveau doivent s'assurer que le code QR ne peut pas être lu par des tiers lorsqu'ils utilisent les deux fonctions ci-dessus, et ne pas connecter leurs smartphones ou appareils autres que les voitures de course.
Commentaires