
Résumé :
Google a récemment publié une annonce annonçant des ajustements au VRP du programme Chrome Vulnerability Reward. Il a été annoncé que les nouvelles règles entreraient en vigueur immédiatement, encourageant les chercheurs en sécurité à trouver des vulnérabilités liées aux problèmes de corruption de mémoire dans les navigateurs Google. Avec cette mise à jour, la récompense de base pour les vulnérabilités de corruption de mémoire passe d'un minimum de 500 $ à 2 000 $, tandis que les vulnérabilités d'écriture contrôlée éprouvées dans les processus de navigateur, de réseau et de GPU peuvent rapporter jusqu'à 20 000 $.
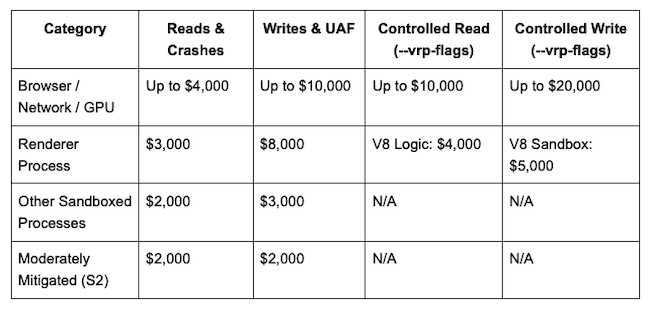
Les montants des récompenses sont classés en fonction du type de vulnérabilité et de son impact :
Les vulnérabilités dans les processus du navigateur, du réseau et du GPU valent jusqu'à 4 000 $ pour les bogues de lecture ou de plantage, 10 000 $ pour les bogues d'écriture et d'utilisation après libération, 10 000 $ pour les lectures contrôlées et 20 000 $ pour les écritures contrôlées.
Les vulnérabilités d'écriture et d'utilisation après libération dans le processus de rendu comportent une prime maximale de 8 000 $, les vulnérabilités du bac à sable du moteur V8 sont toutes deux de 5 000 $ et les vulnérabilités logiques du moteur V8 sont de 4 000 $. Les autres processus protégés par sandbox valent 2 000 $ pour les bogues de lecture ou de plantage et 3 000 $ pour les bogues d'écriture et d'utilisation après libération.
Google exige également que le rapport sur la sécurité de la mémoire soit reproductible sur l'infrastructure de Google. S'il n'existe aucun rapport pour l'environnement de test applicable, le montant de la récompense peut être limité à la récompense de base. Google a déclaré que cette exigence vise principalement à faire correspondre les récompenses avec des vulnérabilités reproductibles et ayant un impact réel plus important.
Ajout d'un bonus de risque moyen et d'un bonus Fuzzer restauré :
Le programme Chrome VRP a également ajouté une nouvelle récompense pour les vulnérabilités de sécurité hors mémoire. Les problèmes S2 à risque moyen peuvent recevoir une récompense de 2 000 $ si le rapport contient un correctif ou contribue directement au correctif. S’il s’agit d’une vulnérabilité d’évasion de sandbox de sécurité autre que la mémoire avec un impact important, une récompense pouvant aller jusqu’à 20 000 $ US sera fournie.
Google a également rétabli le bonus Chrome Fuzzer de 2 000 $ pour récompenser les chercheurs en sécurité qui développent et contribuent à de nouveaux testeurs de fuzz. Google a également ajouté de nouveaux prix communautaires annuels, tels que le meilleur rapport et la meilleure vulnérabilité. Google a déclaré qu'à mesure que ses capacités internes de détection des vulnérabilités de l'IA s'améliorent, le programme de récompense ajuste son orientation pour encourager les chercheurs en sécurité à rechercher des problèmes difficiles à détecter avec des outils automatisés.
Commentaires