Résumé :
L'équipe Google Threat Intelligence a récemment révélé lors d'une conférence sur la sécurité que des chercheurs en sécurité de Mandiant, une filiale de Google, s'étaient secrètement cachés dans le groupe de discussion principal de l'équipe de hackers TeamPCP et continuaient de surveiller les attaques à grande échelle de l'équipe de hackers sur la chaîne d'approvisionnement contre l'écosystème des logiciels open source. Puisqu'il est infiltré, il a bien sûr aussi l'avantage d'être infiltré. Avant que le pirate informatique ne lance l'attaque, Google avait déjà aidé les entreprises et les fournisseurs de services cloud concernés à gérer les informations d'identification volées.
Créez un personnage virtuel pour gagner la confiance des hackers :
Ce chercheur en sécurité a été chargé par Google de se cacher dans un groupe de pirates informatiques. À cette fin, l’équipe a passé du temps à créer un personnage virtuel et à interagir avec un pirate informatique pour instaurer la confiance. Le hacker a été invité à rejoindre l’équipe TeamPCP. Sur la base de ce niveau de confiance, l'analyste infiltré de l'équipe Google a également été accepté avec succès et est entré dans le groupe de discussion principal.
Il y a 12 personnes dans ce groupe de discussion principal, qui discutent principalement de la progression de l'attaque, des données volées avec succès et de l'élaboration de plans d'extorsion ultérieurs. Le ver développé par TeamPCP peut infecter un grand nombre d'applications en peu de temps et voler des données sensibles d'entreprise, puis extorquer les données sensibles de l'entreprise. Si l’entreprise ne paie pas la rançon, les données sensibles pourraient être divulguées.
Devenez un initié, volez les données des pirates et informez AWS de révoquer les informations d'identification divulguées :
Dans cette bataille offensive et défensive, un analyste de l'équipe de sécurité de Google a joué le rôle d'un initié. L'analyste a découvert que les pirates informatiques stockaient un grand nombre de noms d'utilisateur, de mots de passe et d'identifiants d'accès de manière centralisée sur le serveur. Des indices pertinents ont été signalés à l'équipe de sécurité de Google. L'équipe de sécurité de Google n'a pas informé les entreprises concernées une par une (car c'était trop inefficace), mais a directement contacté Amazon AWS pour révoquer par lots toutes les informations d'identification compromises.
Après avoir finalisé la révocation du certificat, Google a ensuite commencé à envoyer des e-mails à l'entreprise victime pour l'aider à effectuer rapidement la rotation des identifiants et à renforcer les droits d'accès, afin que les pirates ne puissent plus accéder aux installations internes de l'entreprise victime et voler des données via les identifiants divulgués. Les analystes infiltrés n'ont jamais été impliqués dans le lancement de l'attaque, et l'opération d'infiltration a aidé Google à recueillir davantage d'informations internes sur TeamPCP.
L'arrestation de deux membres principaux est également liée à l'infiltration :
Il convient de noter que Google a révélé que des analystes infiltrés avaient fourni aux forces de l'ordre des indices relatifs aux membres suspects, sur la base des erreurs opérationnelles des pirates informatiques dans les groupes de discussion internes. Il convient de noter que les membres de TeamPCP communiquent également via Internet. Ces membres sont dispersés dans différents pays et ne connaissent pas la véritable identité de chacun.
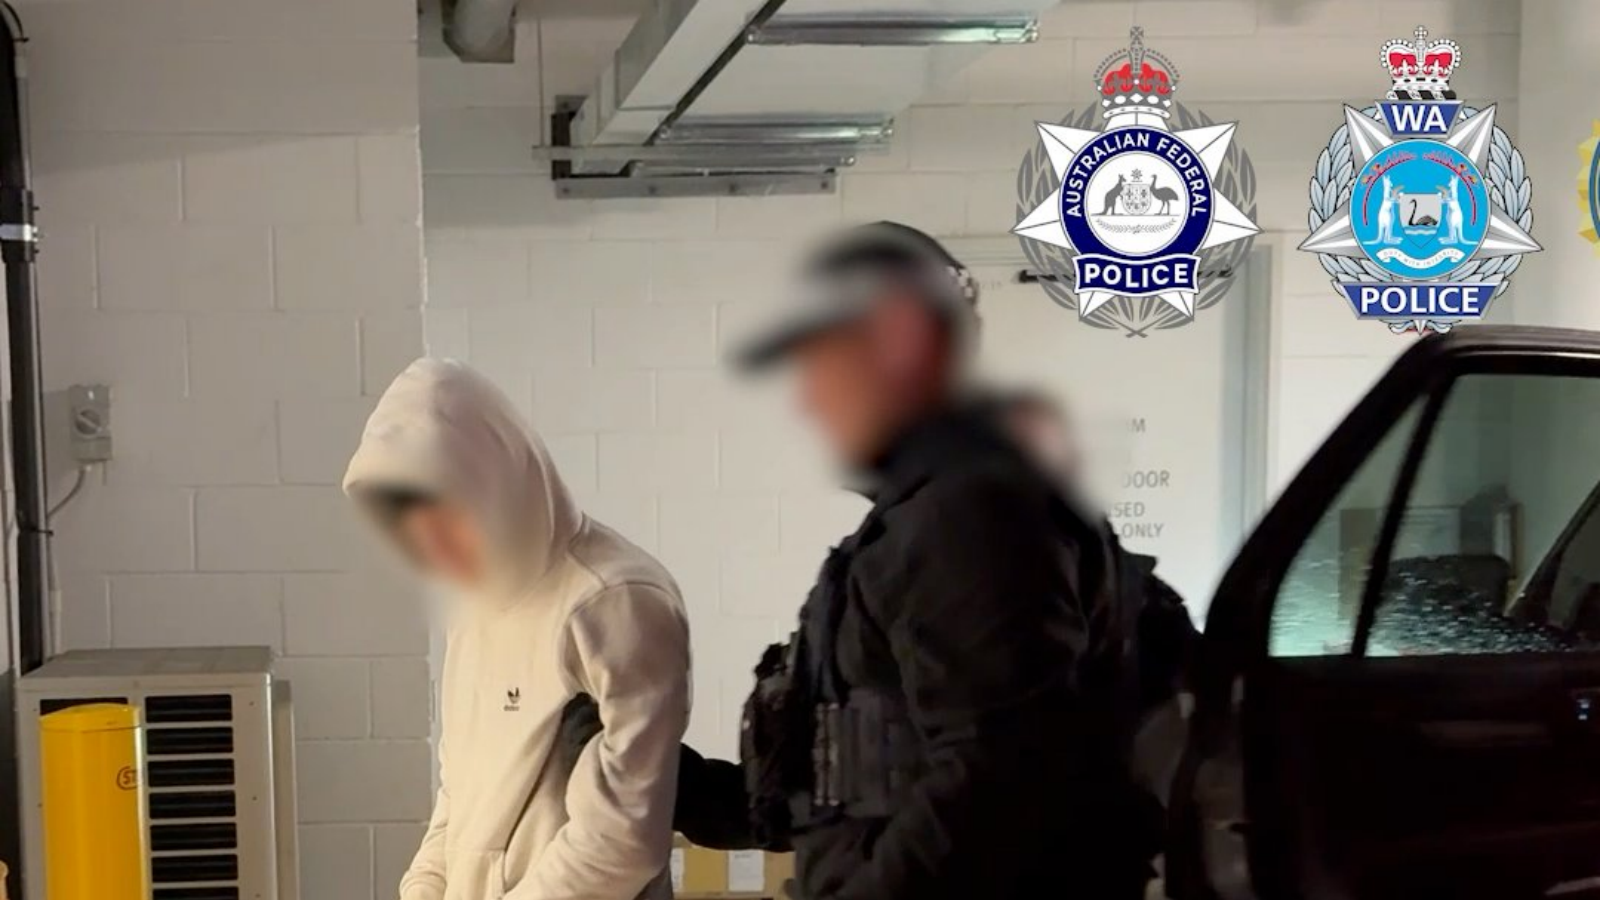
Le FBI et la police australienne ont précédemment coopéré pour arrêter deux membres principaux de la TeamPCP en Australie. Bien que Google n'ait pas donné de précisions, il existe une forte probabilité que l'arrestation de ces deux membres principaux soit liée à des analystes infiltrés.
Commentaires