
Résumé :
Le fabricant français de portefeuilles matériels de crypto-monnaie Ledger enquête sur un incident de sécurité impliquant une modification malveillante de ses appareils. Il a été découvert que certains portefeuilles contenaient des composants de surveillance cachés, et les chercheurs de la blockchain estiment que plus de 90 millions de dollars d'actifs cryptographiques associés ont été volés. L'enquête s'est initialement concentrée sur le détaillant malaisien de crypto-monnaie CryptoBilis, mais d'autres canaux de vente ont maintenant été identifiés et pourraient contenir des appareils infectés.
Un matériel malveillant peut voler des informations sensibles et contourner la puce de sécurité du centre du portefeuille
Ledger a déclaré qu'un groupe criminel organisé avait installé des composants cachés dans certains portefeuilles matériels, ce qui pourrait permettre aux attaquants d'obtenir les actifs numériques des utilisateurs sans pirater directement la puce de sécurité principale de l'appareil.
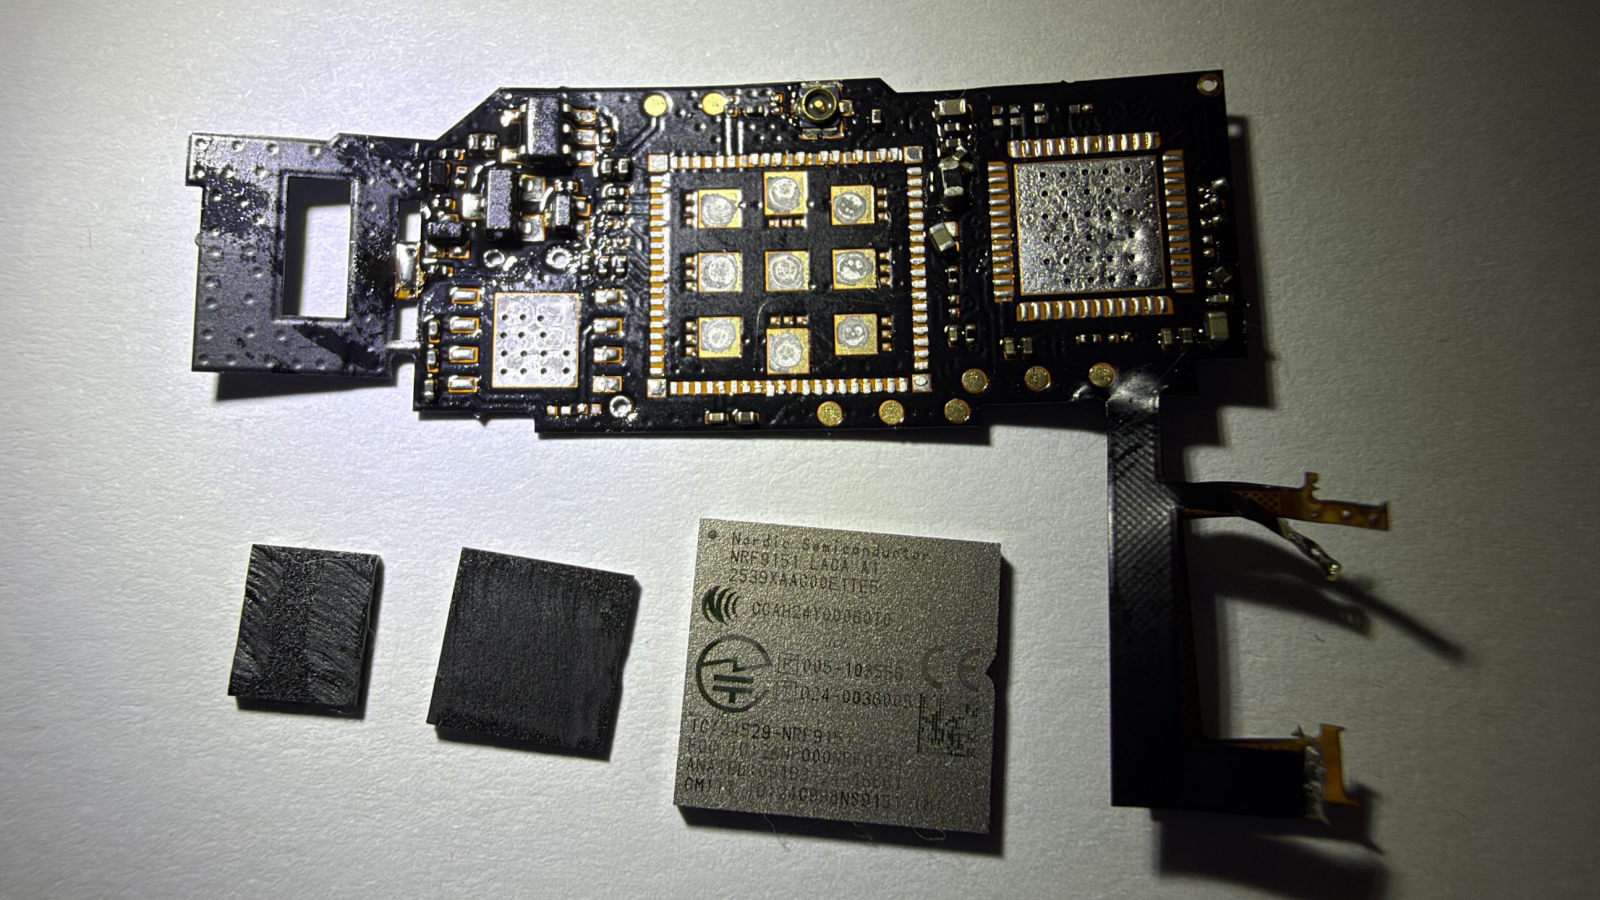
Des chercheurs indépendants en sécurité ont souligné que les appareils associés peuvent intercepter des informations sensibles via des composants de connexion d'affichage modifiés, puis utiliser des modules de communication cellulaire pour transmettre les informations aux attaquants.
Depuis le 9 octobre, les clients de CryptoBilis ont successivement signalé la perte d'actifs numériques, et le détaillant a ensuite temporairement fermé son magasin physique à Kuala Lumpur. Ledger a déclaré qu'il coopérait avec les forces de l'ordre locales dans le cadre de l'enquête.
Les équipements de vente à Singapour ont également détecté des anomalies, et la portée de l'impact pourrait être élargie
Les enquêteurs ont également trouvé des connecteurs d'affichage modifiés, des puces de communication cellulaire et des cartes SIM dans un portefeuille Ledger Flex acheté à l'aéroport Changi de Singapour.
Cette découverte signifie que les appareils infectés peuvent être entrés dans les circuits de vente au détail normaux dans plusieurs pays.
Ledger enquête toujours sur l'ampleur de l'attaque et n'a pas annoncé le nombre total d'appareils concernés.
Cet incident a également révélé les risques de sécurité dans la chaîne d'approvisionnement du portefeuille matériel : même si l'appareil lui-même utilise une puce de sécurité indépendante, les actifs des utilisateurs peuvent toujours être en danger s'ils sont physiquement modifiés pendant la vente ou la circulation.
Commentaires