Résumé :
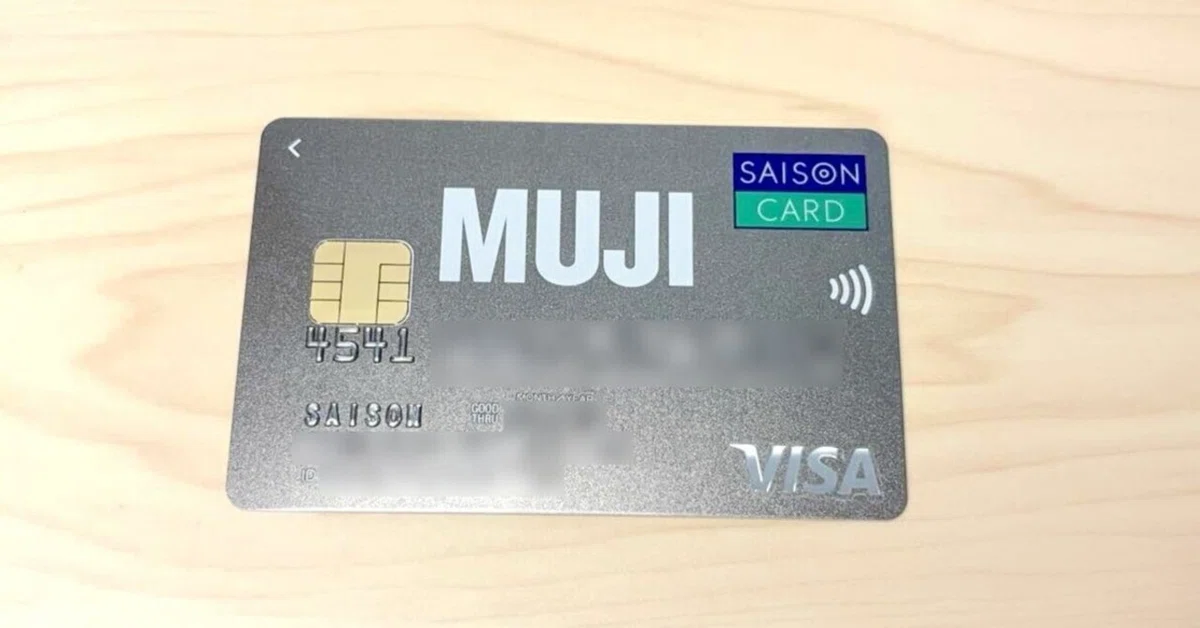
Auparavant, la célèbre société japonaise Ryohin Project avait été attaquée par des pirates informatiques. Ryohin Project était l'opérateur derrière Muji. L’attaque a provoqué la fuite des informations d’environ 1,09 million de cartes de crédit. Mais ce qui est encore plus choquant, c’est que MUJI non seulement stocke les numéros de carte de crédit des utilisateurs en violation des réglementations, mais ne crypte même pas les numéros de carte, c’est-à-dire qu’il les stocke directement en texte clair.
Les utilisateurs préoccupés par les incidents de sécurité savent peut-être que la plupart des fuites de données n'impliquent pas d'informations de paiement. Autrement dit, les numéros de carte de paiement des utilisateurs, les noms correspondants aux cartes, les dates d'expiration et les codes de sécurité CVV2 doivent être supprimés après utilisation pour éviter que ces fuites de données ne conduisent à un vol après des incidents de sécurité.
Muji connaît cette règle, c'est pourquoi la conception de son système n'enregistre pas les informations de paiement des utilisateurs. Mais le problème est le suivant : après que Muji ait ajusté son mécanisme d'émission de points exclusifs ou de réductions en juillet 2021, il n'a pas supprimé les données du numéro de carte de crédit qu'il avait obtenues conformément aux exigences du processus. Muji enquête actuellement pour savoir s'il s'agit d'une erreur humaine ou d'un problème système.
Selon l'explication de Muji, la carte de crédit co-marquée Muji est émise par la société coopérative Credit Saison. Selon les instructions des deux parties, d'octobre 2000 à juillet 2021, l'émetteur de la carte a fourni des numéros de carte et d'autres informations à Muji pour identifier les membres de la carte et attribuer des points exclusifs.
Après avoir ajusté le mécanisme d'émission des points en juillet 2021, les deux parties ont cessé de transmettre les numéros de carte. Muji aurait dû supprimer les informations à ce moment-là, mais en fait, les numéros de carte obtenus n'ont pas été supprimés. Les informations divulguées comprenaient 1,09 million de numéros de carte de crédit et les dates de naissance des utilisateurs, mais n’incluaient pas les noms des titulaires de carte, les dates d’expiration et les codes de sécurité.
Cependant, comme les autres systèmes commerciaux de Muji ont également subi des fuites de données, les données obtenues par les pirates comprenaient le numéro et le nom complets de la carte. Cependant, la période de validité de la carte et le code de sécurité n’ont pas été divulgués, il ne faut donc pas s’inquiéter d’un vol.
Il convient de noter que MUJI admet utiliser du texte clair pour stocker les informations sur le numéro de carte de crédit des utilisateurs. Il va de soi que puisqu’il doit être stocké, il doit de toute façon être crypté. C'est un peu déroutant de le stocker directement en texte clair.
Il y a des spéculations selon lesquelles Muji pourrait utiliser les numéros de carte de crédit comme identifiants d'utilisateur, c'est-à-dire pour identifier les utilisateurs par des numéros de carte dans le système de cartes co-marquées. Cependant, cette spéculation ne peut pas être confirmée pour le moment. On ne sait pas si Muji publiera un rapport d’examen détaillé expliquant la raison.
Commentaires