Résumé :
La semaine dernière, le premier exploit de jailbreak pour la Nintendo Switch 2 a été mis en ligne publiquement. Même s’il ne s’agit que d’un exploit captif, les possibilités qu’il ouvre rendent cette version passionnante. Quelques jours plus tard, la vulnérabilité a été mise en pratique : un utilisateur aurait résolu une lacune clé du système, tandis qu'un autre pirate informatique bien connu aurait développé une vulnérabilité non liée qui pourrait conduire à de nouveaux développements plus intéressants.
L'utilisateur de la plateforme X @byizmysh a partagé une nouvelle vidéo montrant YouTube fonctionnant sur la Nintendo Switch 2. Le projet serait basé sur le projet open source VacuumTube ; VacuumTube est un client open source visant à ramener une expérience légère de « version TV de YouTube », et il fonctionne sur la console à l'aide d'une solution de jailbreak récemment publiée par Sammy Hajhamid (nom d'écran pepsipu). L'utilisateur a également plaisanté en disant que l'ensemble du programme était "évidemment écrit en Brainfuck" et "ne me demandez pas pourquoi je n'utilise plus BASIC" lors de la publication de la vidéo, avec les hashtags #Switch2, #Jailbreak, #Homebrew et #ns2jb.
Pour certains utilisateurs, avoir une application YouTube fonctionnelle exécutée sur Switch 2 n'est peut-être pas si excitant, mais d'autres développements ne le sont pas. On dit que le premier lot de fichiers de jeu Switch 2 et d'archives RomFS a commencé à être exporté (vidé), le premier impliquant la version bêta de "The Duskbloods" et les ressources de "Mario Kart World" (Mario Kart World). Cependant, ce contenu n'a pas encore été vérifié, car Nintendo prendra immédiatement des mesures dès qu'il sera partagé publiquement. Néanmoins, si ces nouvelles se confirment, cette possibilité d’accéder au système de fichiers ouvrira la voie au développement de mods pour les jeux Switch 2, et pourrait également contribuer à promouvoir le développement des premiers ports PC natifs non officiels.
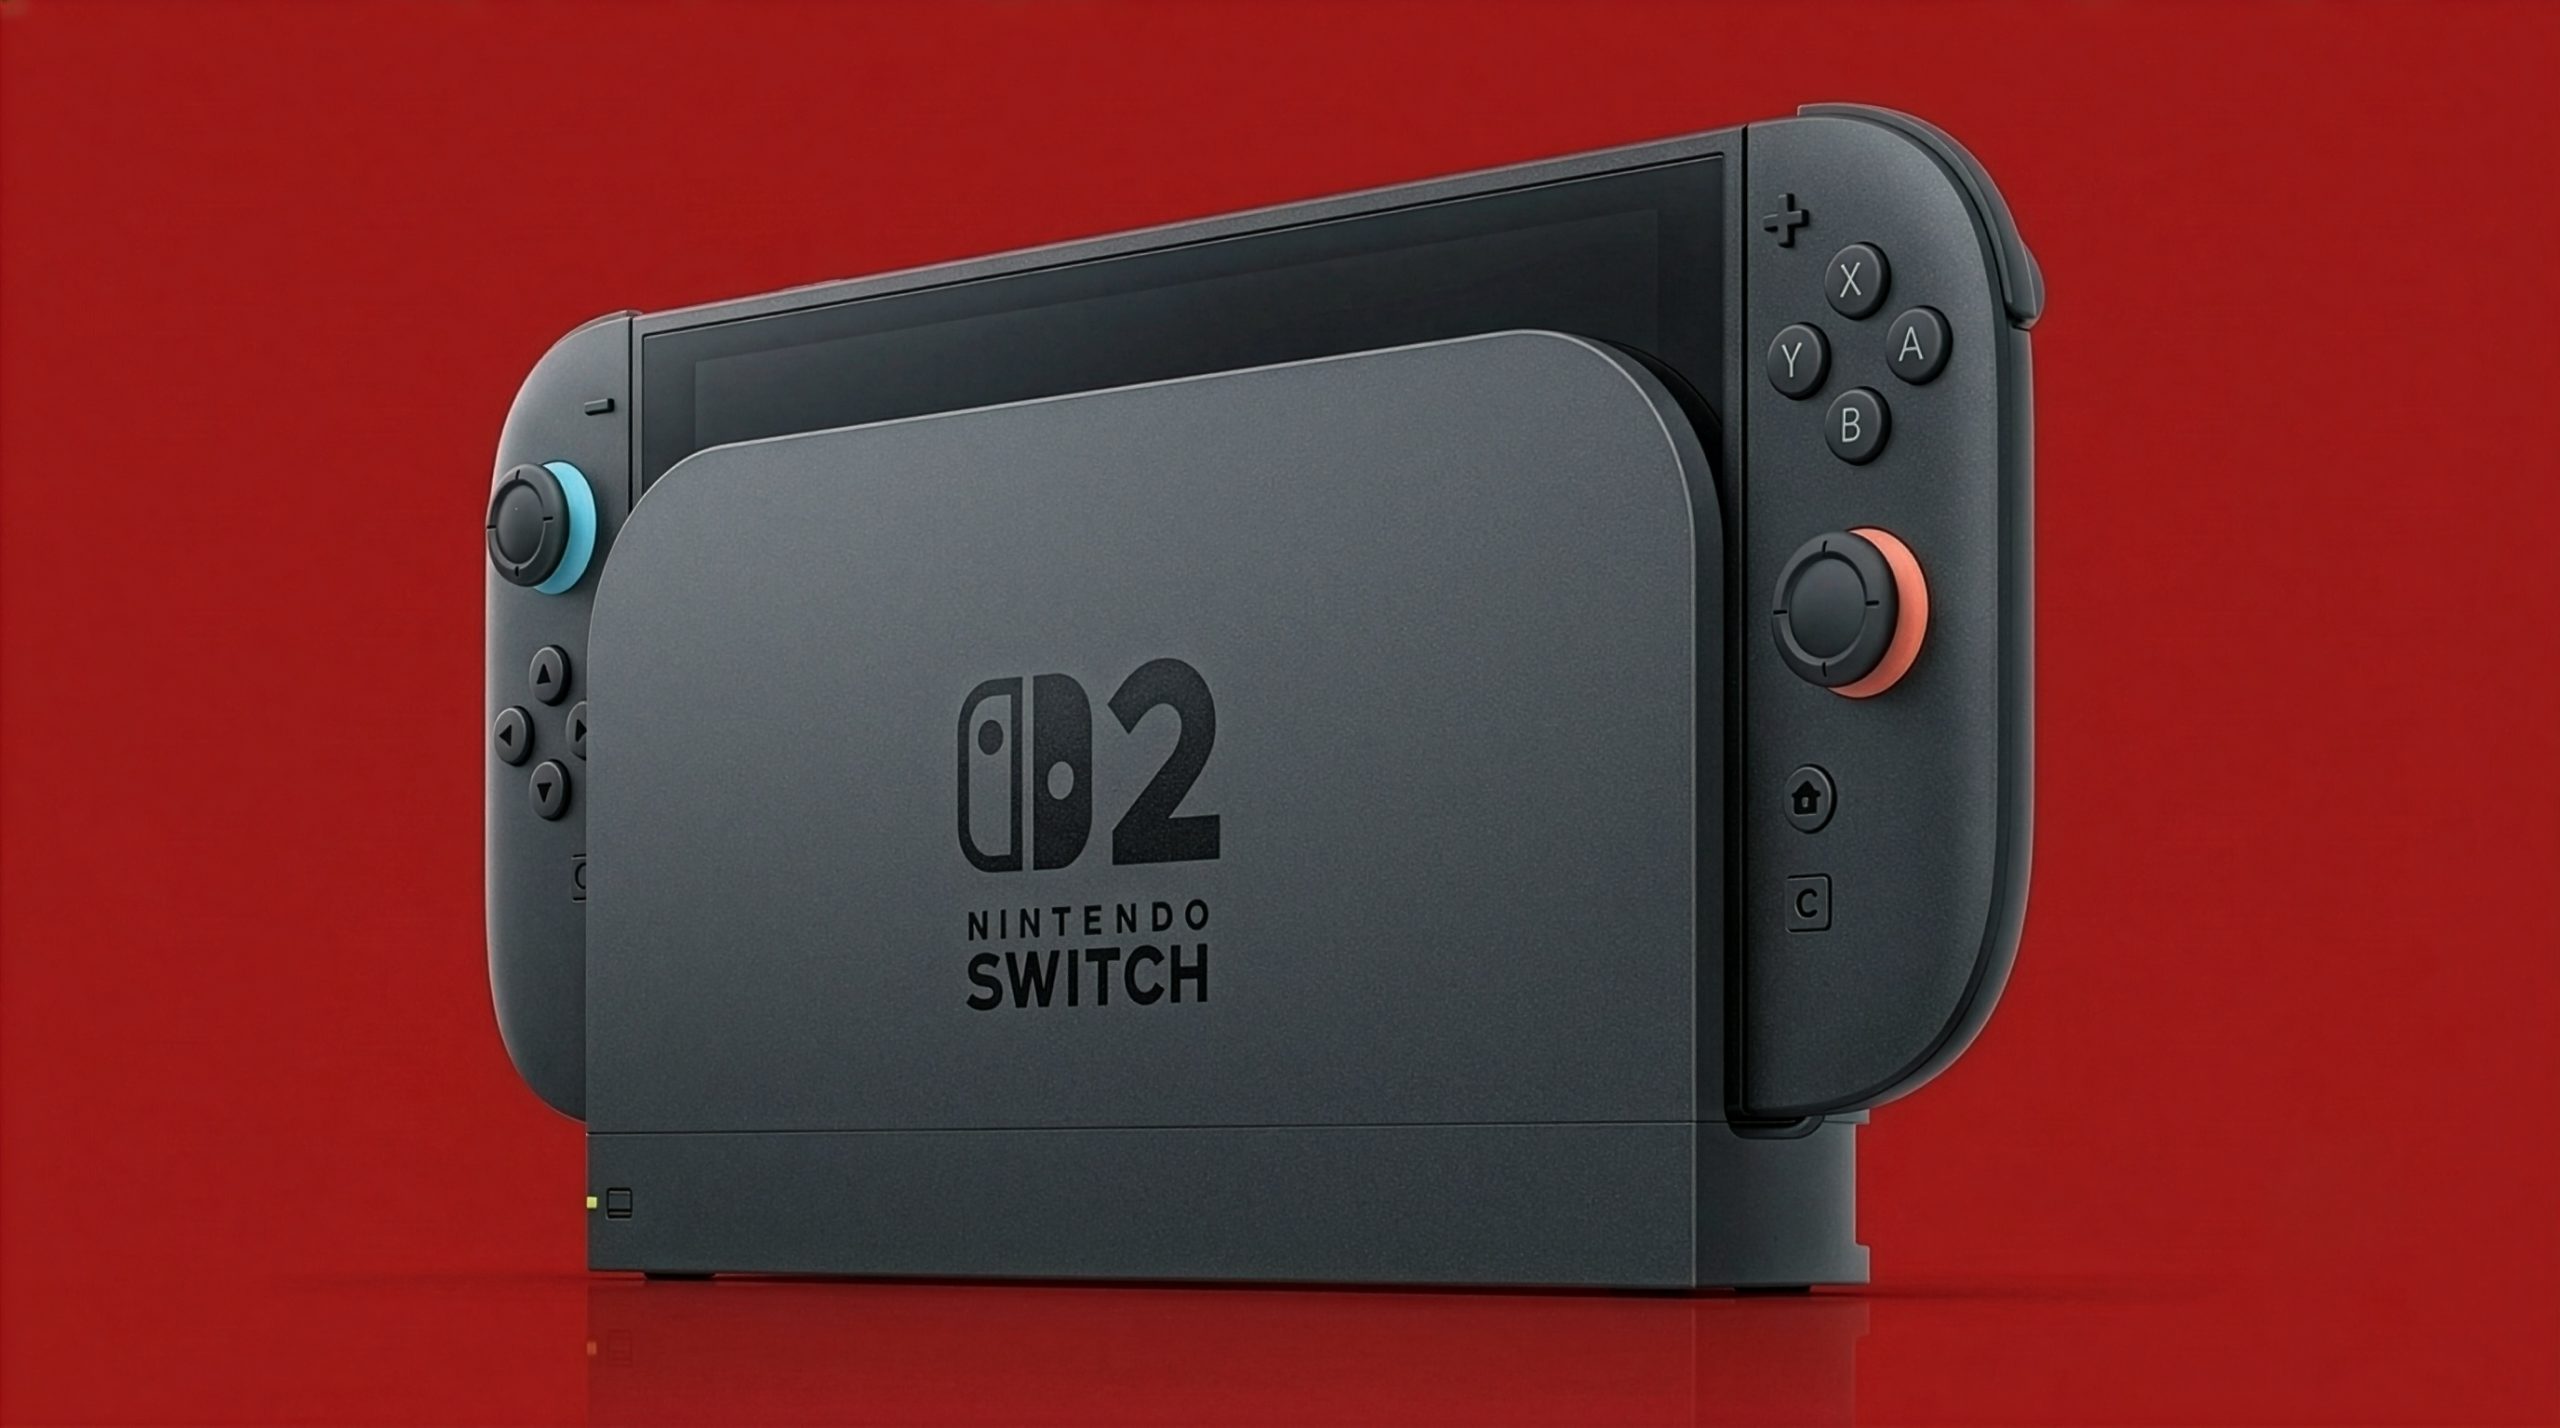
Ce qui va vraiment donner un énorme coup de pouce à la communauté homebrew naissante, c'est le développement d'un exploit sans fil pour Switch 2, et il semble que quelque chose comme celui-ci soit déjà en route. On dit que Gezine, un chercheur en sécurité bien connu et développeur de logiciels homebrew hôtes, a proposé le concept d'une vulnérabilité non câblée et a créé un programme d'installation capable d'intégrer l'intégralité de la chaîne d'exploitation dans les données de sauvegarde afin qu'elle puisse être déclenchée au prochain démarrage de l'ordinateur. Cela apportera un accès au niveau utilisateur, permettant aux utilisateurs d'exécuter des logiciels homebrew et des émulateurs sur l'hôte de manière très pratique.
L'écosystème homebrew de la Switch 2 étant encore à ses balbutiements, il est fascinant de le voir prendre vie presque du jour au lendemain avec la sortie du premier bug. Compte tenu de ce que certains utilisateurs ont réalisé avec les Switches originales modifiées, il y a sans aucun doute des moments passionnants à venir pour les propriétaires de Switch 2 désireux de repousser les limites fixées par Nintendo pour cette génération de consoles.
Commentaires