
Résumé :
Apple a annoncé qu'à partir des prochaines versions d'iOS 27.3, iPadOS 27.3, macOS 27.3 et visionOS 27.3, elle procéderait à des examens de sécurité du contenu partagé via des liens publics iCloud. Cette décision signifie que certaines photos et fichiers initialement partagés publiquement par les utilisateurs seront testés par Apple pour voir s'ils contiennent du contenu nuisible.
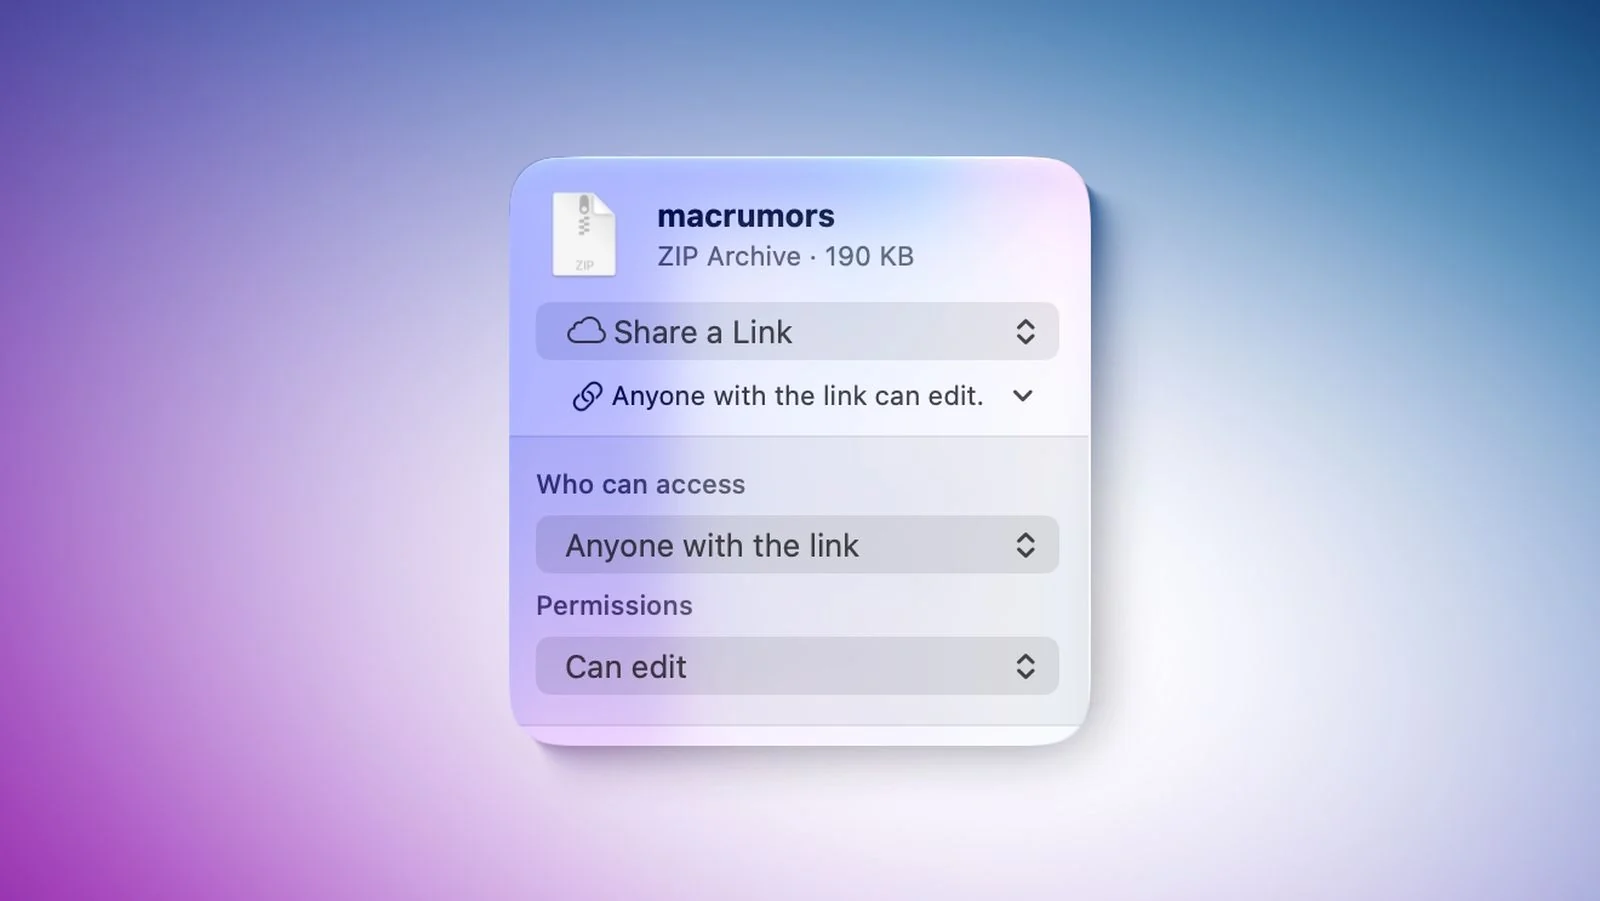
Selon les instructions mises à jour d'Apple, lorsque les utilisateurs partagent du contenu à l'aide de l'option « Toute personne disposant du lien » dans iCloud Photos ou iCloud Drive, ces images et fichiers seront ouverts à Apple pour inspection du contenu.
Apple n'a pas précisé sa définition spécifique du « contenu préjudiciable ». Cependant, à en juger par sa politique publique, les cibles de l'examen peuvent inclure des contenus illégaux ou préjudiciables tels que des logiciels malveillants, des fichiers dangereux et du matériel pédopornographique. Apple a également déclaré que si nécessaire, la société pourrait également coopérer avec les forces de l'ordre pour gérer des situations connexes.
Apple souligne que si les utilisateurs téléchargent du contenu jugé nuisible, la société se réserve le droit de déplacer, refuser, modifier, supprimer ou supprimer le contenu concerné à tout moment. Dans le même temps, Apple peut également prendre d'autres mesures à l'encontre du compte Apple associé, notamment en restreignant ou en désactivant le compte, en empêchant les utilisateurs de créer de nouveaux comptes Apple en utilisant la même adresse e-mail ou le même numéro de téléphone, et même en signalant la situation aux forces de l'ordre dans certaines circonstances.
Actuellement, le partage de fichiers iCloud propose principalement deux méthodes. L'un est « Envoyer une copie », qui envoie le fichier directement au destinataire ; l'autre est « Partager un lien », qui permet au destinataire de télécharger le fichier via le lien. En mode partage de lien, les utilisateurs peuvent également choisir « Accès par personnes désignées » ou « Accès par toute personne disposant du lien ». Apple a déclaré que ce nouveau mécanisme de révision de contenu ne s'applique qu'à ce dernier, qui est une méthode de partage de liens totalement ouverte.
Apple n'a pas encore expliqué si les liens publics iCloud créés avant le lancement officiel d'iOS 27.3 et d'autres systèmes seraient inclus dans la portée de l'inspection à l'avenir, les détails de cette partie de la politique doivent donc encore être clarifiés.
Dans le même temps, Apple a souligné qu'une fois le contenu partagé publiquement sous une forme « accessible à toute personne disposant du lien », le contenu n'est plus protégé par un cryptage de bout en bout, même si la protection avancée des données est activée pour l'utilisateur. Cela signifie qu'Apple peut accéder aux données pertinentes et mener des processus de modération du contenu.
Actuellement, iOS 27.3, iPadOS 27.3, macOS 27.3 et visionOS 27.3 ont ouvert des versions bêta aux développeurs. Selon le plan de publication d'Apple, ces mises à jour du système devraient être officiellement rendues publiques en décembre de cette année.
Cet ajustement montre qu'Apple renforce sa surveillance des contenus partagés publiquement. Bien que l'entreprise souligne qu'elle examine uniquement les liens publics, ce changement signifie également que les utilisateurs qui partagent publiquement des fichiers et des photos via iCloud devront prêter plus d'attention à la conformité du contenu publié avec les réglementations en vigueur d'Apple, sinon ils pourraient faire face à des conséquences telles que la suppression de contenu et même des restrictions de compte.
Commentaires