
Résumé :
Le portefeuille matériel français de crypto-monnaie Ledger a récemment rencontré un grave incident de sécurité. Les pirates ont volé les phrases mnémoniques définies par les utilisateurs en modifiant le matériel et en installant un dispositif de vol. Actuellement, les pirates ont volé plus de 80 millions de dollars de crypto-monnaie. Au fil du temps, de plus en plus de portefeuilles de crypto-monnaie d'utilisateurs peuvent être réinitialisés par des pirates informatiques et les actifs qu'ils contiennent sont transférés.
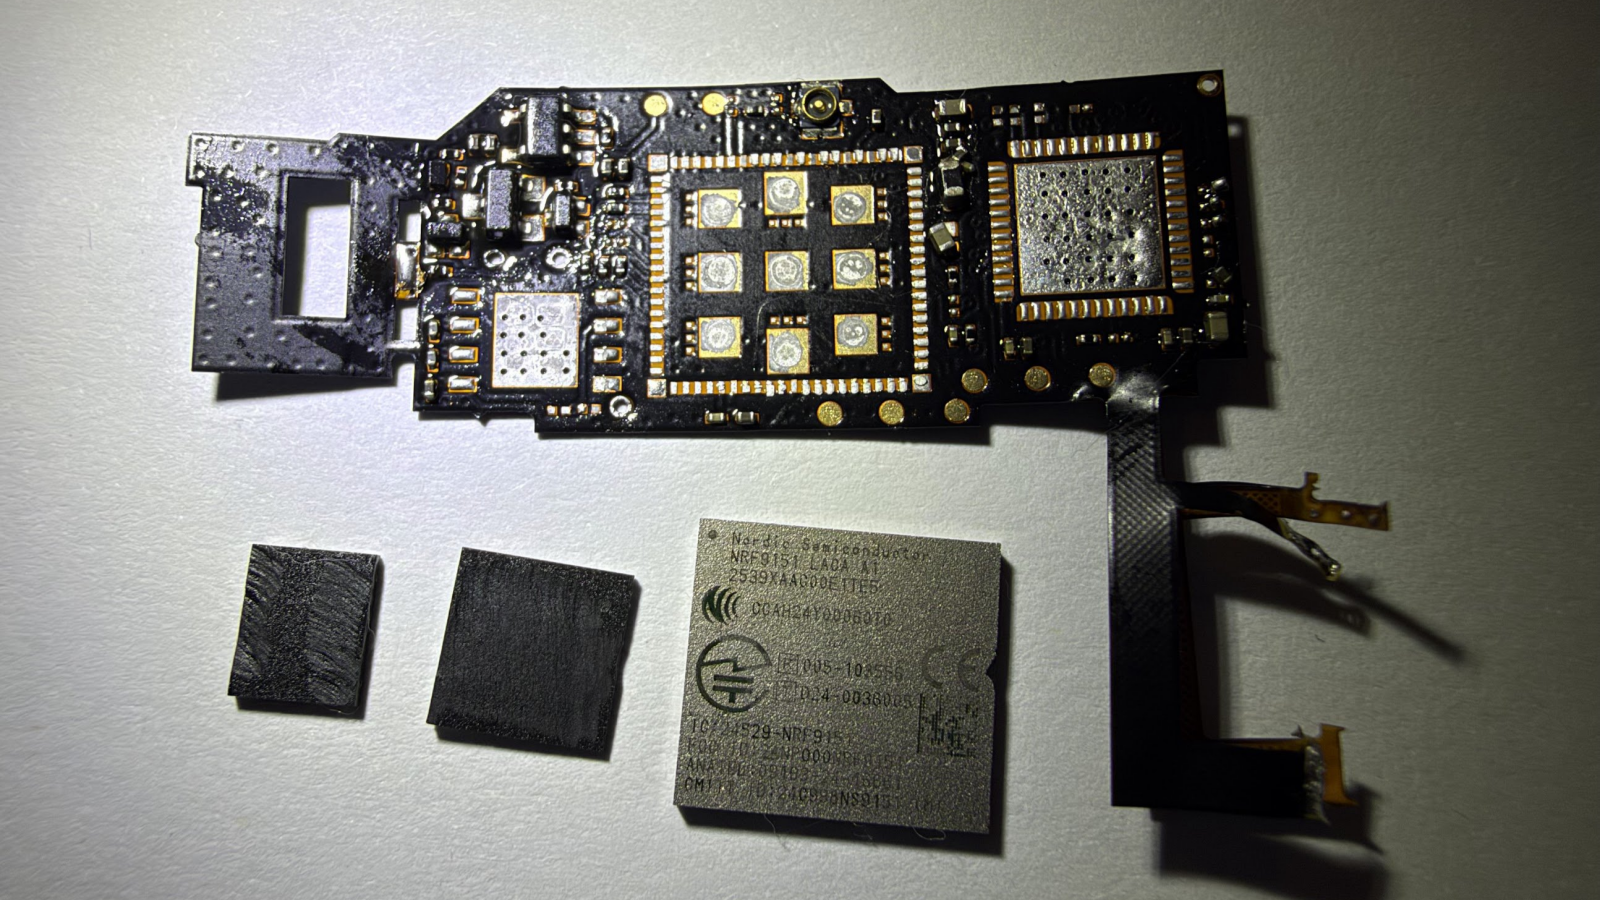
Un hacker a modifié le portefeuille pour installer un module de surveillance d'écran :
Le schéma de démontage du matériel publié par Mark Karpelès, l'ancien chef de Mt. Gox, a été le déclencheur de cet incident. Le pirate semble avoir vu le schéma de démontage publié par Mark et a conclu que l'incident de modification attirerait certainement l'attention, il a donc choisi de voler immédiatement les portefeuilles qui avaient été collectés avec succès. Si Mark n'avait pas découvert cela, on estime que les pirates auraient continué à se cacher et à collecter davantage de données de portefeuille.
Mark a inspecté un Ledger Nano. Ce circuit imprimé contient des composants tels qu'un microcontrôleur, un module de communication LTE, une antenne et une eSIM, et est connecté via un câblage interne à la liaison de communication SPI liée à l'affichage de l'appareil.
La méthode de fonctionnement possible consiste à écouter les données de caractères envoyées par l'appareil à l'écran, puis à utiliser une logique de reconnaissance entraînée pour les polices Ledger pour reconstruire le contenu de l'écran. Lorsque l'appareil Ledger est initialisé pour la première fois, 24 mots mnémoniques s'afficheront à l'écran. Dans des circonstances normales, les mots mnémoniques sont générés et affichés en interne par l'appareil. L'élément sécurisé de Ledger est responsable de la sauvegarde des clés privées et de l'exécution des opérations clés.
Si un attaquant peut lire ces mots dans le contournement du lien d'écran et les envoyer ensuite via le réseau cellulaire, il est possible d'obtenir la phrase mnémonique complète une fois que l'utilisateur a terminé l'initialisation. Dans le processus ultérieur, le pirate informatique n'a pas besoin d'accéder au portefeuille et peut restaurer la phrase mnémonique via d'autres portefeuilles compatibles et contrôler les actifs à l'adresse correspondante.
Le revendeur agréé CryptoBilis a été secrètement acquis :
CryptoBilis est le distributeur agréé de Ledger en Asie du Sud-Est. De nombreux utilisateurs ne commandent pas de matériel chez Ledger (car l'expédition depuis l'usine française via la Poste française prend beaucoup de temps). Ce revendeur avait été acquis secrètement dès le mois de mars, et le contrat d'acquisition exigeait également que l'acquisition soit gardée secrète pendant au moins 6 mois. Il était évident que les pirates avaient planifié ce projet depuis longtemps.
Actuellement, on suppose que la personne qui a acquis CryptoBilis était un pirate informatique nord-coréen. Ceux qui ont la capacité de personnaliser et de modifier en masse des cartes à microcircuits et des microcontrôleurs ne sont naturellement pas des gens ordinaires. Cependant, l'industrie fait toujours l'objet d'une enquête et l'identité du pirate informatique ne peut pas être confirmée pour le moment.
Commentaires