
Résumé :
Plus tôt, il a été découvert qu'un distributeur du portefeuille matériel français de crypto-monnaie Ledger en Malaisie avait falsifié le module d'ajout de portefeuille pour voler la phrase mnémonique. Cet incident de sécurité a causé au moins 92 millions de dollars de pertes d’actifs cryptographiques, et il est clair que Ledger ne fournira aucune compensation aux utilisateurs. Mais cet incident ne concerne pas seulement les utilisateurs d’Asie du Sud-Est, puisque les portefeuilles vendus en Europe ont également été falsifiés.
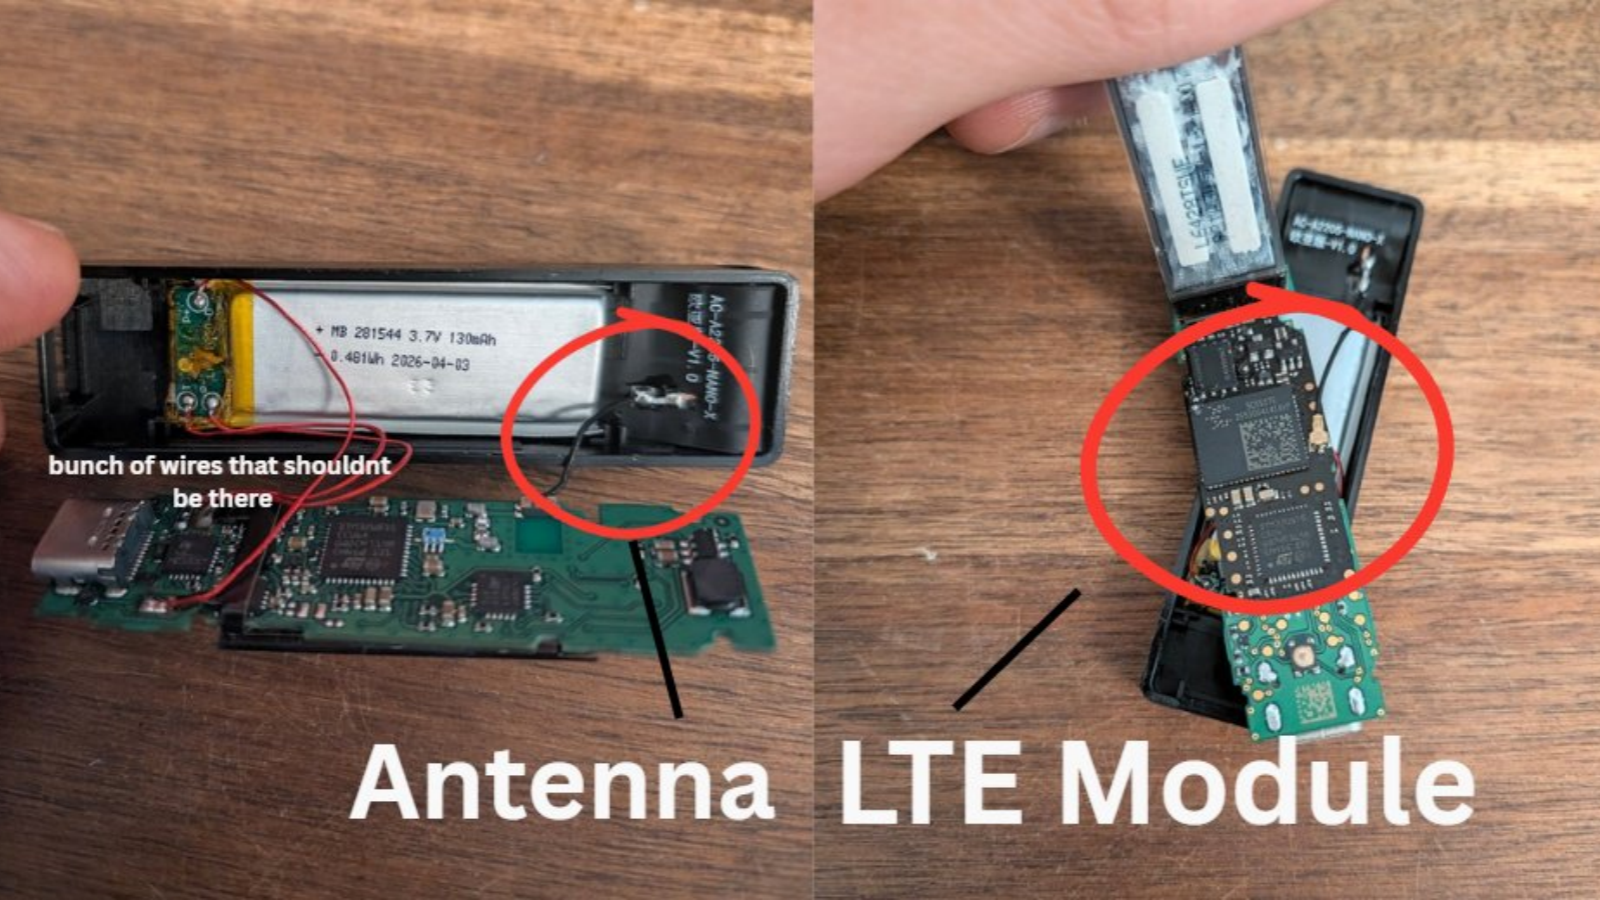
Les portefeuilles vendus en Europe ont également été modifiés :
Un utilisateur de portefeuille crypto a acheté un Ledger Nano. Il ne s'agit pas d'un incident isolé, car cet utilisateur a également acheté des portefeuilles dans d'autres magasins de détail et les a démontés, et a également constaté que les portefeuilles avaient été modifiés.
Au départ, l'utilisateur a supposé que la version modifiée qu'il avait achetée était un produit de retour, mais les employés de MediaMarkt ont confirmé que l'utilisateur avait acheté un tout nouveau produit, car tous les retours impliquant des portefeuilles Ledger seront renvoyés directement au fabricant plutôt que revendus.
Les registres du magasin montrent que l'inventaire du portefeuille Ledger provient de la société allemande Aqipa GmbH, qui assure la distribution de divers produits dans toute l'Europe. Il est actuellement impossible de confirmer à quel stade le pirate informatique a mené l'attaque de modification. Il est possible que le pirate informatique se soit fait passer pour la société Ledger et ait distribué la version modifiée à la chaîne d'approvisionnement en aval.
Photo de démontage de la version européenne :
Commentaires