
Résumé :
Google a récemment révélé un incident de sécurité à grande échelle affectant l'écosystème Android TV. Il a été découvert qu'un fabricant d'appareils Android TV officiellement certifié préinstallait depuis longtemps des portes dérobées cachées dans ses produits et vendait l'accès à des tiers dans le but de distribuer des logiciels malveillants. Une fois l'enquête terminée, Google a annoncé qu'il mettrait fin complètement aux relations de coopération avec les entreprises impliquées et intenterait une action en justice pour fermer l'infrastructure réseau malveillante concernée.
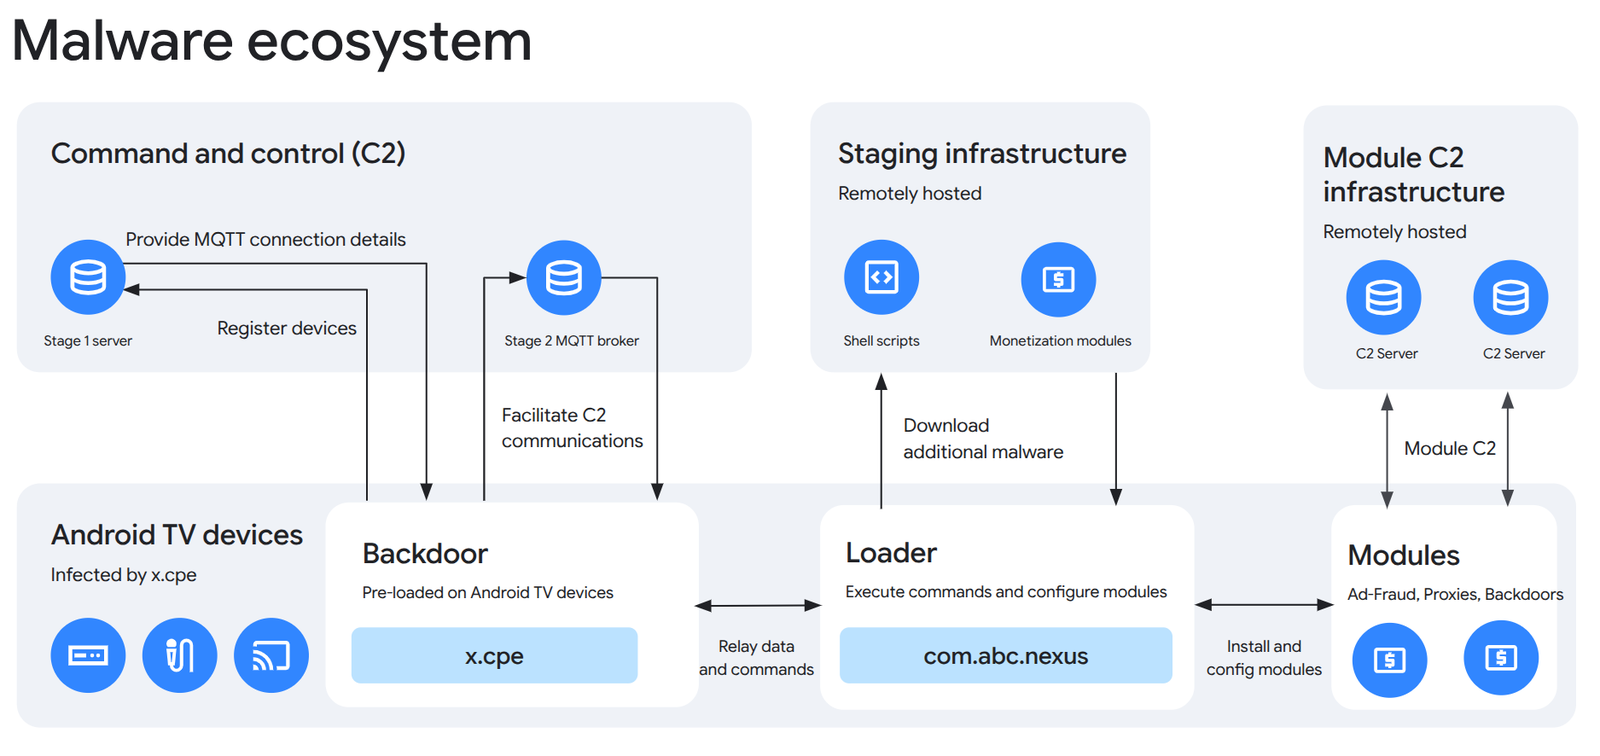
Selon les informations publiées par Google, la société impliquée est Videostrong, un fabricant basé à Shenzhen, en Chine. La société produisait autrefois des décodeurs Android TV officiellement certifiés, mais les enquêtes ont révélé qu'elle avait implanté des portes dérobées contrôlables à distance dans plusieurs modèles et marques d'appareils, et construit un réseau de serveurs complet pour gérer les appareils associés et distribuer du code malveillant.
Google a déclaré que ces programmes malveillants n'étaient pas le résultat d'actions privées d'employés individuels, ni d'incidents accidentels causés par des erreurs de développement. Les enquêteurs ont découvert que ce système fonctionnait en continu depuis de nombreuses années et disposait d'une infrastructure spécialisée et de mécanismes de détection d'évasion continuellement mis à jour pour gérer en permanence les partenaires en aval et les modules malveillants. Sur la base des résultats de cette enquête, Google a décidé de mettre fin à toute coopération avec Videostrong et de lui interdire, ainsi qu'à ses sociétés affiliées, de produire à l'avenir des appareils Android certifiés préinstallés avec des applications Google.
En guise de mesure de suivi, Google a engagé une action en justice contre les noms de domaine et les serveurs utilisés pour contrôler le botnet XCPE et a réussi à couper les liens de contrôle concernés. Dans le même temps, la société interdit également à Videostrong et à ses filiales de fournir à l’avenir des services logiciels à d’autres fabricants d’appareils Android certifiés.
Les recherches en matière de sécurité montrent que l'impact de cet incident dépasse de loin les cas de transmission de logiciels malveillants ordinaires. Contrairement aux précédents programmes malveillants qui apparaissaient principalement sur de faux appareils Android, les produits impliqués sont des appareils Android TV certifiés par Google, ce qui signifie que les consommateurs pensent généralement qu'ils ont passé avec succès les audits de sécurité officiels lors de leur achat.
L'enquête a révélé que l'attaquant avait utilisé une stratégie spéciale pour contourner la détection d'authentification. Ils préinstallent le code caché sur l'appareil lorsqu'il quitte l'usine, mais utilisent des techniques d'obscurcissement pour contourner le processus de test et attendent que l'utilisateur démarre l'appareil pour la première fois pour télécharger ou activer le module malveillant. Cela permet aux produits associés de passer avec succès les tests de compatibilité et de sécurité et ainsi d'obtenir des qualifications de certification.
Google a admis que cet incident avait révélé des failles dans son système de certification. La société a déclaré que les fournisseurs impliqués avaient profité des espaces vides dans le processus d'examen pour retarder le chargement de code malveillant sur les appareils des utilisateurs. Pour éviter que des situations similaires ne se reproduisent, Google met à niveau ses mécanismes de certification et d'examen afin de renforcer sa capacité à vérifier le micrologiciel des appareils et le comportement ultérieur des logiciels.
Selon les statistiques des agences de sécurité, les appareils concernés sont principalement concentrés dans le domaine des décodeurs Android TV et Google TV, parmi lesquels les produits de la marque Mecool sont considérés comme l'une des principales cibles concernées. Outre les boîtiers TV, les mêmes composants malveillants ont également été retrouvés dans certains équipements d’affichage dynamique, de karaoké et de terminaux de télémédecine.
Google a déclaré qu'après avoir fermé les serveurs de contrôle concernés, les attaquants ont perdu la possibilité de contrôler à distance un grand nombre d'appareils. La société estime que cette opération a non seulement affecté les appareils infectés actuellement confirmés, mais a également coupé le canal de communication entre au moins 10 millions d'appareils concernés supplémentaires et les attaquants, empêchant ainsi la propagation d'autres activités malveillantes.
Les enquêtes ont révélé que ces portes dérobées auraient pu être utilisées pour installer des logiciels malveillants supplémentaires, réaliser de la fraude publicitaire, créer des réseaux proxy et mener d'autres activités cybercriminelles. En raison de ses privilèges système élevés, l'appareil infecté peut être inclus dans un vaste système de botnet et fournir des ressources réseau aux attaquants à l'insu de l'utilisateur.
Google a souligné que permettre aux fabricants d'appareils de vendre sciemment des produits à des utilisateurs via des portes dérobées malveillantes constitue une grave trahison de la confiance des consommateurs. Bien que le serveur de contrôle ait été arrêté et que le risque actuel pour l'équipement concerné ait été considérablement réduit, pour les utilisateurs de produits associés, il reste un choix plus sûr d'évaluer la source de l'équipement et d'envisager de le remplacer par un produit de marque plus réputée.
Cet incident est également devenu l'un des incidents de sécurité de la chaîne d'approvisionnement les plus graves dans le développement de la plate-forme Android TV. Étant donné que les équipements concernés avaient reçu une certification officielle, cela a non seulement soulevé des inquiétudes quant à la sécurité de la chaîne d'approvisionnement en matériel de télévision intelligente, mais a également incité Google à réexaminer son système de certification et à renforcer davantage sa surveillance des fabricants d'équipements.
Commentaires