Résumé :
Le projet de micrologiciel UEFI open source TianoCore EDK II a récemment révélé une grave vulnérabilité de sécurité qui permet à un attaquant d'envoyer des paquets de données spécialement conçus et de déclencher une corruption de la mémoire pendant le processus de démarrage de l'appareil sur le réseau afin de provoquer une interruption du démarrage. Si un attaquant dispose des informations de construction du micrologiciel cible, il est également possible d'exécuter du code avant le chargement du système d'exploitation.
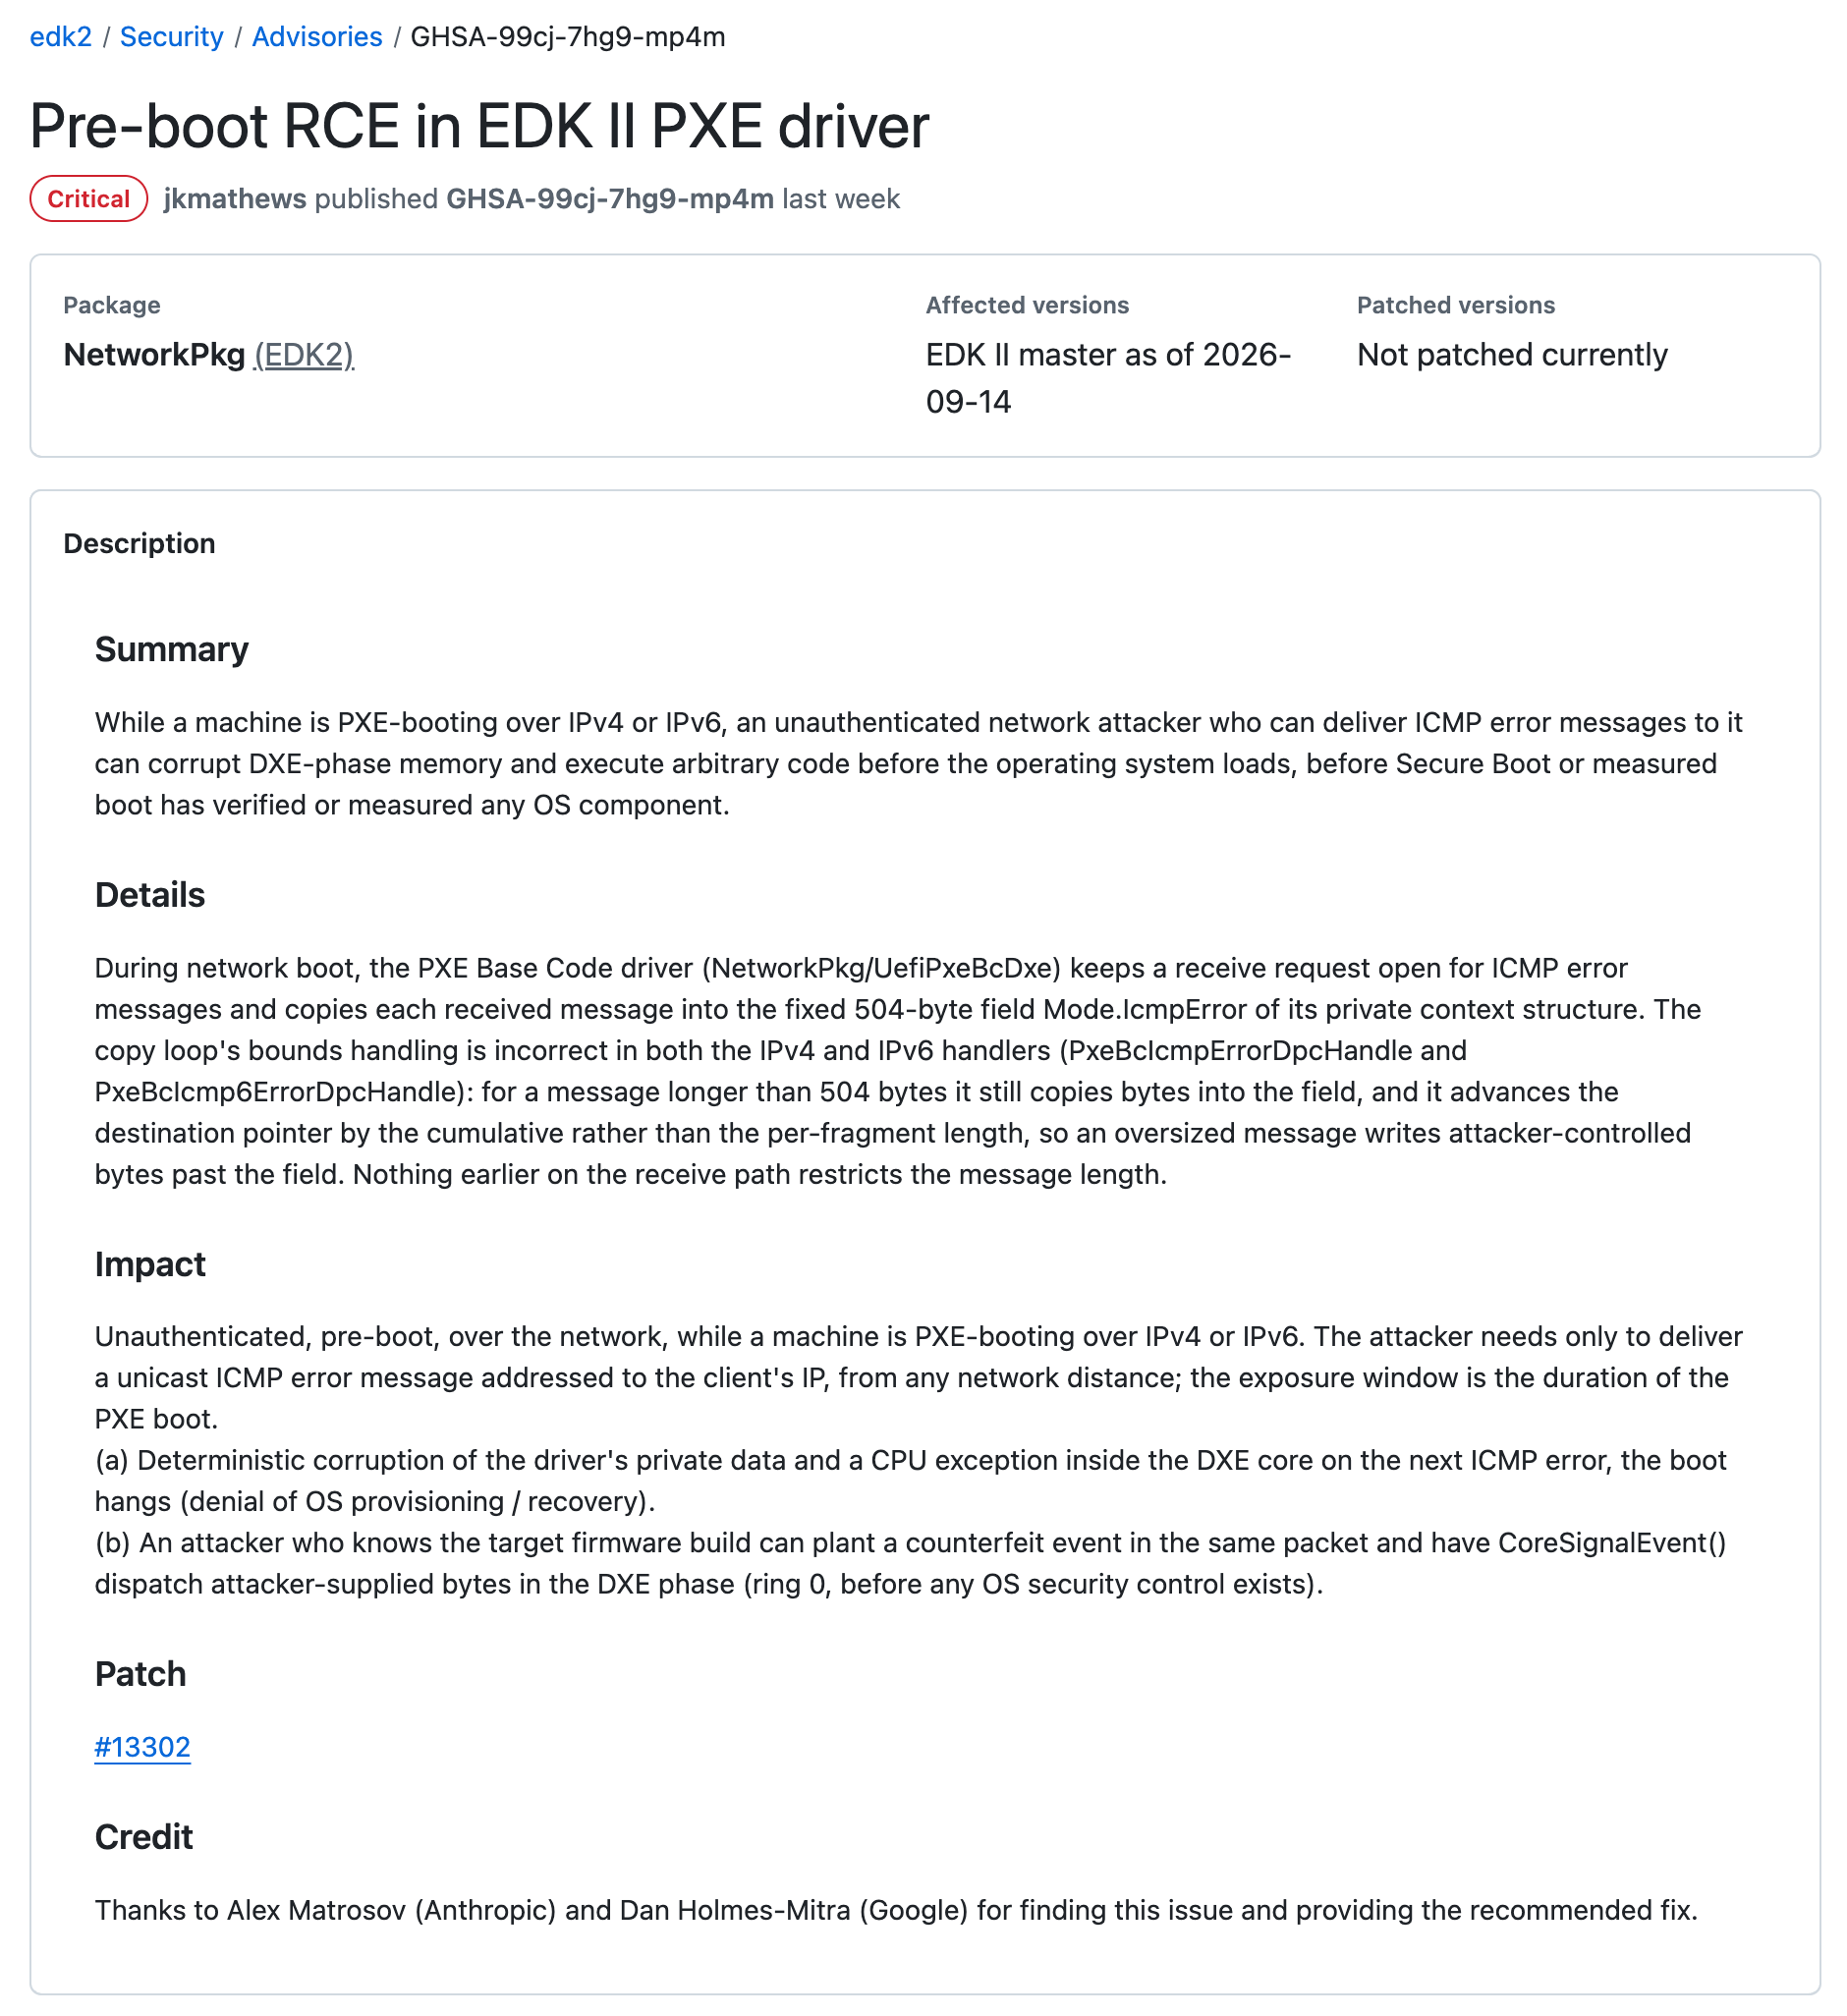
La vulnérabilité, numérotée CVE-2026-97631, affecte principalement les serveurs utilisant le firmware TianoCore UEFI. Le code du correctif en amont a été fusionné le 15 octobre, mais les serveurs et les appareils doivent également obtenir des mises à jour du micrologiciel contenant le correctif, ce qui peut nécessiter des logiciels associés et des versions d'adaptation OEM.
UEFI est le micrologiciel sous-jacent qui s'exécute au démarrage d'un périphérique, responsable de l'initialisation du matériel et du chargement des composants de démarrage ultérieurs. TianoCore EDK II est une implémentation UEFI open source largement utilisée. Les fabricants de matériel et les fournisseurs de services cloud construiront leur propre micrologiciel de démarrage UEFI basé sur ce projet.
Cette vulnérabilité se produit dans le pilote PXE Base Code. PXE permet aux appareils d'obtenir les programmes nécessaires au démarrage à partir du réseau. Il est couramment utilisé dans le déploiement de serveurs, l'installation de systèmes et la récupération dans les centres de données. Lorsque le périphérique est démarré via PXE sur IPv4/v6, le pilote recevra des messages d'erreur ICMP du réseau et les messages d'erreur seront ensuite copiés dans un tampon de taille fixe.
TianoCore a déclaré dans l'annonce que le code concerné présentait un bug dans sa gestion des longueurs de données et des décalages de fragments : les messages dépassant 504 octets peuvent écrire les limites du tampon et écraser la mémoire adjacente. Un attaquant devrait envoyer un message d'erreur ICMP spécialement conçu à l'adresse IP du périphérique pendant la fenêtre temporelle pendant laquelle le périphérique cible subit un démarrage PXE.
TianoCore EDK II est le code de base de nombreux produits de micrologiciel UEFI. AMI, Insyde, Phoenix et d'autres fabricants utilisent ce projet, et Microsoft développe également le projet Project Mu basé sur TianoCore EDK II.
L'équipe du projet a mentionné dans l'annonce que l'évaluation de l'impact des vulnérabilités doit être combinée avec des appareils spécifiques : les administrateurs doivent vérifier si le micrologiciel contient le pilote PXE concerné, si l'appareil démarrera via le réseau, etc. Les administrateurs spécifiques doivent contacter le fabricant de l'appareil pour une consultation en fonction du type de serveur. Le fabricant de l'appareil doit obtenir le dernier micrologiciel et reconstruire son propre micrologiciel UEFI.
Jusqu'à ce qu'un correctif du micrologiciel soit obtenu, les administrateurs peuvent désactiver le démarrage PXE. Si le démarrage PXE est nécessaire, le réseau de démarrage peut être placé sur un segment de réseau fiable et isolé pour limiter le trafic ICMPv4/v6 non autorisé.
Commentaires