
Résumé :
Microsoft lance une nouvelle fonctionnalité de sécurité d'entreprise « Protection par filigrane » pour le navigateur Edge, conçue pour réduire le risque de capture d'écran, de diffusion ou de fuite de données d'entreprise en superposant un filigrane semi-transparent qui s'affiche en permanence sur le contenu sensible. Cette fonctionnalité devrait être officiellement lancée plus tard cette année.
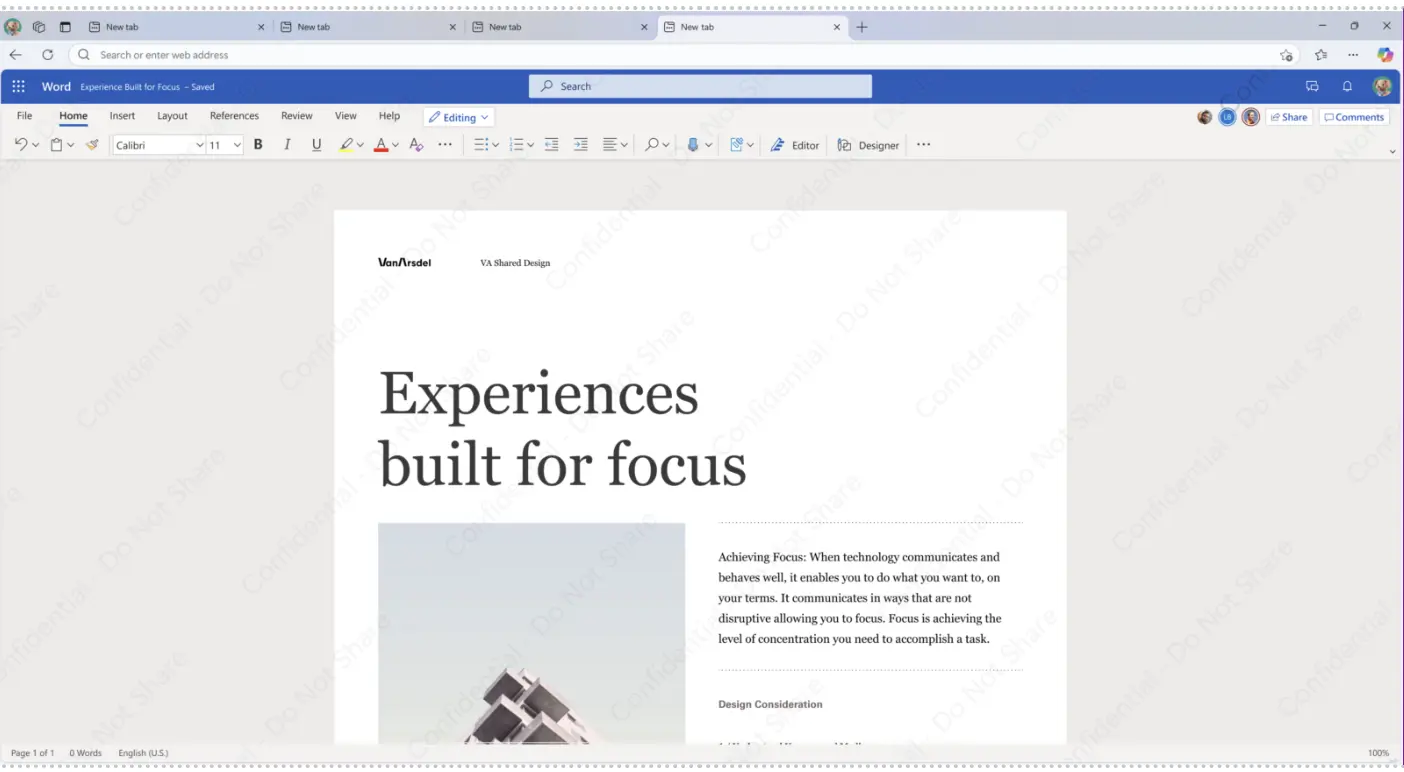
Selon les informations publiées par Microsoft, la fonction de protection par filigrane est principalement destinée aux utilisateurs Edge for Business. Lorsque les employés accèdent à des sites Web, des documents ou des contenus d'entreprise soumis à des politiques de protection des données, le navigateur superpose automatiquement la page avec un filigrane translucide. Ce filigrane est rendu directement par le navigateur et ne peut pas être facilement supprimé ou masqué par les utilisateurs ordinaires.
La version actuelle des informations du filigrane adopte un format fixe, comprenant le texte d'invite « Confidentiel - Ne pas partager (Confidentiel, Ne pas partager) », l'identité de l'utilisateur actuel et l'horodatage d'accès. Microsoft a annoncé son intention d'ajouter à l'avenir du contenu de filigrane personnalisable et généré dynamiquement pour répondre aux besoins d'un plus grand nombre de scénarios d'entreprise.
Cette fonctionnalité est profondément intégrée au système Microsoft Purview Data Loss Prevention (DLP). Lorsqu'une entreprise configure des restrictions sur les données sensibles, telles que l'interdiction de la copie, l'interdiction du téléchargement ou l'interdiction de l'impression, Edge déclenche automatiquement le mécanisme d'affichage du filigrane. Il convient de noter que le simple fait d’ajouter une étiquette de sensibilité à un fichier ou à une page Web n’affichera pas automatiquement un filigrane ; si la politique concernée est uniquement en mode audit plutôt qu'en mode application, le filigrane ne sera pas affiché non plus.
Microsoft estime que cette fonctionnalité peut améliorer efficacement la sensibilisation des employés à la sécurité des informations sensibles et aider les entreprises à suivre la source du contenu en cas de fuite d'informations. Bien que les filigranes ne puissent pas empêcher complètement la prise de photos ou de captures d’écran d’un point de vue technique, ils peuvent augmenter considérablement le coût et le risque de diffusion non autorisée d’informations d’entreprise.
En plus de la protection par filigrane, Microsoft teste également des fonctionnalités de sécurité telles que le « Presse-papiers protégé ». Ces fonctionnalités empêchent davantage l'exfiltration de données en permettant aux entreprises de limiter le copier-coller de contenu sensible entre les applications gérées et non gérées.
Conformément aux exigences de Microsoft, les entreprises souhaitant déployer une protection par filigrane doivent utiliser une licence Microsoft 365 E3 ou E5 éligible et la configurer via le service de gestion Edge. La fonctionnalité est encore en développement et en avant-première et devrait commencer à être déployée auprès des entreprises clientes plus tard cette année.
Avec la popularité de l'intelligence artificielle générative, du travail à distance et des applications cloud, les entreprises ont des exigences croissantes en matière de sécurité des données au niveau du navigateur. L'intégration directe par Microsoft des capacités de protection des données dans Edge montre également que le navigateur devient progressivement un élément clé du système de sécurité de l'entreprise.
Commentaires