
Résumé :
Microsoft a récemment publié officiellement LiteBox 0.1, qui est la première version officielle de son projet de sécurité open source LiteBox. Le projet a été développé conjointement par les ingénieurs de Microsoft et d'autres participants. L'objectif est d'utiliser le langage Rust et la technologie de sécurité de virtualisation Linux pour créer un système d'exploitation de bibliothèque spécifiquement pour l'isolation du bac à sable des applications.
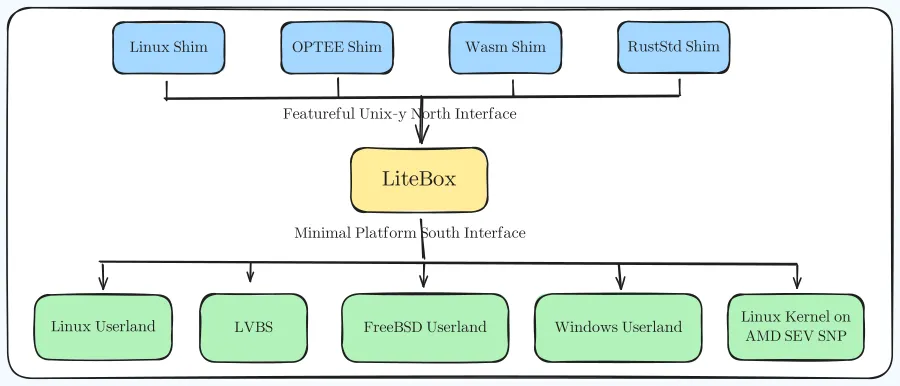
LiteBox sera dévoilé publiquement dès février 2026. À cette époque, Microsoft le décrivait comme un système d'exploitation de bibliothèque axé sur la sécurité. Son objectif de conception n'était pas de remplacer le système d'exploitation traditionnel, mais de servir de couche d'isolation de sécurité entre les applications et le noyau du système d'exploitation ordinaire, offrant ainsi une protection supplémentaire aux environnements qui doivent exécuter du code non fiable ou des applications à haut risque.
Par rapport aux machines virtuelles traditionnelles, LiteBox accorde plus d'attention aux scénarios d'application sandbox. Il peut utiliser les mécanismes de sécurité liés à la virtualisation Linux pour établir un environnement d'isolation avec la prise en charge de la virtualisation matérielle, permettant aux applications de s'exécuter dans un espace d'exécution plus restreint.
Une autre fonctionnalité essentielle de LiteBox est l'utilisation de Rust pour le développement. Rust est capable de réduire les débordements de tampon, l'utilisation après libération et d'autres vulnérabilités courantes en matière de sécurité de la mémoire grâce à des mécanismes de sécurité de la mémoire au moment de la compilation, ce qui est particulièrement important pour un composant de sécurité de bas niveau chargé d'isoler et de protéger d'autres programmes.
Dans la conception présentée précédemment par Microsoft, LiteBox peut utiliser la sécurité basée sur la virtualisation Linux, qui est un mécanisme de sécurité basé sur la virtualisation Linux, permettant à LiteBox d'agir comme un noyau sécurisé et de protéger le noyau invité en cours d'exécution normal via le matériel de virtualisation.
Un avantage important apporté par cette architecture est que LiteBox n'est pas limité à un seul environnement de système d'exploitation. Microsoft envisage qu'il puisse être utilisé pour exécuter des applications Linux de manière isolée sur Linux, et qu'il puisse également être utilisé pour exécuter en toute sécurité des programmes Linux dans un environnement Windows. Il peut également servir à d’autres scénarios nécessitant une isolation et une sécurité plus élevées des programmes.
D'un point de vue architectural, LiteBox est plus proche d'un « système d'exploitation de bibliothèque » que d'un système d'exploitation traditionnel au sens plein. Library OS ne fournit généralement pas un grand environnement de système d'exploitation contenant un grand nombre de fonctions générales, mais fournit des composants système aussi rationalisés que possible en fonction des besoins d'applications spécifiques. Cela réduit la surface d'attaque de l'environnement d'exploitation tout en réduisant la taille du code qui doit être maintenu et protégé.
Ceci est particulièrement important pour les bacs à sable. Une application traditionnelle doit souvent s'appuyer sur un grand nombre de services du système d'exploitation et de composants système lors de son exécution, mais LiteBox espère fournir uniquement certaines des fonctionnalités dont l'application a réellement besoin et isoler les ressources système restantes en dehors du bac à sable.
LiteBox 0.1 est encore une toute première version. La première version publiée par Microsoft ne fournissait pas un grand nombre d'instructions de mise à jour détaillées. La société a déclaré que les futures versions fourniront un journal des modifications plus complet. Cela signifie que l'importance la plus importante de la version 0.1 est de confirmer que le projet est entré dans la phase de publication de la version officielle, plutôt que que LiteBox est devenue une plate-forme de sécurité mature au niveau de la production.
Lorsque Microsoft a précédemment divulgué LiteBox, le code du projet avait été développé à l'aide de méthodes open source. Le lancement de la première version officielle montre également que Microsoft continue de promouvoir ce projet, plutôt que d'arrêter les mises à jour après la première version publique comme certains projets open source expérimentaux.
Les applications potentielles de LiteBox sont très larges. À mesure que les attaques contre la chaîne d'approvisionnement logicielle, les codes malveillants, les plug-ins tiers et le code généré par l'intelligence artificielle deviennent de plus en plus courants, placer des programmes incomplètement fiables dans des bacs à sable indépendants pour exécution est devenu une stratégie de sécurité importante.
Particulièrement à l'ère de l'IA, les applications peuvent avoir besoin d'exécuter automatiquement du code généré par des modèles ou à partir d'Internet. Si ces programmes peuvent être exécutés dans un environnement d'exploitation rationalisé protégé par la technologie de virtualisation, même si le programme lui-même présente des vulnérabilités ou contient un comportement malveillant, sa capacité à accéder au système hôte peut être restreinte autant que possible.
De ce point de vue, LiteBox n'est pas simplement un autre projet open source lancé par Microsoft pour la communauté Linux, mais pourrait devenir un composant sous-jacent du futur système informatique sécurisé de Microsoft. La conception de Rust, de la virtualisation et du système d'exploitation Library qu'il adopte est également cohérente avec la tendance générale actuelle dans le domaine de la sécurité des systèmes d'exploitation visant à réduire les surfaces d'attaque, à renforcer l'isolation et à améliorer la sécurité de la mémoire.
Cependant, LiteBox ne peut pas encore être considéré comme un produit capable de remplacer Docker, les machines virtuelles ou d'autres technologies sandbox matures. Il en est encore aux premiers stades de développement, et les performances, la compatibilité, les limites de sécurité et la fiabilité réelles dans les environnements de production doivent être vérifiées davantage avec les versions ultérieures et les applications réelles.
La plus grande signification de la sortie de LiteBox 0.1 par Microsoft cette fois est de prouver que le projet est resté activement développé après sa première publication et qu'il a officiellement franchi le pas de la version versionnée. À mesure que les fonctions ultérieures continuent de s'améliorer, la question de savoir si LiteBox peut se développer en une infrastructure d'isolation véritablement sécurisée avec une valeur applicative étendue deviendra une direction digne d'une attention continue.
En savoir plus :
https://github.com/microsoft/litebox/releases/tag/v0.1.0
Commentaires