
Résumé :
La déclaration selon laquelle "Windows enregistrera en permanence tous les périphériques USB" a récemment suscité une nouvelle fois des discussions sur les réseaux sociaux. Face à la grande quantité de contenus diffusés, les documents techniques et historiques liés à Microsoft ont une fois de plus attiré l'attention. Microsoft a déclaré que Windows conserve certaines informations sur le périphérique de stockage USB une fois le périphérique débranché, mais ce comportement ne vise pas à surveiller l'utilisateur, mais fait partie du mécanisme de fonctionnement normal du système.
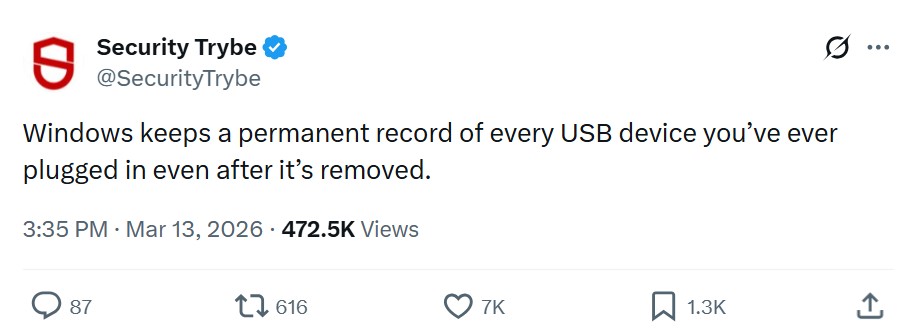
L'incident provient de plusieurs messages largement diffusés sur Internet. Ces contenus affirment que Windows enregistrera de manière permanente les enregistrements de chaque périphérique USB jamais connecté par l'utilisateur. Même si l'appareil est débranché ou même n'est plus utilisé, les informations pertinentes resteront.
Cependant, Microsoft a expliqué que bien que cette affirmation soit basée sur le comportement réel du système, elle a été considérablement exagérée dans de nombreux processus de communication.
En fait, non seulement Windows enregistre certaines informations sur les périphériques matériels, mais Linux et macOS utilisent également des mécanismes similaires. Le système d'exploitation doit enregistrer les caractéristiques du matériel, les informations sur le pilote et les données de configuration du périphérique pour garantir que le périphérique peut être rapidement reconnu et fonctionner correctement une fois reconnecté.
Microsoft a souligné que lorsqu'un utilisateur branche un périphérique de stockage USB sur l'ordinateur, le système crée une entrée d'enregistrement appelée USBSTOR dans le registre. Cet enregistrement se trouve sous le chemin correspondant dans le registre système et est utilisé pour enregistrer les informations requises par le système d'exploitation pour identifier et gérer le périphérique.
Dès 2012, Jason Walker, ingénieur de terrain en chef de Microsoft, expliquait publiquement ce mécanisme. Il a déclaré à l'époque que lorsqu'un périphérique de stockage USB est connecté à l'ordinateur, le système créera l'entrée de registre USBSTOR correspondante et que le contenu pertinent requis par le système d'exploitation pour identifier le périphérique sera stocké ici.
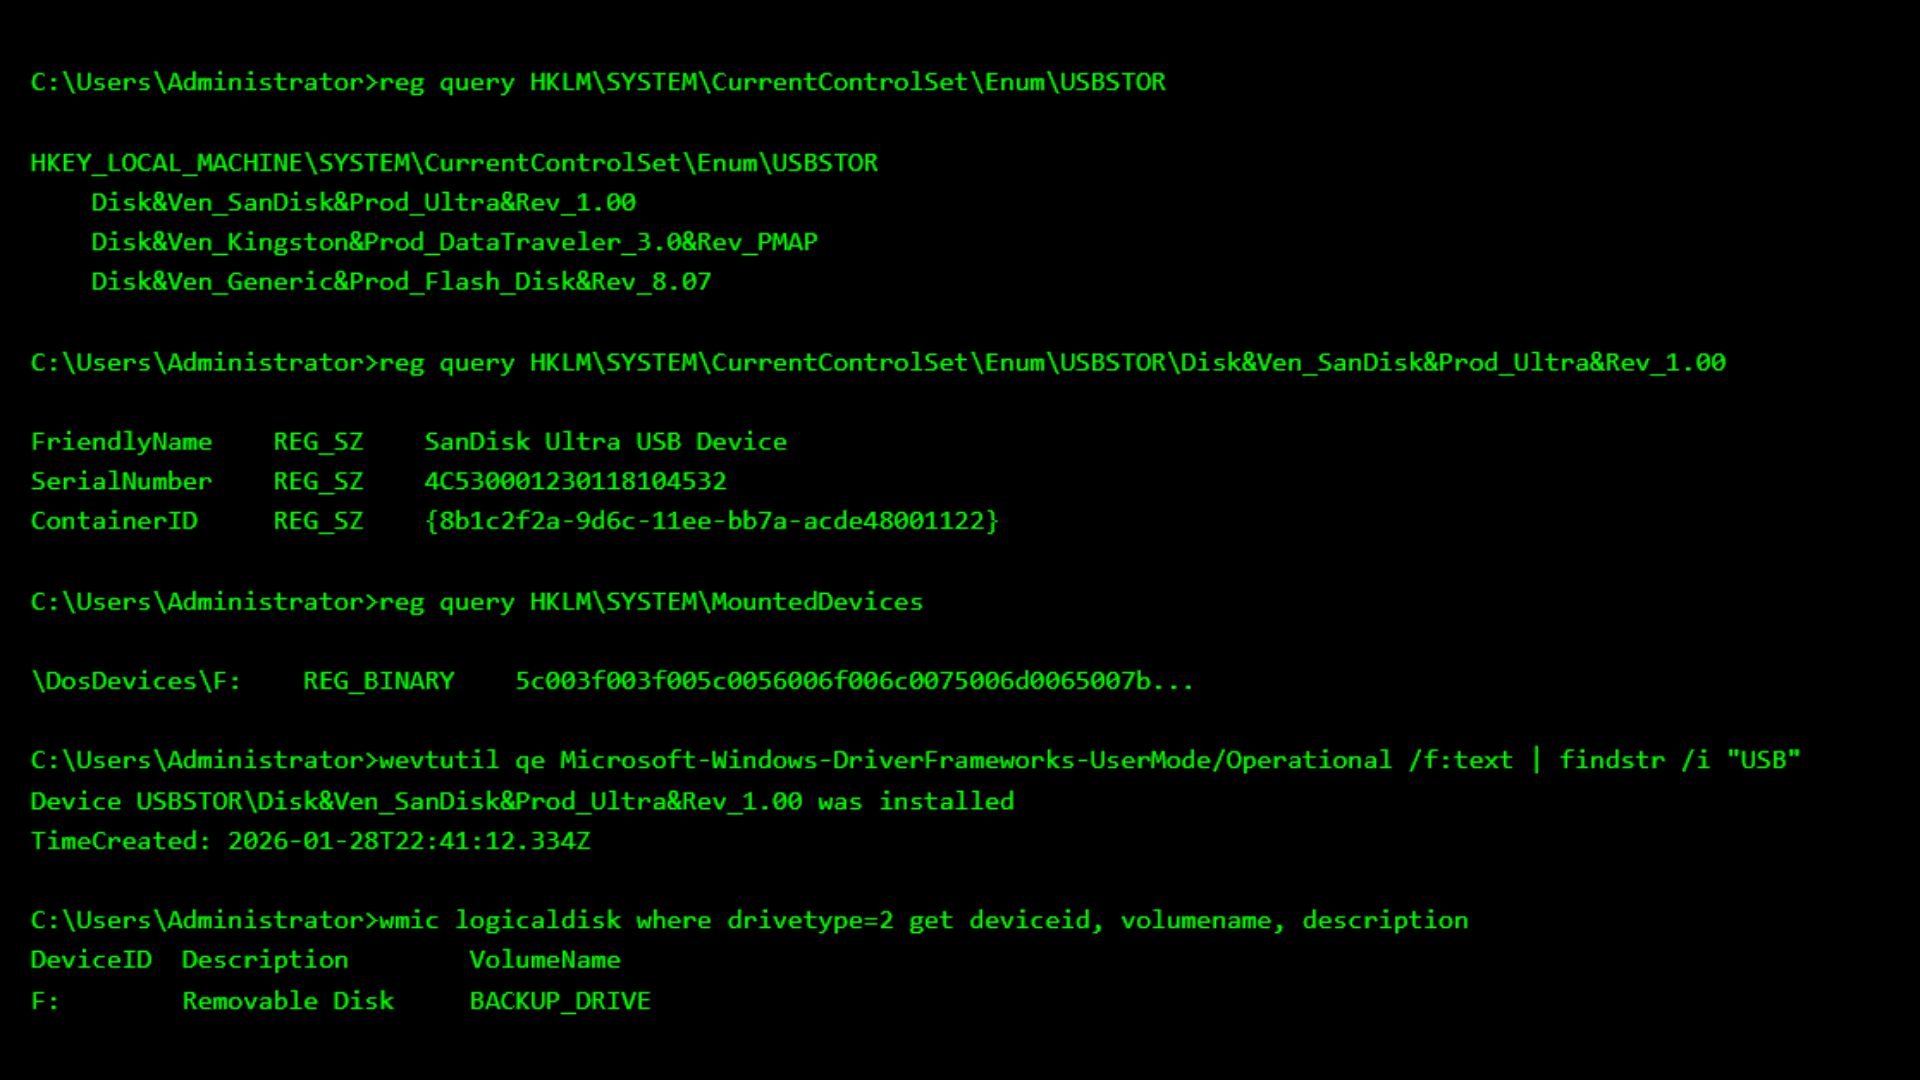
Microsoft a en outre expliqué que la raison pour laquelle les informations pertinentes sont conservées après le débranchage de l'appareil est que le système ne peut pas déterminer si l'utilisateur retire simplement l'appareil temporairement ou s'il ne le reconnectera jamais.
Par exemple, si un utilisateur retire une clé USB aujourd'hui, il est toujours possible de l'insérer à nouveau dans le même ordinateur demain. Si le système supprime complètement la configuration concernée à chaque fois, le processus complet d'identification et de configuration devra être effectué à nouveau lors de votre prochaine connexion. Par conséquent, le mécanisme Plug and Play de Windows conservera l'instance de périphérique correspondante pour améliorer l'efficacité des connexions ultérieures.
Microsoft a même un nom pour ces appareils qui ont été supprimés mais conservent toujours les enregistrements de configuration.
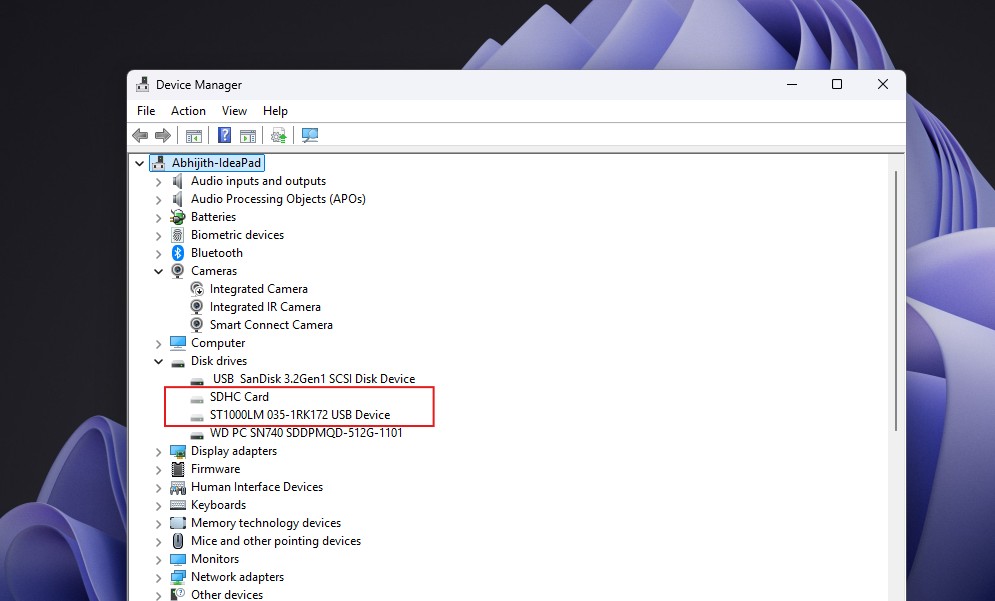
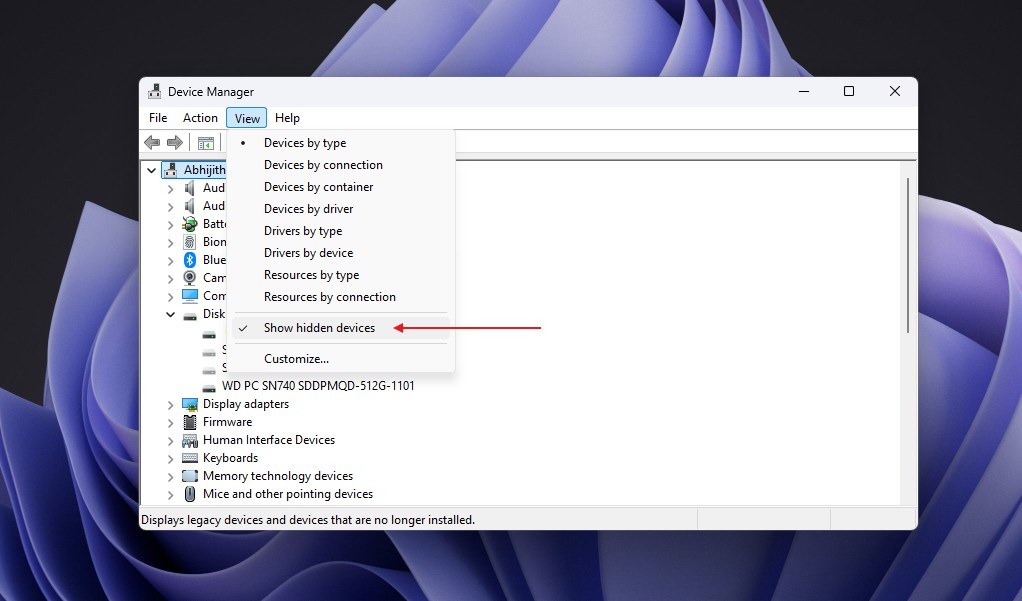
Ces appareils sont appelés « Appareils non présents » et parfois « Appareils fantômes ». Les utilisateurs peuvent afficher ces enregistrements historiques de périphériques en activant l'option « Afficher les périphériques cachés » dans le Gestionnaire de périphériques.
Cependant, Microsoft souligne qu'USBSTOR n'est pas une base de données secrète qui enregistre toutes les activités USB.
Les enregistrements pertinents sont principalement utilisés pour identifier le matériel lui-même, tels que les informations sur le fabricant de l'appareil, le modèle du produit, le numéro de série, la configuration du pilote, etc. Il n'enregistre pas les fichiers que l'utilisateur a copiés sur la clé USB, ni le contenu réel des données dans l'appareil.
En d'autres termes, le système se souvient de "cet appareil a déjà été ici" plutôt que de "ce qui est installé dans cet appareil".
Pour de nombreux utilisateurs qui se préparent à vendre, donner ou réinitialiser leur ordinateur, une question plus préoccupante est de savoir si ces informations continueront d'exister après la réinitialisation du système.
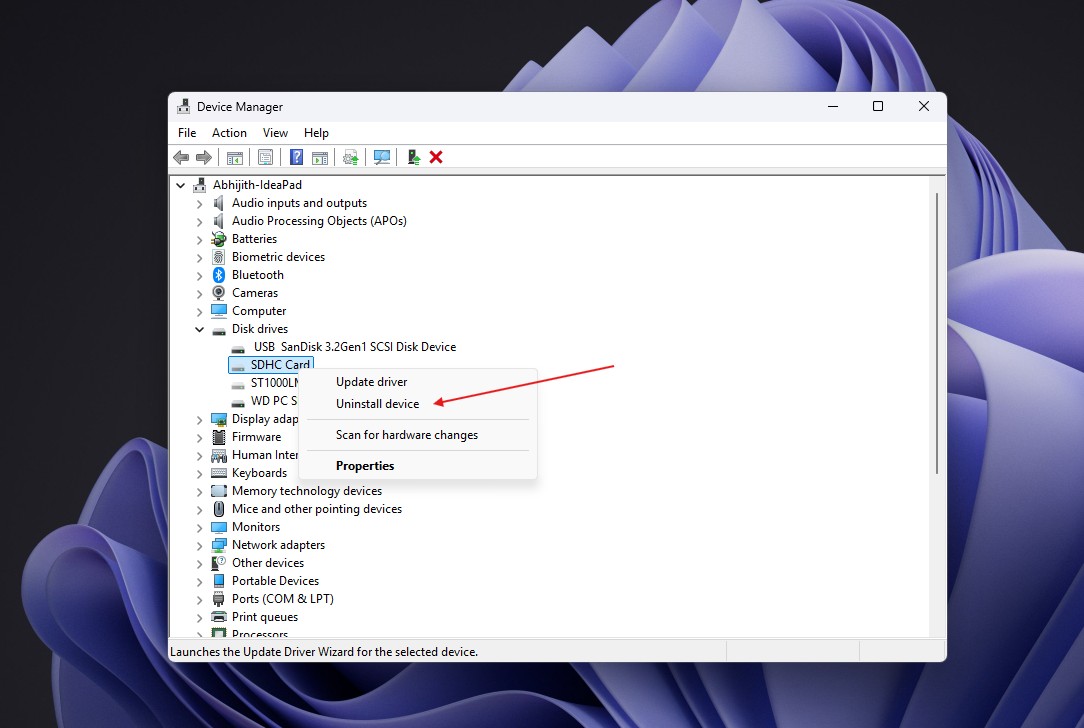
Microsoft a déclaré que si les utilisateurs effectuent une réinitialisation complète de Windows ou réinstallent le système, ces enregistrements de périphérique seront généralement effacés avec la configuration du système. Les informations de l'historique du périphérique USB enregistrées dans l'environnement d'installation Windows actuel ne seront pas automatiquement conservées avec le nouveau système.
Dans le même temps, Microsoft a également souligné que le comportement concerné a été expliqué publiquement dans des documents officiels et ne constitue pas une fonction cachée. L'objectif principal de ces enregistrements est d'améliorer la compatibilité, l'efficacité de l'identification des appareils et les capacités de dépannage, plutôt que de collecter les données personnelles des utilisateurs.
Les professionnels du secteur estiment que cette discussion reflète une fois de plus la sensibilité croissante du public à la confidentialité numérique. Mais d'un point de vue technique, Windows enregistrant les informations sur les appareils connectés n'est pas un comportement mystérieux, mais un mécanisme de gestion du matériel couramment utilisé par les systèmes d'exploitation modernes.
Pour les utilisateurs ordinaires, le système mémorise les clés USB qui ont été utilisées, ce qui s'apparente plus à une stratégie de mise en cache visant à améliorer l'expérience utilisateur, plutôt qu'à un « enregistrement de surveillance permanent » décrit par certains messages externes en ligne.
Commentaires