
Résumé :
Microsoft a récemment publié une mise à jour critique pour Windows Defender, le logiciel de sécurité intégré à son système d'exploitation, et a réussi à corriger une grave erreur système qui tourmentait les utilisateurs depuis plusieurs jours. Auparavant, un grand nombre d'utilisateurs signalaient que leurs systèmes émettaient fréquemment de fausses alarmes, avec des messages contextuels constants indiquant « le logiciel antivirus a été désactivé » ou « la fonction de protection a été désactivée », ce qui a amené les utilisateurs à paniquer en pensant que la sécurité du système pourrait être violée par des menaces cachées.
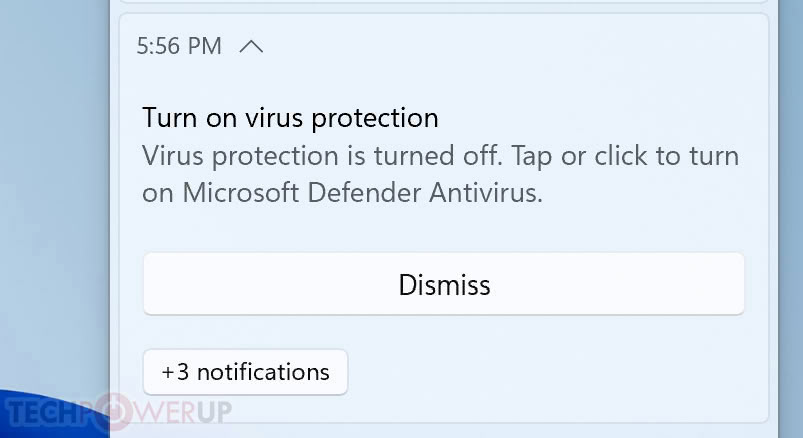
Selon les commentaires des utilisateurs et les enregistrements de discussions sur les forums techniques, cette vulnérabilité affecte principalement les appareils exécutant les derniers systèmes Windows 10 et Windows 11. Sur les ordinateurs concernés, même si les services de protection en temps réel et de pare-feu de Windows Defender fonctionnent normalement et sont activés en arrière-plan, le Centre de sécurité du système affichera à plusieurs reprises des alertes de notification avertissant que le système actuel ne dispose pas d'une protection antivirus efficace. Pour certains appareils sur lesquels un logiciel de protection de sécurité tiers est installé, cette faille entraînera également un affichage incohérent de l'état de sécurité du système, aggravant encore les problèmes des utilisateurs.
Après avoir reçu plusieurs demandes d'enquête, l'équipe d'ingénierie de sécurité de Microsoft a rapidement confirmé que le problème n'était pas dû à une attaque de logiciel malveillant, mais plutôt à une erreur logique de synchronisation d'état entre le service du centre de sécurité du système et l'interface de sécurité sous-jacente. Après le redémarrage ou la mise à niveau d'un service système spécifique, le Centre de sécurité est incapable de lire avec précision l'état d'exécution réel de Windows Defender en temps opportun, déclenchant ainsi une logique d'alerte erronée et envoyant de fausses invites de risque système aux utilisateurs.
Pour éliminer complètement cette fausse alerte, Microsoft a publié un correctif spécial via des mises à jour de sécurité régulières et des mises à jour du moteur Defender. Microsoft recommande officiellement à tous les utilisateurs concernés d'ouvrir immédiatement les paramètres système et d'accéder à l'interface Windows Update pour vérifier et télécharger la dernière bibliothèque de définitions et les mises à jour de sécurité. Une fois la mise à jour terminée, le centre de sécurité du système restaurera la logique de détection d'état correcte et ne signalera plus faussement les invites d'arrêt du logiciel antivirus, garantissant ainsi que les utilisateurs peuvent obtenir des commentaires réels et fiables sur la protection de la sécurité du système.
Commentaires