
Résumé :
Selon les informations publiées par la société de sécurité SlowMist Technology, SlowMist a récemment reçu plusieurs rapports faisant état de vols de ressources d'utilisateurs. Les enquêtes ont révélé que les cas concernés impliquaient des fuites de clés privées et que ces utilisateurs ont installé ou ont installé l'application FomoPeek. FomoPeek en lui-même n'est pas un portefeuille cryptographique, mais un outil qui aide les utilisateurs à prêter attention et à suivre le mouvement des fonds sur la chaîne, et émet des alertes aux utilisateurs lorsque des informations sur la chaîne susceptibles d'affecter le marché se produisent. Cependant, l'étude a révélé que l'application dispose de deux modules fonctionnels intégrés qui n'ont rien à voir avec son activité déclarée.
Cadre d'exploitation intégré au niveau du noyau iOS utilisé pour voler des informations :
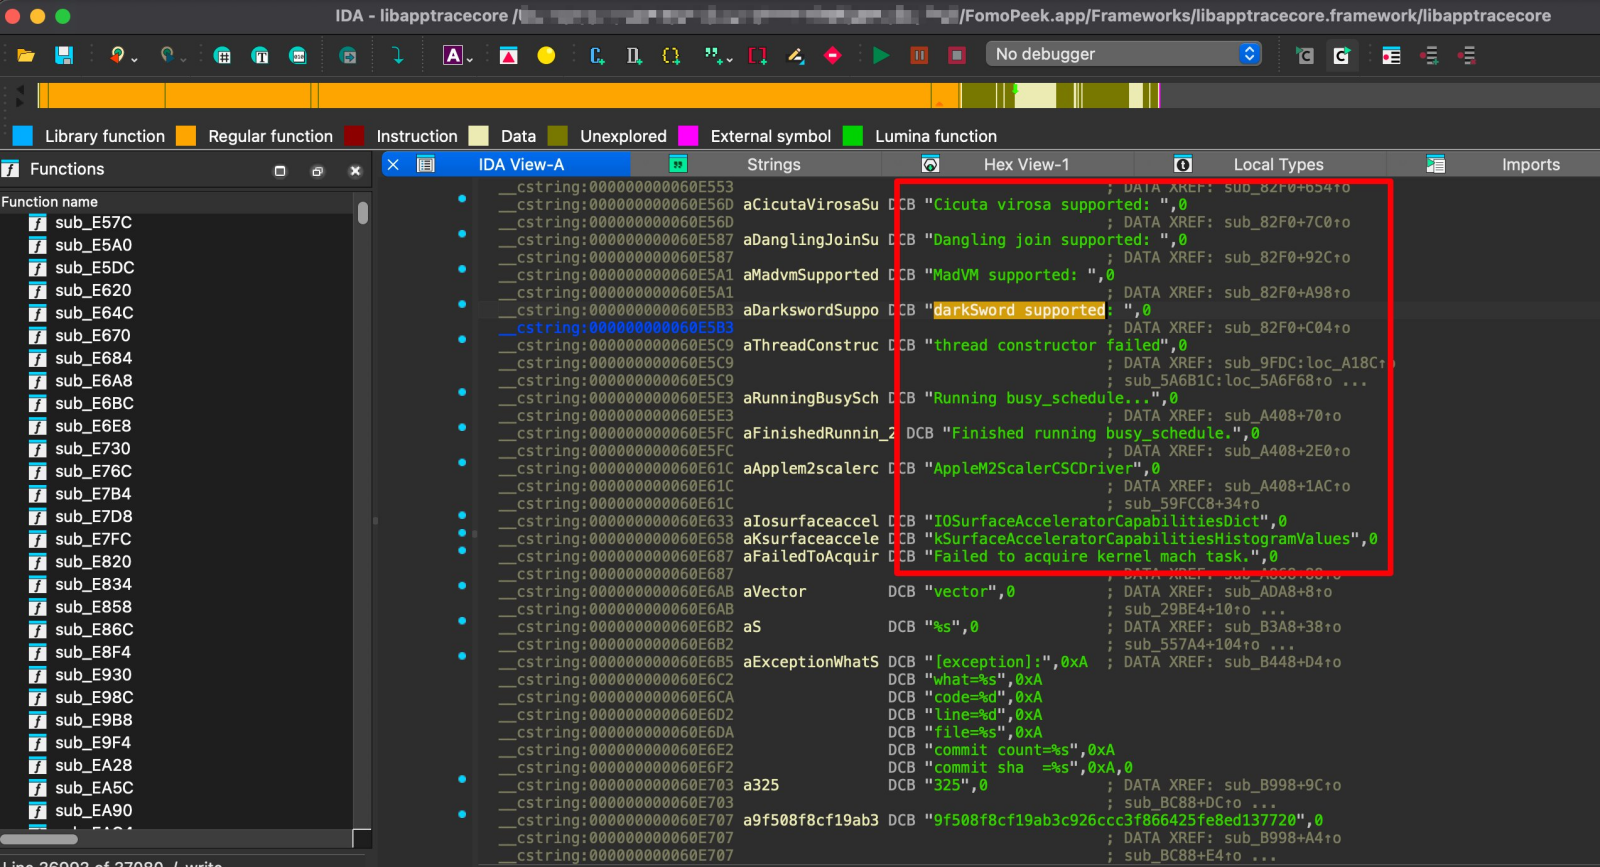
Le cadre d'exploitation des vulnérabilités au niveau du noyau iOS intégré à FomoPeek propose une variété de méthodes d'exploitation différentes. Le framework peut sélectionner automatiquement la méthode d'attaque en fonction du modèle de l'appareil et de la version iOS réelle utilisée. Un exploit réussi pourrait permettre à l'attaquant de s'échapper du bac à sable iOS, d'accéder et de déchiffrer les données du trousseau, ainsi que de lire des fichiers appartenant à d'autres applications sur l'appareil.
Cela signifie que toutes les données sensibles stockées sur l'appareil, telles que les clés privées de portefeuille cryptées, les phrases mnémoniques/seed, les identifiants de connexion, les journaux de discussion, les fichiers, etc. peuvent être volées par des pirates et téléchargées sur des serveurs contrôlés par des attaquants. FomoPeek peut également recevoir à distance des instructions d'attaquants.
Ce cadre d'exploitation des vulnérabilités au niveau du noyau peut lancer des attaques sur iOS 12.0~iOS 18.7 et iOS 26.0~iOS 26.1, c'est-à-dire en utilisant les vulnérabilités de sécurité qu'Apple a corrigées pour lancer des attaques. Si les utilisateurs utilisent toujours la dernière version d'iOS, les vulnérabilités seront corrigées et FomoPeek ne pourra pas continuer à exploiter les vulnérabilités.
Invitez KOL à payer pour attirer de nouveaux utilisateurs afin d'inciter davantage d'utilisateurs à télécharger et à installer :
En tant que nouveau projet, FomoPeek ne peut pas être téléchargé et utilisé rapidement par davantage d'utilisateurs de crypto-monnaie, c'est pourquoi l'application adopte une méthode de paiement pour inviter les KOL à promouvoir et attirer de nouveaux utilisateurs. Les images vues par Bluepoint.com montrent que KOL invite les utilisateurs à utiliser le code de parrainage pour télécharger et enregistrer l'application FomoPeek, puis les nouveaux utilisateurs peuvent recevoir une récompense de 7USDT. Quant aux KOL, ils peuvent recevoir des récompenses plus élevées.
De cette façon, FomoPeek peut rapidement contacter un grand nombre d'utilisateurs dans le cercle des devises et inciter les utilisateurs à télécharger l'application, puis commencer à voler les clés privées du portefeuille et à transférer les actifs des utilisateurs. Pour les utilisateurs de cryptomonnaies dont les actifs ont été volés, cette vague de pertes a été très lourde. Les portefeuilles de nombreux utilisateurs ont été directement vidés et les actifs ont été difficiles à récupérer.
iOS reste sécurisé tant que vous conservez toujours la dernière version :
À en juger par la situation actuelle, ces attaques au niveau du noyau sont susceptibles d'utiliser la série de frameworks d'exploitation DarkSword, qui sont des vulnérabilités de sécurité iOS à haut risque signalées par Google en mars 2026. Après que Google ait informé Apple, Apple a corrigé la vulnérabilité dans les nouvelles versions ultérieures, de sorte que les utilisateurs utilisant la dernière version ne sont pas affectés.
Dans l'ensemble, le système iOS est toujours sécurisé. Le principe est que les utilisateurs doivent toujours utiliser la dernière version et activer la fonction de mise à jour automatique. Ne désactivez pas complètement les mises à jour car iOS devient de plus en plus bloqué à mesure qu'il est mis à jour. Pour les utilisateurs du cercle monétaire, l’utilisation de la dernière version d’iPhone+iOS présente un facteur de sécurité plus élevé. Après tout, cela implique des questions de sécurité des actifs, la sécurité est donc la priorité.
De plus, des attaquants de la communauté NodeSeek ont précédemment publié une fausse activité de serveur VPS gratuit. Cette activité a également utilisé la série de cadres d'attaque DarkSword, ce qui signifie que ce type d'attaque au niveau du noyau, auparavant rare, a commencé à attaquer les utilisateurs ordinaires. Ne pas télécharger d'applications à partir de sources inconnues et n'ouvrir pas de sites Web inconnus sont également des méthodes de défense, mais dans tous les cas, vous devez maintenir iOS à jour normalement.
Commentaires