Résumé :
Nintendo a récemment publié la mise à jour 23.5.0 du micrologiciel du système Switch 2, qui corrige les principales vulnérabilités du système d'exploitation précédemment exploitées par les pirates, rendant la solution de piratage logiciel implémentée pour la première fois sur cette nouvelle console fondamentalement inefficace. Moins de trois semaines après que la méthode de piratage a été rendue publique, Nintendo a bloqué les failles pertinentes grâce à des mises à jour du système, portant un coup dur à la communauté des homebrews et des modifications de jeux Switch 2.
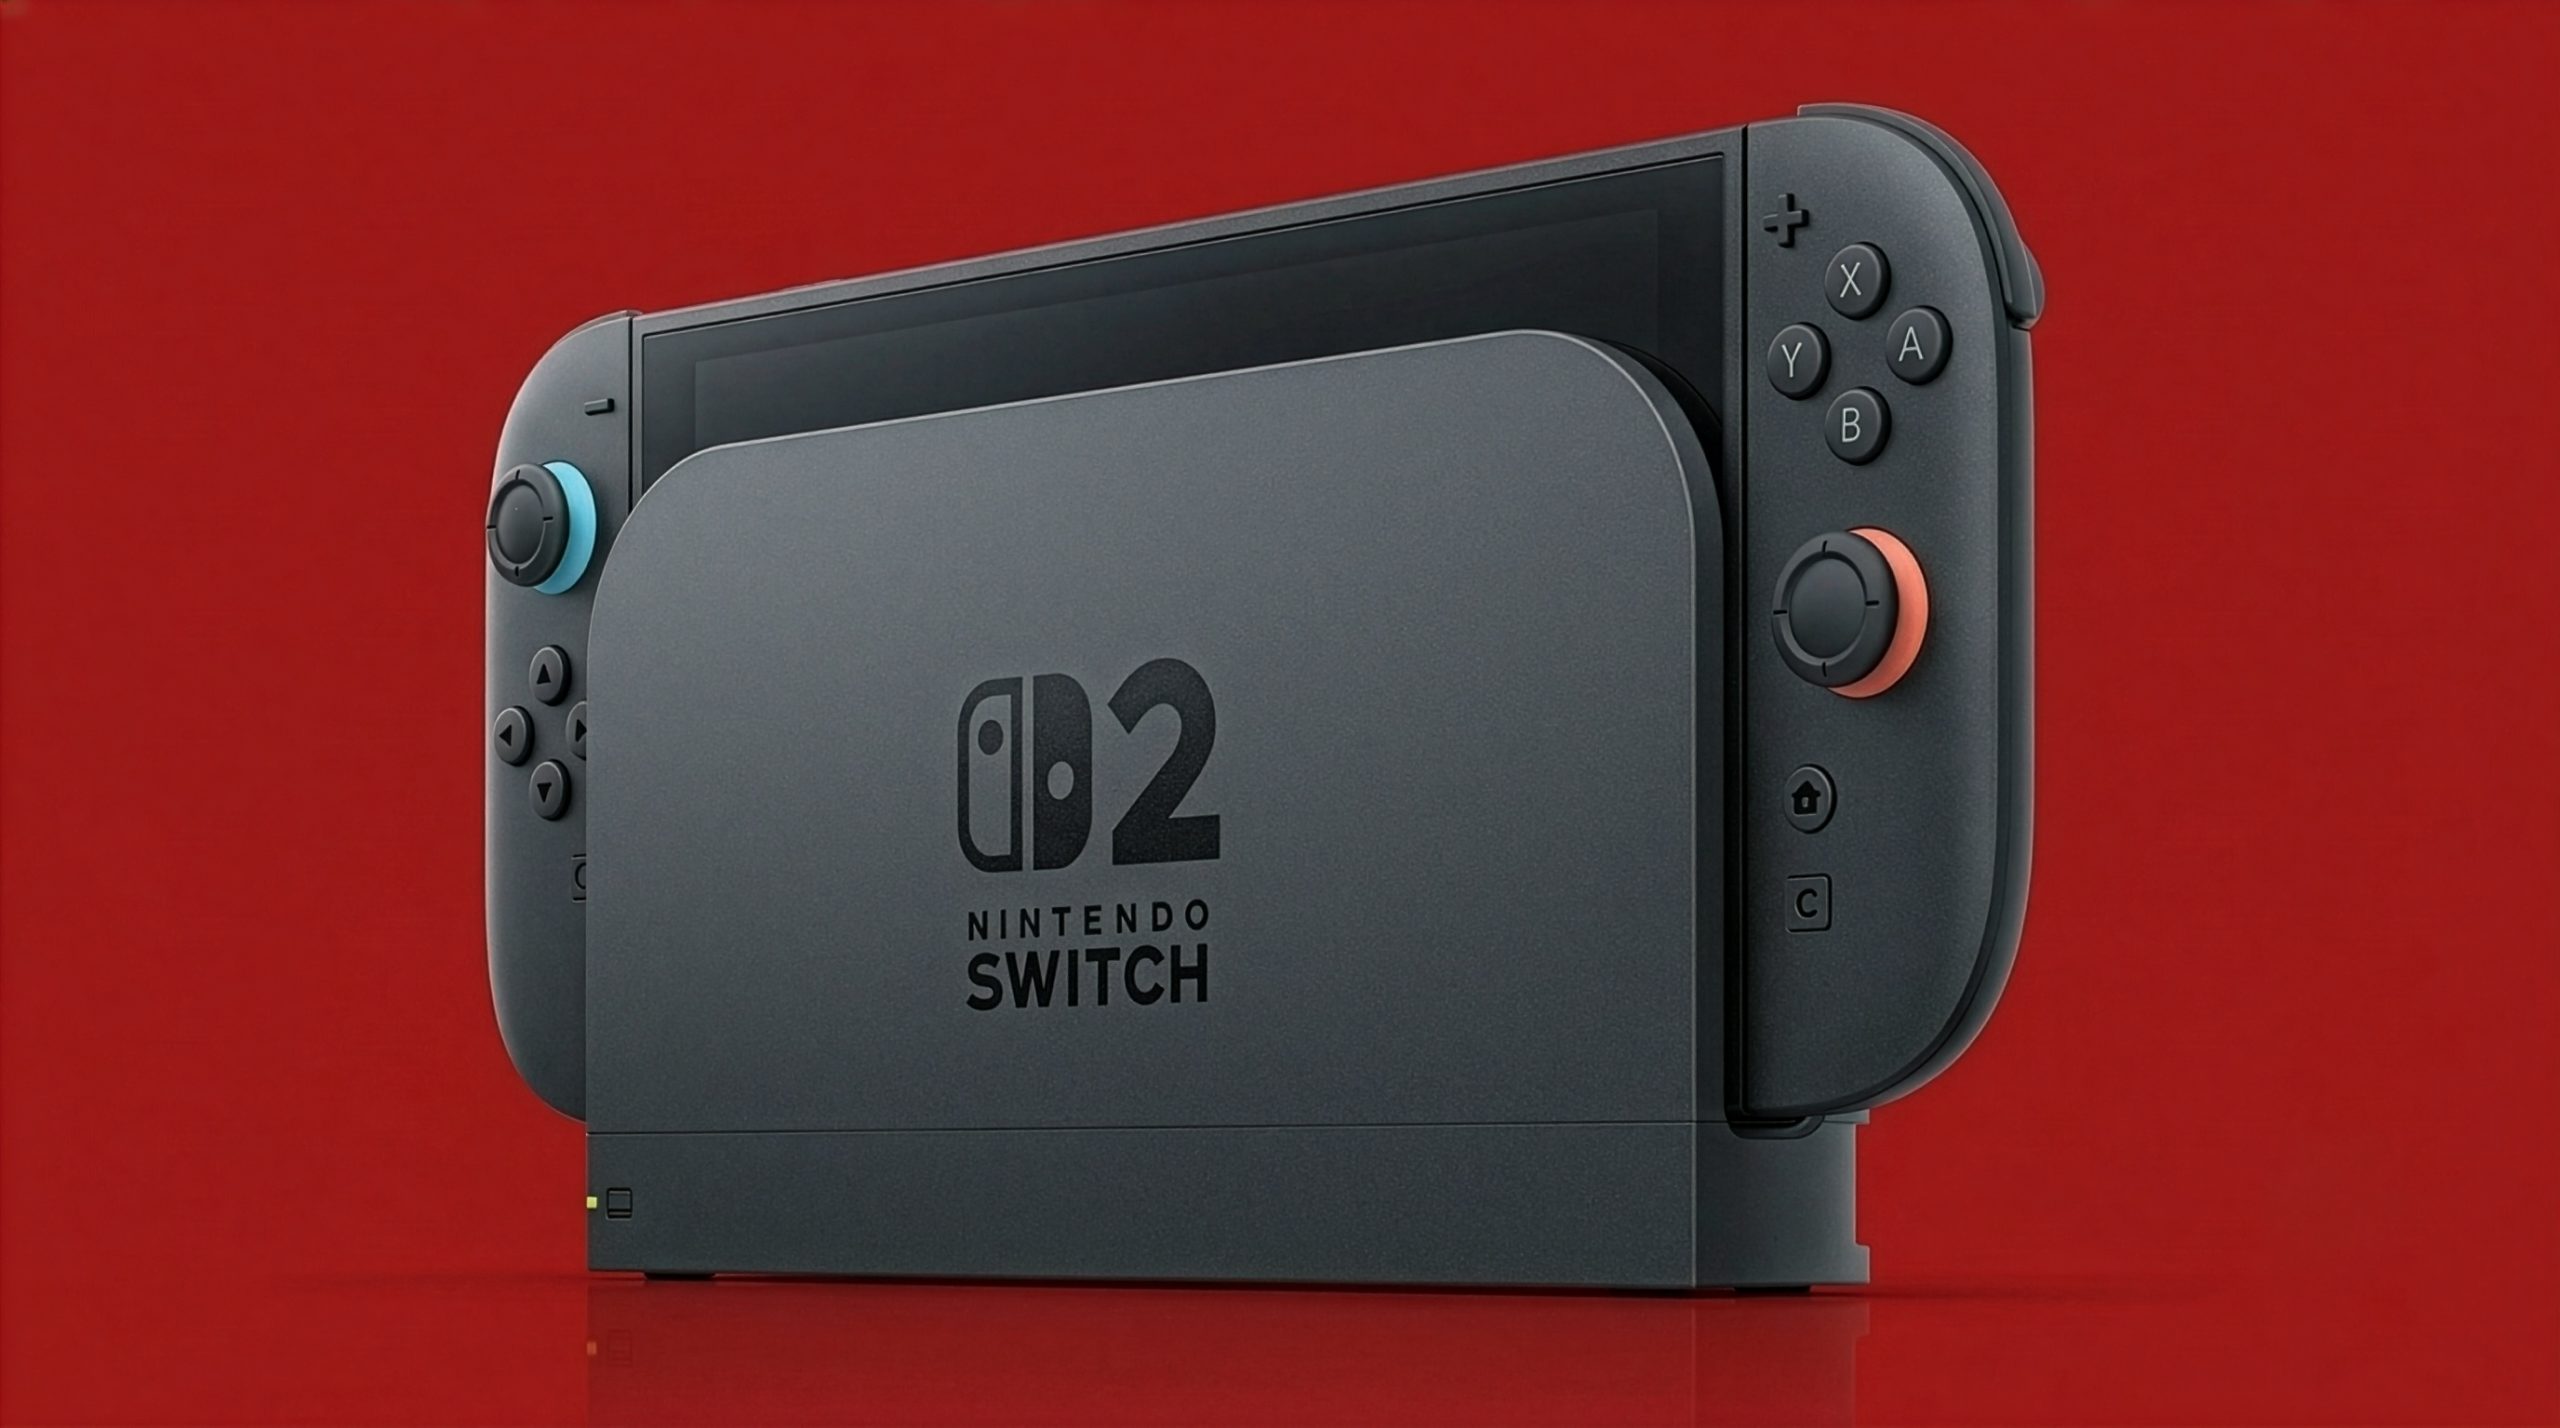
Ce crack a été initialement implémenté par le développeur Sammy Hajhamid (nom d'écran pepsipu) et nommé ns2jb. Différente des méthodes de crack précédentes qui nécessitaient le démontage de la machine, le soudage de puces spéciales ou l'utilisation d'équipements de modification matérielle, cette solution est entièrement basée sur des vulnérabilités logicielles, en utilisant SmileBASIC 4, un jeu sur Nintendo Switch 2, comme point d'entrée pour briser les restrictions de sécurité d'origine du système.
Cette vulnérabilité a été révélée pour la première fois fin octobre 2026. Le développeur a utilisé l'outil de programmation Codex d'OpenAI pour aider à l'analyse et au développement, et a finalement réalisé l'exécution de code natif non autorisé par Nintendo sur Switch 2. Cela signifie que les utilisateurs peuvent exécuter un logiciel homebrew, sauvegarder des sauvegardes de jeu, analyser des données de jeu et même modifier le contenu interne du jeu.
Afin de démontrer la capacité de piratage, les développeurs ont modifié "Mario Kart World" et ajouté des personnages qui n'existaient pas à l'origine dans le jeu, notamment Big-Eared Dog, Peter Griffin, Hatsune Miku, etc. La vidéo de démonstration correspondante a attiré une large attention dans la communauté des crackers de jeux et prouve également que le mécanisme de sécurité logiciel de Switch 2 présente une avancée qui peut réellement être exploitée.
Cependant, cette solution de fissuration n'est pas une fissure permanente. Il s’agit d’une méthode de craquage temporaire qui doit être redéclenchée. Chaque fois que l'hôte est complètement arrêté, il doit être réactivé via l'entrée du jeu. Dans le même temps, Nintendo a supprimé SmileBASIC 4 de l'eShop peu de temps après que la nouvelle du crack ait été rendue publique, rendant difficile pour les utilisateurs qui n'ont pas acheté le logiciel d'obtenir l'entrée nécessaire pour le cracker.
Cette mise à jour du firmware 23.5.0 bloque davantage la vulnérabilité au niveau du système. Le chercheur en sécurité OatmealDome a confirmé sur les réseaux sociaux que la nouvelle version a corrigé la vulnérabilité du système d'exploitation sur laquelle repose le crack. Bien que l'accès à l'exécution de code dans des jeux tels que SmileBASIC 4 et "Civilization VII" existe toujours, les utilisateurs ne peuvent plus passer de l'environnement d'exécution du jeu à l'ensemble du système d'exploitation comme auparavant.
Cela signifie que même si les utilisateurs peuvent toujours exécuter du code personnalisé dans le jeu concerné, leurs autorisations sont limitées à l'environnement d'exécution du jeu et ne peuvent plus accéder aux fonctions système plus profondes de l'hôte. La capacité d'extraire des données de jeu, des modifications au niveau du système et d'exécuter des logiciels homebrew précédemment implémentés via ns2jb est donc sévèrement limitée.
Cependant, cette mise à jour n'élimine pas complètement tous les moyens possibles d'extraire les données de jeu de la Switch 2. SwitchTools, membre de la communauté des crackers, a spécifiquement précisé que la version 23.5.0 n'introduit pas de nouvelles clés principales. Par conséquent, pour certains jeux sortis sur des cartouches physiques traditionnelles, la technologie existante peut encore permettre l’extraction de données pertinentes.
Ce qui est réellement affecté, ce sont les versions numériques des jeux, les mises à jour des jeux et le contenu DLC. Ce contenu nécessite souvent l'accès aux services en ligne de Nintendo et repose sur des autorisations au niveau du système pour effectuer l'extraction des données correspondantes. Quant à la Game-Key Card, puisque la cartouche elle-même ne contient pas de données de jeu complètes, la méthode d'extraction des cartouches physiques traditionnelles ne peut pas être simplement appliquée.
Les fichiers de jeu qui ont été extraits avant la mise à jour ne disparaîtront pas automatiquement lors de la mise à niveau du micrologiciel de la console. En d'autres termes, le correctif de Nintendo consiste principalement à empêcher les utilisateurs de continuer à exploiter la vulnérabilité d'origine pour obtenir de nouveaux droits d'accès au niveau du système, plutôt que de supprimer rétroactivement les données précédemment extraites.
En plus de corriger les bugs, la version 23.5.0 apporte également quelques améliorations fonctionnelles pour les utilisateurs ordinaires. La nouvelle version ajoute la possibilité de configurer les fonctionnalités d'accessibilité lors du premier lancement et fournit une prise en charge sous-jacente pour offrir des produits numériques eShop entre les membres d'un groupe familial de comptes Nintendo. Cette fonctionnalité de cadeaux numériques devrait être officiellement lancée via une mise à jour de l'eShop le 17 novembre.
Il convient de noter que les notes de mise à jour officielles publiées par Nintendo ne mentionnent pas directement les correctifs de vulnérabilités, mais indiquent généralement que des ajustements du système et des améliorations de stabilité ont été effectués. Cette pratique n'est pas rare lorsque les fabricants de consoles de jeux corrigent des failles de sécurité et évitent de divulguer les détails techniques de la vulnérabilité dans les journaux de mise à jour officiels.
À en juger par la situation actuelle, la version 23.5.0 constitue un revers évident pour la communauté des crackers Switch 2, mais cela ne signifie pas que de nouvelles méthodes de cracking ne seront pas possibles à l'avenir. Alors que les chercheurs continuent d’analyser le matériel des consoles, les systèmes d’exploitation et les logiciels de jeux, de nouvelles vulnérabilités pourraient encore être découvertes. Cependant, le blocage rapide par Nintendo des vulnérabilités au niveau du système montre également que la société renforce activement la protection de sécurité des nouvelles consoles.
Pour les utilisateurs qui souhaitent utiliser des logiciels homebrew, exécuter des programmes de modification de jeu ou extraire des données de jeu, la version 23.5.0 a modifié l'environnement de craquage précédent. Les hôtes qui n'ont pas encore été mis à niveau peuvent toujours conserver les conditions de craquage d'origine, et après la mise à niveau vers la nouvelle version, la solution ns2jb existante ne peut pas continuer à réaliser les fonctions d'origine au niveau du système.
Commentaires