Résumé :
Le FBI a déclaré qu'un groupe de pirates informatiques soutenu par l'État nord-coréen avait volé plus de 400 millions de dollars de crypto-monnaie au cours des 18 derniers mois grâce à une attaque d'ingénierie sociale sophistiquée appelée « FaceStealer ». Ces attaquants utilisent le personnage familier de la victime pour simuler une vidéoconférence, inciter la cible à installer des logiciels malveillants, puis étendre la portée de l'attaque via des appareils et des réseaux sociaux compromis.
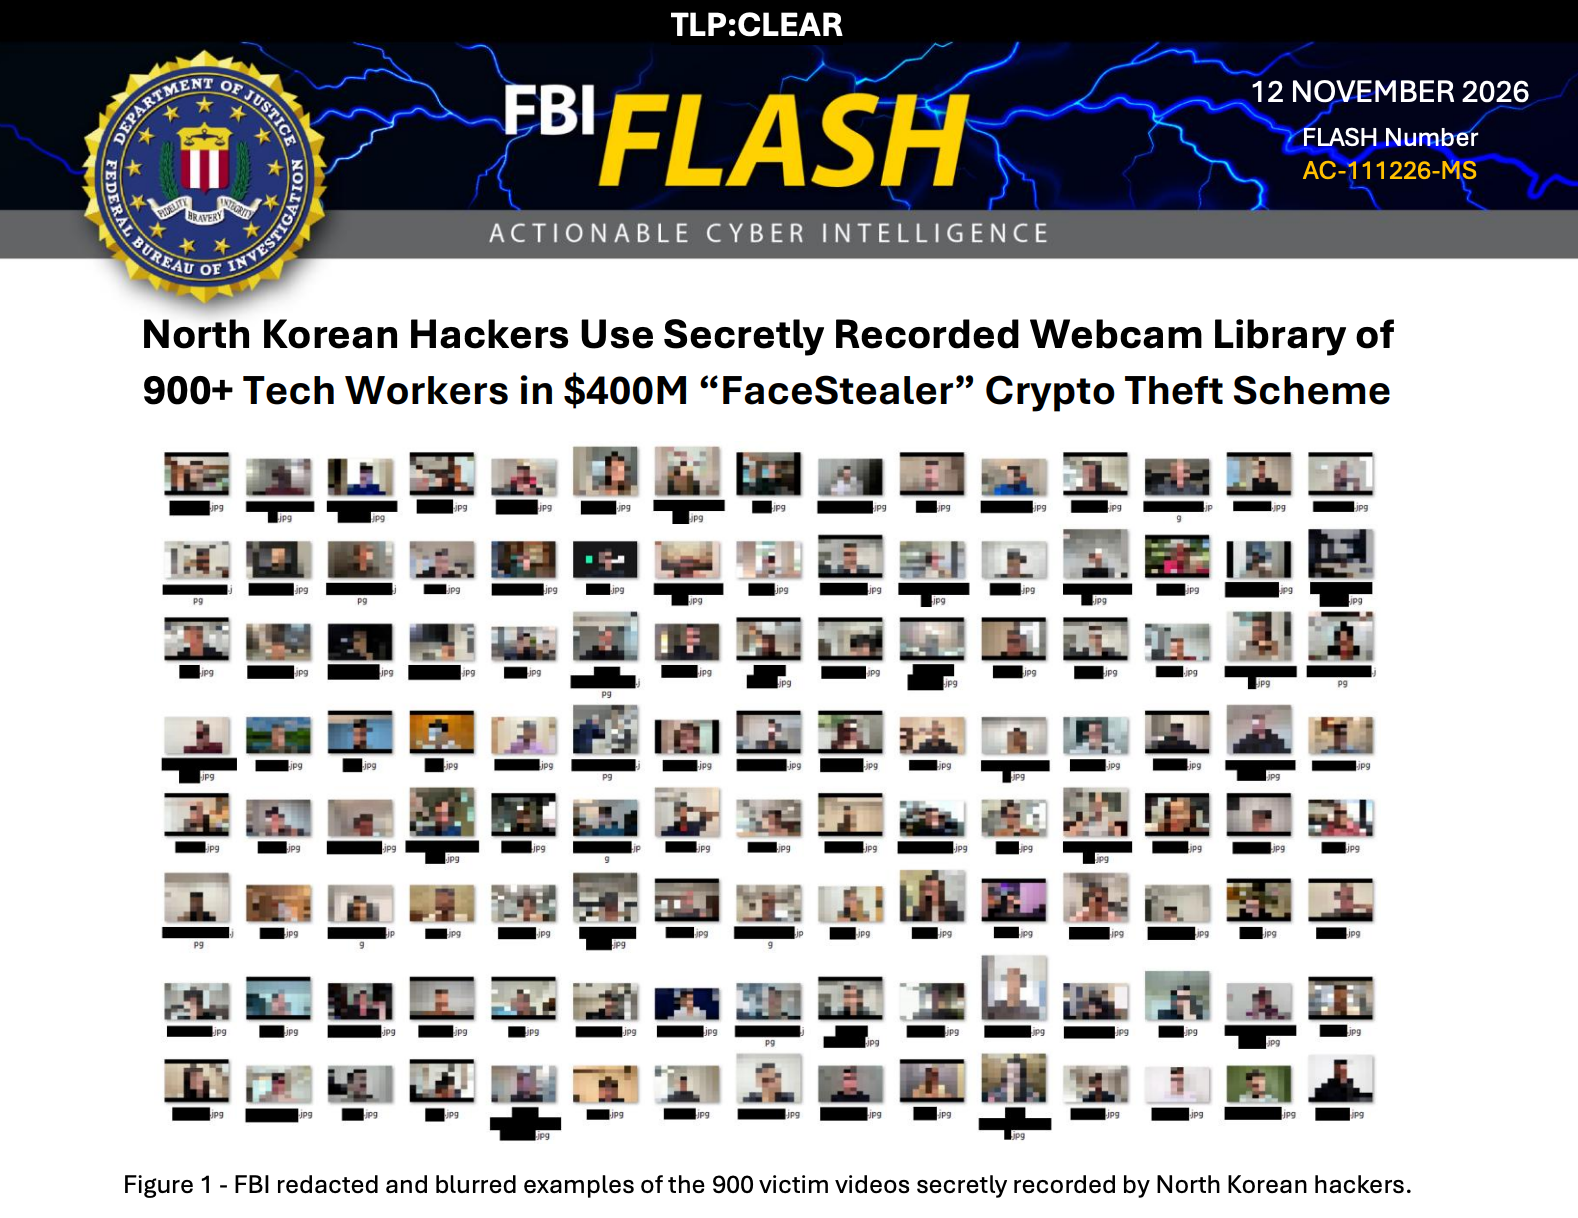
Selon un rapport de Reuters du 12 novembre 2026, le FBI a révélé que ce système d'attaque ne vole pas simplement des mots de passe via des e-mails de phishing ou des sites Web malveillants, mais combine des comptes sociaux de personnes réelles, des vidéos enregistrées secrètement et de fausses images générées par l'intelligence artificielle, faisant croire à tort aux victimes qu'elles communiquent normalement avec des collègues, des amis ou des initiés de l'industrie de confiance.
Une attaque commence souvent par une invitation à une vidéoconférence apparemment crédible. Les pirates informatiques envahissent d'abord le compte de réseau social ou de messagerie instantanée d'une personne cible, obtiennent ses coordonnées et ses communications antérieures, puis utilisent le compte volé pour envoyer des invitations à des réunions à la victime. Puisque l’invitation émane d’un contact réel et que le contenu du message est cohérent avec les habitudes de communication passées des deux parties, la cible ne suscitera souvent pas trop de suspicion.
Après avoir cliqué sur le lien, la victime accédera à un site Web qui imite les logiciels de visioconférence grand public tels que Zoom, Microsoft Teams ou Google Meet. Une personne familière à la victime peut apparaître à la réunion, mais il s'agit en réalité d'une vidéo enregistrée au préalable par l'agresseur. Les pirates peuvent même organiser la présence de plusieurs participants d’apparence authentique pour renforcer la crédibilité de l’ensemble de la réunion.
Au cours de la réunion, l'attaquant provoquera délibérément des problèmes techniques, par exemple en prétendant que la victime ne peut pas être entendue, puis invitera l'autre personne à cliquer sur un lien ou à effectuer certaines actions pour résoudre le problème audio. Le soi-disant correctif est en fait un malware, et une fois que la victime suit les instructions, le code malveillant est installé sur son ordinateur.
Une fois qu'un appareil est compromis, les pirates peuvent voler des mots de passe, prendre le contrôle des comptes de réseaux sociaux ou accéder à d'autres systèmes informatiques auxquels la victime a accès. L'attaquant collectera en outre les contacts de la victime, les informations sur les réseaux sociaux et les enregistrements de communication, puis utilisera ces informations pour lancer une nouvelle série d'attaques contre ses proches, amis, collègues et partenaires commerciaux.
Cela signifie que chaque victime peut devenir le point d’entrée de la prochaine série d’attaques. Non seulement les pirates informatiques sont capables d'exploiter les comptes et les informations obtenues lors de la violation initiale, mais ils peuvent également utiliser la véritable identité de la victime pour établir une nouvelle confiance, rendant ainsi les attaques ultérieures plus difficiles à identifier.
Le FBI affirme que les attaquants ont commencé à utiliser l'intelligence artificielle pour créer de fausses vidéos de célébrités et de personnalités importantes du secteur des cryptomonnaies. Ces fausses images sont utilisées lors de vidéoconférences pour renforcer encore l’effet de tromperie. Cette fois, le FBI a saisi plus de 900 vidéos webcam de victimes, montrant que les attaquants utilisent non seulement des images préenregistrées pour se faire passer pour d'autres, mais qu'ils continuent également de collecter du matériel vidéo de nouvelles victimes afin de fournir du matériel pour des attaques ultérieures.
Le ministère américain de la Justice a qualifié cette opération d'attaque d'ingénierie sociale « FaceStealer » du groupe de pirates informatiques nord-coréens et a annoncé le 12 novembre qu'il avait pris des mesures pour saisir l'infrastructure cloud utilisée par les pirates informatiques concernés. Les États-Unis affirment que cette action a causé plus de 400 millions de dollars de pertes en cryptomonnaies au cours des 18 derniers mois et a également menacé la sécurité de la chaîne d'approvisionnement des logiciels open source.
Le FBI a attribué ces activités au groupe de hackers nord-coréen Sapphire Sleet, également connu sous le nom d'UNC1069. L'organisation a également été suivie par des agences de recherche en sécurité sous des noms tels que Dangerous Password, CryptoCore et BlueNoroff. Les États-Unis ont souligné que ces attaquants élargissent progressivement leurs cibles, des détenteurs de crypto-monnaie aux développeurs et mainteneurs de logiciels open source, essayant d'envahir leurs appareils personnels et leurs comptes d'entrepôt de logiciels.
Ce changement est particulièrement remarquable. Les logiciels open source sont souvent utilisés par un grand nombre d’entreprises et de développeurs pour créer leurs propres applications. Si un attaquant peut contrôler le compte du responsable d'un projet important, il est possible d'insérer du contenu malveillant dans les mises à jour logicielles ou les soumissions de code, affectant ainsi les utilisateurs en aval. Le FBI estime que les attaques contre la chaîne d'approvisionnement des logiciels open source pourraient constituer une nouvelle orientation importante de cette opération.
Une affaire annoncée par le ministère américain de la Justice a montré qu'au début de l'année, un développeur responsable de la maintenance d'une bibliothèque de logiciels JavaScript avait participé à une fausse réunion Teams. Une personne connue du développeur est apparue à la réunion, qui lui a ensuite demandé d'effectuer des opérations de réparation en raison de problèmes audio, qui ont finalement conduit à l'infection de l'ordinateur du développeur. L'attaquant tente d'accéder au compte de l'entrepôt de logiciels qu'il contrôle et de créer des risques supplémentaires pour la chaîne d'approvisionnement. Les attaques associées ont finalement été découvertes et bloquées, sans provoquer de propagation généralisée.
Le ministère américain de la Justice a également souligné que l'opération FaceStealer était une opération de piratage différente du récent incident de vol massif contre la bourse de crypto-monnaie Binance. Ce dernier implique un groupe de hackers nord-coréen connu aux États-Unis sous le nom de Trader Traitor. Le FBI avait précédemment attribué le vol de Binance à cette organisation, tandis que FaceStealer était principalement mis en œuvre par des groupes d'activités de pirates informatiques tels que Sapphire Sleet. Il ne faut pas confondre les deux.
La Corée du Nord utilise depuis longtemps le vol de cryptomonnaies pour financer des activités gouvernementales et des programmes d'armement sanctionnés, a déclaré le ministère américain de la Justice. La saisie visait à perturber l’infrastructure technique de FaceStealer et à rappeler aux secteurs de la cryptomonnaie et des logiciels open source d’être plus vigilants.
Cet incident montre également que l'intelligence artificielle et la technologie des deepfakes changent la manière dont les cybercriminels attaquent. Dans le passé, l'image de connaissances lors de vidéoconférences devenait souvent une base importante pour la vérification d'identité, mais désormais, les pirates peuvent créer de fausses scènes extrêmement déroutantes en volant de vrais comptes, en enregistrant des images de vraies personnes et en générant de fausses vidéos IA. Pour les entreprises et les développeurs, se fier uniquement aux séquences vidéo, aux avatars familiers ou aux invitations à des réunions provenant des comptes de connaissances ne suffit plus pour confirmer l’identité de l’autre partie.
Commentaires