
Résumé :
Sans même utiliser de compte ou de mot de passe, les pirates peuvent obliger le serveur du site Web à prendre leurs commandes ! Hier, OpenAI a révélé une opération passionnante en coulisses : GPT-5.6 Sol a découvert deux vulnérabilités fatales dans le langage PHP utilisé par 70 % des sites Web dans le monde.
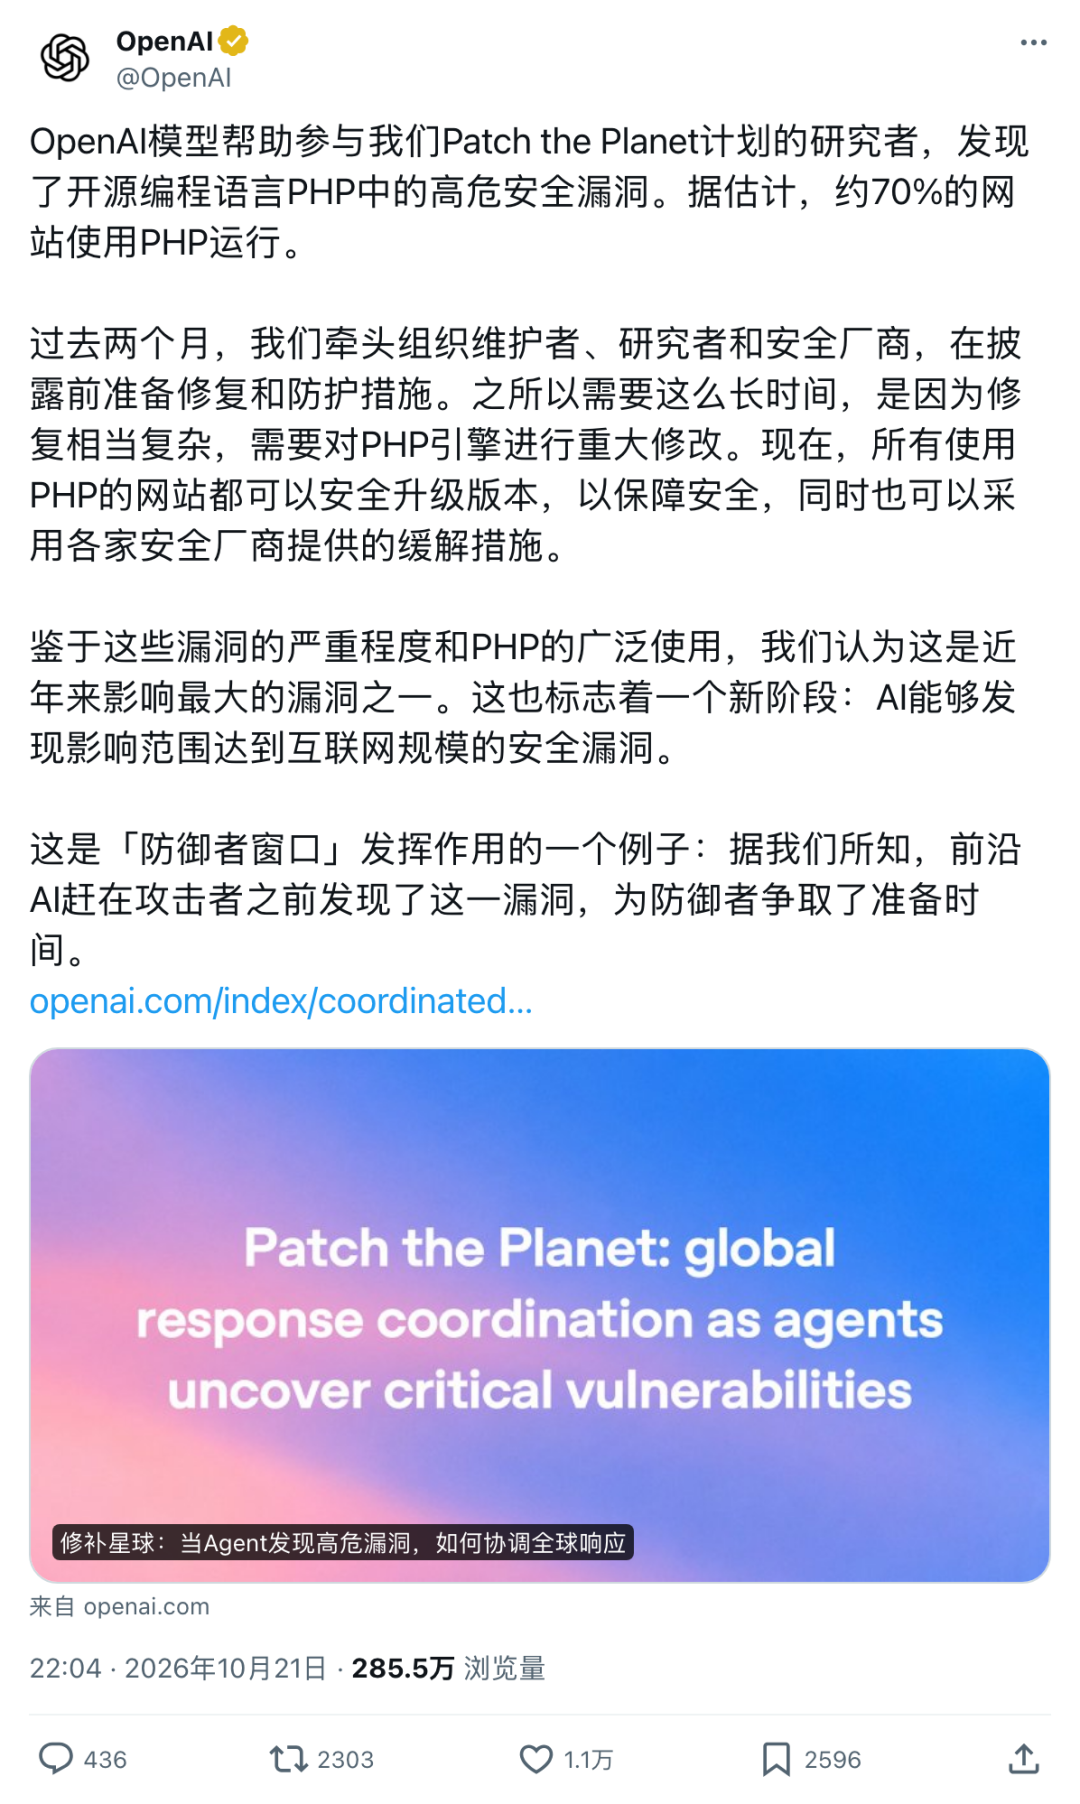
Une fois exploité, l'attaquant
peut directement faire exécuter du code malveillant par le serveur sans avoir à saisir le mot de passe du compte.
En fait, même l'Agence nationale néerlandaise de sécurité Internet, qui enseigne habituellement aux autres comment prévenir les pirates informatiques, la première réaction après avoir reçu la nouvelle a été de rapidement
fermer son propre site officiel
!Afin de boucher le trou, les mainteneurs d'OpenAI et de PHP
ont travaillé en secret pendant deux mois
, n'hésitez pas à renverser et recommencer,Même le mécanisme de gestion de la mémoire du moteur PHP a été modifié
.Cependant, après l'avoir gardé secret pendant deux mois, il s'est complètement effondré au cours des
dernières 48 heures
——Les informations sur les vulnérabilités ont été divulguées en premier, obligeant le lancement du correctif un jour avant la date prévue ; Ensuite, la vidéo de démonstration de l'attaque a été accidentellement divulguée et l'image de réparation a été publiée plus tôt que prévu.
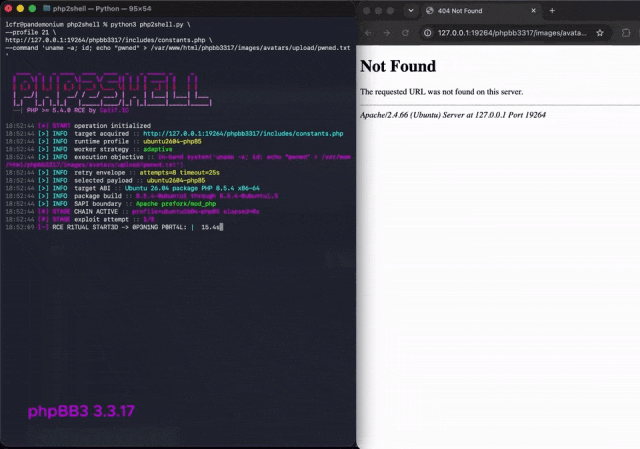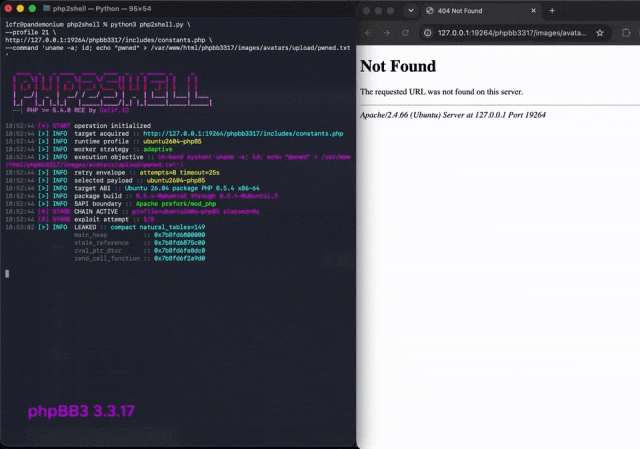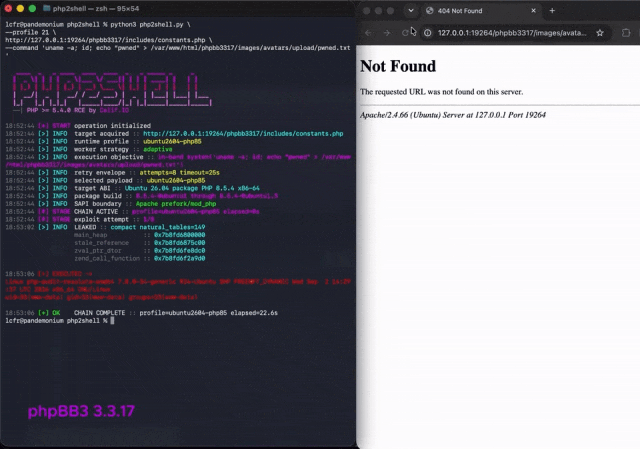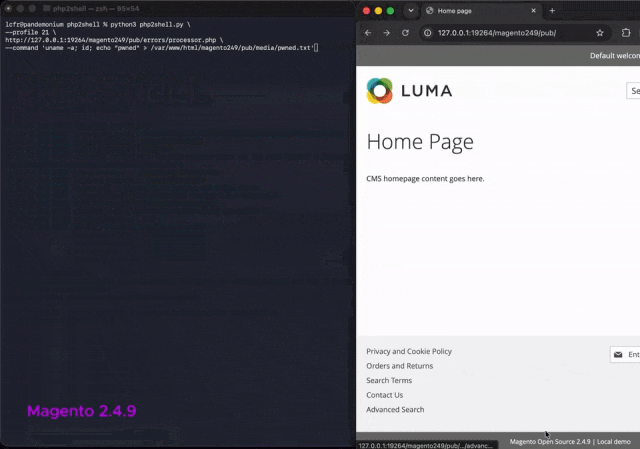
Avant que les webmasters du monde entier puissent réagir et corriger le problème, la première vague d'attaques réelles était déjà en route.
Ce qui est encore plus effrayant, c'est qu'OpenAI a également enterré un œuf de Pâques : ces deux-là ne sont que des amuse-gueules, et plusieurs autres vulnérabilités majeures sont toujours en attente de réparation...
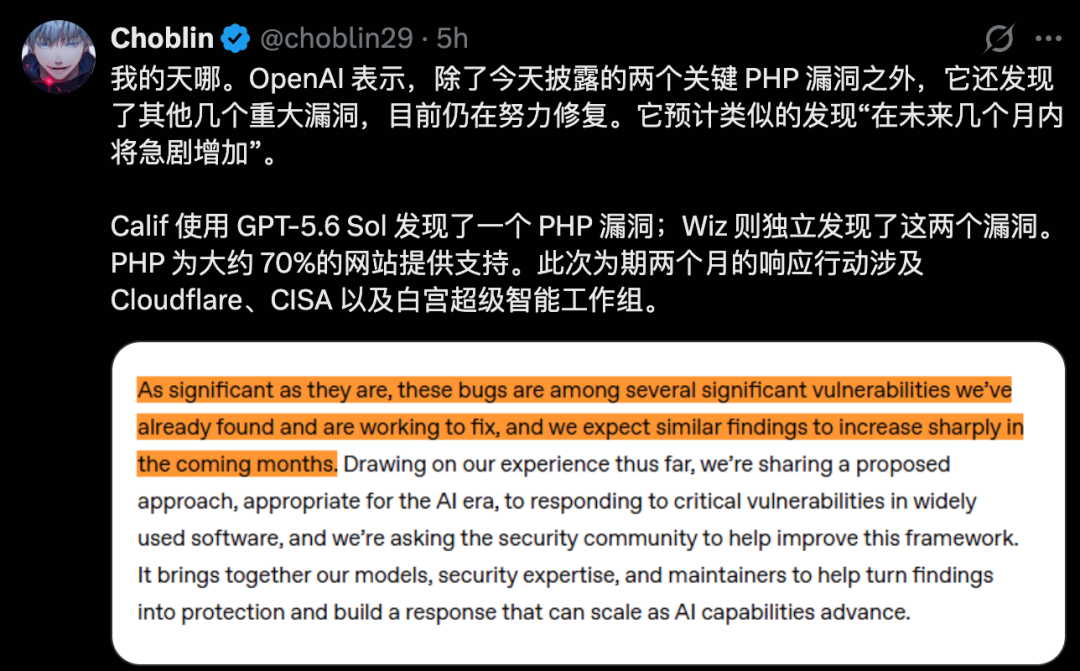
Cette fois, PHP explose, voici trois choses à comprendre :
Deux vulnérabilités à haut risque :
PHP est un langage backend couramment utilisé pour les sites Web. Dans les déploiements concernés, un attaquant pourrait permettre au serveur d'exécuter du code malveillant sans se connecter.GPT participe à la recherche de failles :
Calif a découvert la vulnérabilité avec l'aide de GPT, et Wiz l'a également découverte de manière indépendante ; Les responsables de PHP ont dirigé le correctif et OpenAI a coordonné toutes les parties.Le patch a été publié :
Les opérateurs de sites Web doivent mettre à niveau PHP et une protection temporaire ne peut pas remplacer les correctifs.PHP a soudainement explosé et l'agence de sécurité des réseaux a d'abord fermé le site
Dans cette réparation d'urgence secrète, même l'organisation chargée de prévenir les pirates a dû fermer le site Web pour éviter tout danger.
Le site officiel est hors ligne avant l'arrivée du patch.
Le 21 octobre, le Centre national néerlandais de cybersécurité NCSC a choisi de fermer le site en premier et d'attendre les réparations.
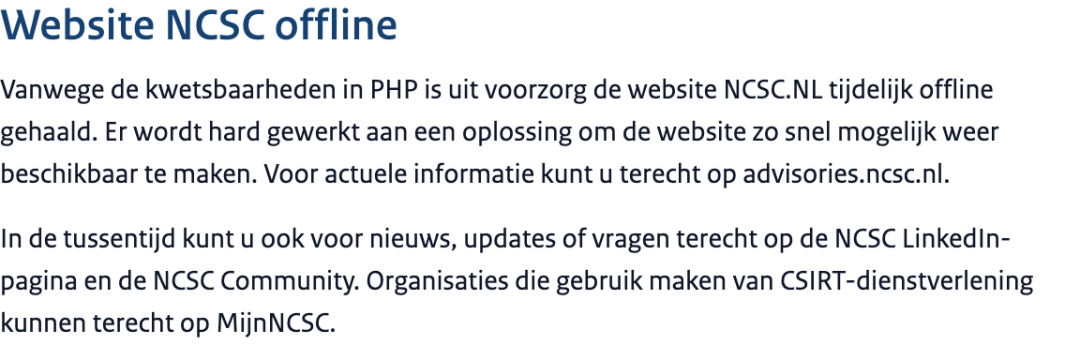
Ce n'est pas le seul à avoir été fermé. Le site Internet de recrutement du système judiciaire néerlandais et le site Internet des établissements de formation judiciaire ont également suspendu leurs services, et même la boîte aux lettres de documents permettant de transmettre aux journalistes les informations sur les procès judiciaires a été temporairement fermée.
Le ministère des Finances du Japon a également arrêté certains contenus et services sur le site officiel et a inspecté de toute urgence le serveur, puis l'a installé et réparé.
Les deux vulnérabilités du moteur PHP qui ont provoqué la fermeture du site Web sont collectivement appelées PHP2Shell.
Le score de risque CVSS a atteint 9,2 points, sur 10 points
.
L'une des conséquences les plus dangereuses est appelée
exécution de code à distance, en abrégé
RCE
. Un site Web censé traiter uniquement les demandes des visiteurs peut commencer à exécuter le code spécifié par l'attaquant.Wiz a utilisé les dernières images WordPress, Drupal et Joomla pour créer un environnement de test, reproduit une attaque à distance sans se connecter et vérifié le chemin d'attaque consistant à lire les mots de passe, les jetons et les clés API de la mémoire.
Même dans certains déploiements Apache et mod_php, l'attaque peut se produire avant le démarrage du programme du site Web.
Même si la page n'écrit qu'une ligne « Hello World », vous pouvez toujours être infecté.
Le problème est qu'il y a trop de sites Web utilisant PHP.
69,3 % des sites Web dont W3Techs peut reconnaître le langage serveur utilisent PHP.
Il y a un problème avec le moteur sous-jacent et un grand nombre de sites Web doivent être vérifiés et mis à niveau.GPT a apporté d'importantes contributions
Obtenez une catégorie entière à partir d'une vulnérabilité
Le 30 juillet, le chercheur californien Ryan Austin a commencé à auditer PHP. Il a participé au programme Patch the Planet d'OpenAI, qui utilise l'IA pour aider les projets open source à trouver et réparer des failles.
Le 1er août, plusieurs chemins d'attaque à distance avaient été découverts.
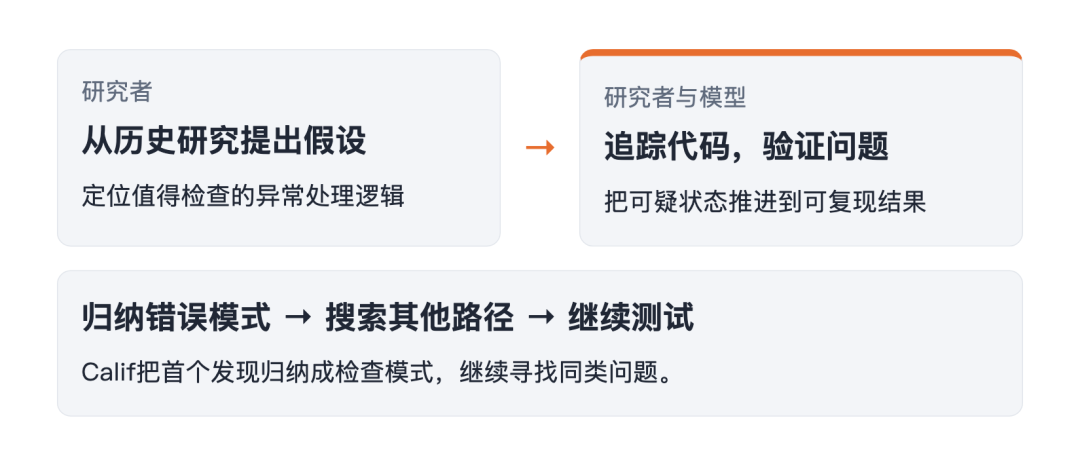
Dès 2004, il a été découvert que le mécanisme de limitation de mémoire de PHP présentait une vulnérabilité d'attaque à distance. Ryan a utilisé GPT-5.6 Sol comme point d'entrée pour vérifier si des problèmes similaires sont toujours cachés dans le code existant.
Le programme traite la demande et met temporairement les données en mémoire. PHP attribue un quota à chaque requête, et le traitement sera interrompu lorsqu'il sera épuisé. Cette situation est appelée
épuisement de la mémoire, c'est-à-dire
MOO
.Dans une voie d'attaque divulguée par Calif,
moins de 8 Mo de données de requête suffisent pour épuiser le quota de mémoire par défaut de PHP de 128 Mo pendant le traitement.
Une fois qu'une petite requête entre dans PHP, elle sera divisée en un grand nombre d'enregistrements, dont chacun occupe de la mémoire supplémentaire. Les attaquants utilisent cette couche d’amplification pour permettre au programme d’épuiser son crédit à une étape spécifique.
Selon les règles PHP, l'opération doit être interrompue à ce moment et transférée vers le rapport d'erreurs et le nettoyage.
À l'heure actuelle, les données ne peuvent être remplies qu'à moitié.
Le modèle a découvert une séquence dangereuse dans la table de hachage qui stocke les données dans PHP : lors de l'ajout d'un nouvel enregistrement,
ajoutez d'abord un au nombre d'enregistrements, puis demandez de la mémoire et remplissez le contenu
.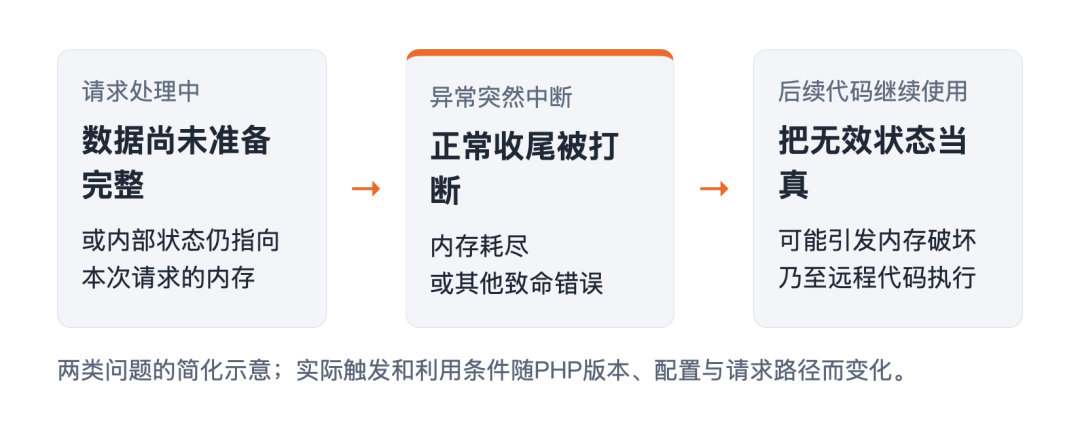
Si le quota est épuisé lors de la demande de mémoire, le programme sautera. Le nouvel enregistrement n'a pas encore été rempli, mais le décompte a déjà été ajouté.
Le programme de nettoyage vérifie le décompte et utilise la mémoire non préparée comme enregistrement valide.
Cela équivaut à une ligne du formulaire qui n'a pas encore été remplie et qui a été utilisée comme enregistrement complet.
Pour transformer ce type d'erreur en attaque à distance, il est nécessaire d'organiser le contenu de la mémoire pertinent et de respecter des conditions de fonctionnement spécifiques. Les chercheurs ont amené les programmes à exécuter le code spécifié par l'attaquant dans les déploiements concernés.
Les chercheurs ne se sont pas arrêtés au trou. Ils ont demandé au modèle d'
écrire le modèle d'erreur nouvellement découvert dans SKILL.md, un guide d'audit qui peut être utilisé à plusieurs reprises
, puis suivez les mêmes indices pour enquêter.Après cette enquête, l'agent a découvert un autre problème dans le code chargé d'enregistrer la progression du téléchargement des fichiers.
Une requête se termine anormalement,
la mémoire est libérée, mais le programme qui gère la requête conserve toujours l'ancienne adresse
. Lorsqu'il reçoit la requête suivante, il peut utiliser cette adresse pour lire la mémoire expirée.Il s'agit d'une
utilisation après la sortie, également appelée UAF
. Cela équivaut à un enregistrement invalidé, mais le programme recherche toujours des données selon l'ancienne adresse, et cette mémoire peut avoir été réaffectée.D'un autre côté, Wiz a également découvert indépendamment deux vulnérabilités. Une fois la version PHP modifiée ou l'environnement d'exploitation modifié, l'attaque initiale peut devenir inefficace et le modèle doit être analysé et planté, ajusté et vérifié.
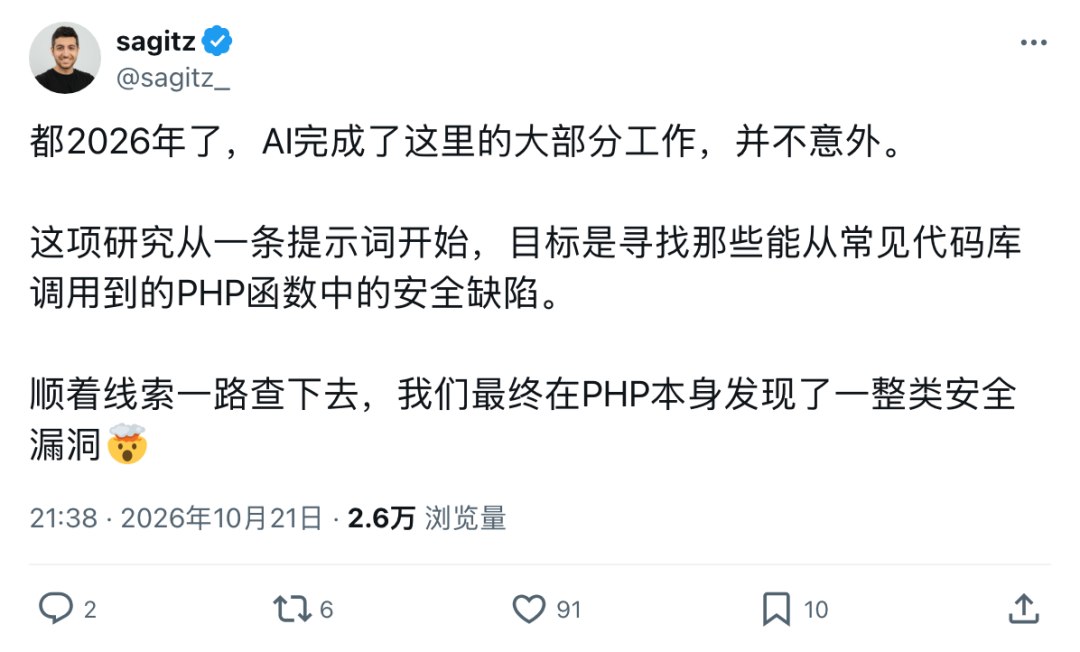
Le chercheur Wiz Sagi Tzadik a écrit sur X :
"
IA
Fait la majeure partie du travail ici. »
Effectuer une intervention chirurgicale sur le moteur PHP
Deux mois de réparations secrètes
Il a fallu quelques jours pour trouver la voie d'attaque, mais il a fallu deux mois pour préparer la réparation.
Cette fois, OpenAI a pris les devants dans la coordination du correctif, et les responsables de PHP ont dirigé le correctif. Cependant, deux vulnérabilités affectent la gestion de la mémoire et la gestion des erreurs du moteur, bloquant le chemin d'attaque immédiat, et des problèmes similaires peuvent survenir ailleurs. Si la couche sous-jacente est révisée, il est nécessaire de garantir que les anciens programmes et extensions peuvent toujours fonctionner.
La Fondation PHP a déclaré que l'équipe se coordonnait jour et nuit, même le week-end. Les correctifs doivent être testés sur plusieurs versions et doivent être packagés par les éditeurs et protégés par les fournisseurs de sécurité.
Finalement, PHP a même modifié le moment de l'arrêt du travail.
Le PHP corrigé a deux limites de mémoire.
limite logicielle atteinte
, attendez que le programme atteigne un emplacement sûr avant le traitement pour éviter de laisser des données à moitié terminées ; toucher unelimite stricte
plus élevée , laissez le processus se terminer et empêchez l'utilisation continue de l'état dangereux.Des secrets ont été divulgués les uns après les autres au cours des dernières 48 heures, et l'attaque est venue en premier
Toutes les parties avaient initialement convenu de le publier à 22 heures le 22 octobre.
Mais vers 23 heures le 20, deux numéros de vulnérabilité ont soudainement circulé sur Internet, mélangés à une heure de sortie erronée et un score parfait de 10. A cette heure, c'était moins de 48 heures avant la sortie originale.
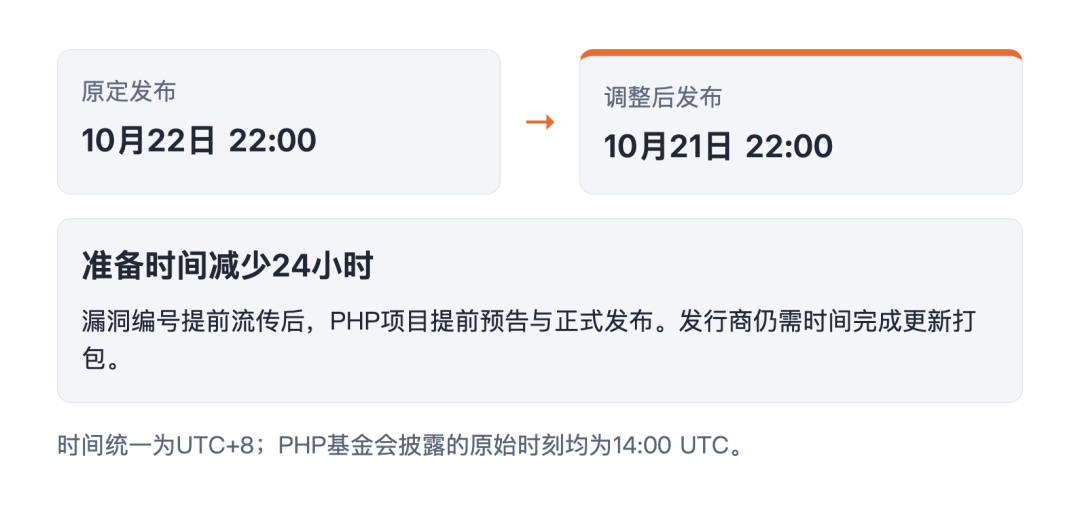
Le 21 à 3 h 30 du matin, l'équipe PHP a émis un avis à l'avance,
avançant la sortie officielle de 24 heures complètes
.Mais ce n’est pas parce que la notification est envoyée que la mise à jour peut être installée. Les éditeurs sont encore en train d'emballer, et s'ils sont avancés, les utilisateurs sauront qu'ils sont en danger, mais n'obtiendront pas de mises à jour faciles à installer.
La bande-annonce a été publiée il y a environ une demi-heure et la vidéo de démonstration de l'attaque manquait également.
La Fondation PHP a examiné et déclaré que Calif avait envoyé par erreur une démonstration d'attaque. La vidéo a été rapidement supprimée, mais des copies ont circulé.
Dans l'après-midi du 21, même l'image de construction réparée a été publiée à l'avance. Une fois que Chainguard a publié ces images, le monde extérieur peut comparer les anciens et les nouveaux codes et déduire où se trouvent les vulnérabilités.
Le même jour, à 15h43, Dane Knecht, directeur de la technologie de Cloudflare, a publié sur X :
Des premières attaques ont été observées.
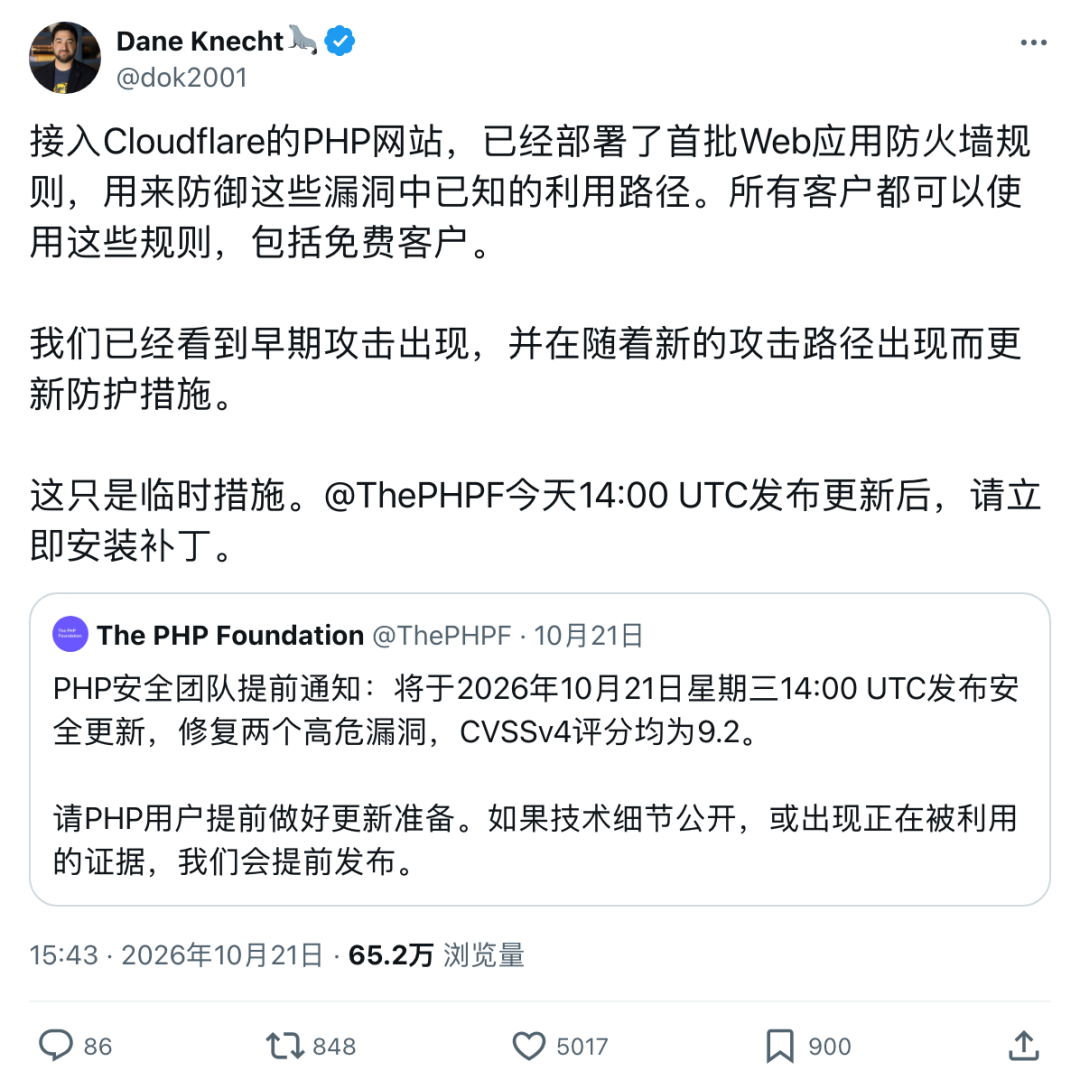
Lorsqu'il a posté, le patch ne devait pas être publié avant 22 heures ce soir-là.
L'attaque a eu lieu et il reste encore plus de six heures.
Cloudflare a révélé plus tard que les attaquants modifiaient déjà les requêtes pour tenter de contourner les règles de protection.
Cloudflare a déployé une protection pour les clients gratuits et payants à l'aide de son pare-feu d'application Web, mais Dane a souligné que
il ne s'agit que d'une mesure temporaire et doit être installée au fur et à mesure de la sortie des correctifs
.Le 21 au soir,
PHP8.5.12, 8.4.27, 8.3.36 et 8.2.35
Enfin libéré. L'équipe PHP a également préparé des correctifs minimaux de code source pour 7.4, 8.0 et 8.1 pour les éditeurs et les services de support à long terme afin de produire des packages de mise à jour.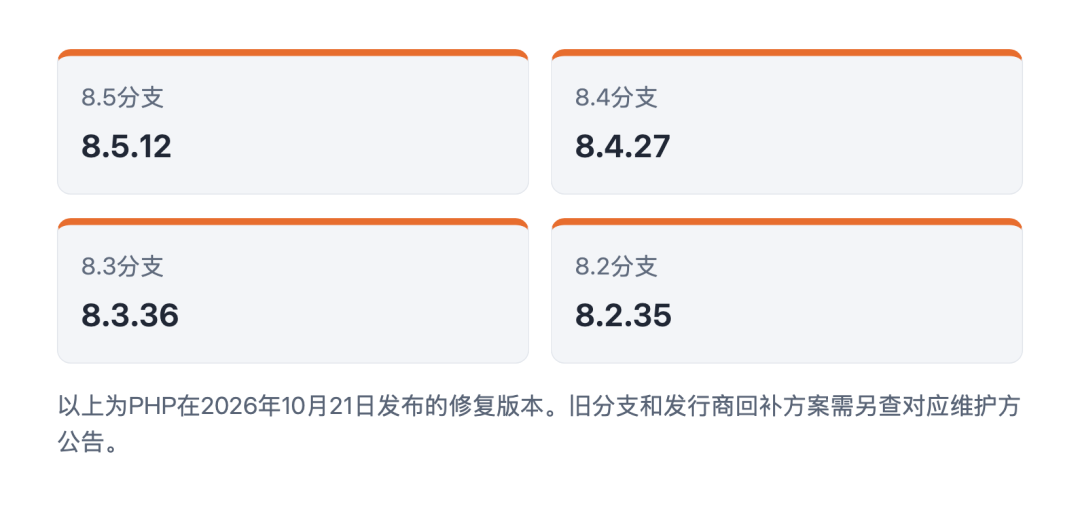
Aperçu d'OpenAI
D'autres vulnérabilités majeures sont encore à venir
Le 22 à 0h35, OpenAI a publié une autre compétence de vérification du Codex pour aider les opérateurs de sites Web à vérifier la version de PHP afin de déterminer si elle peut être affectée.
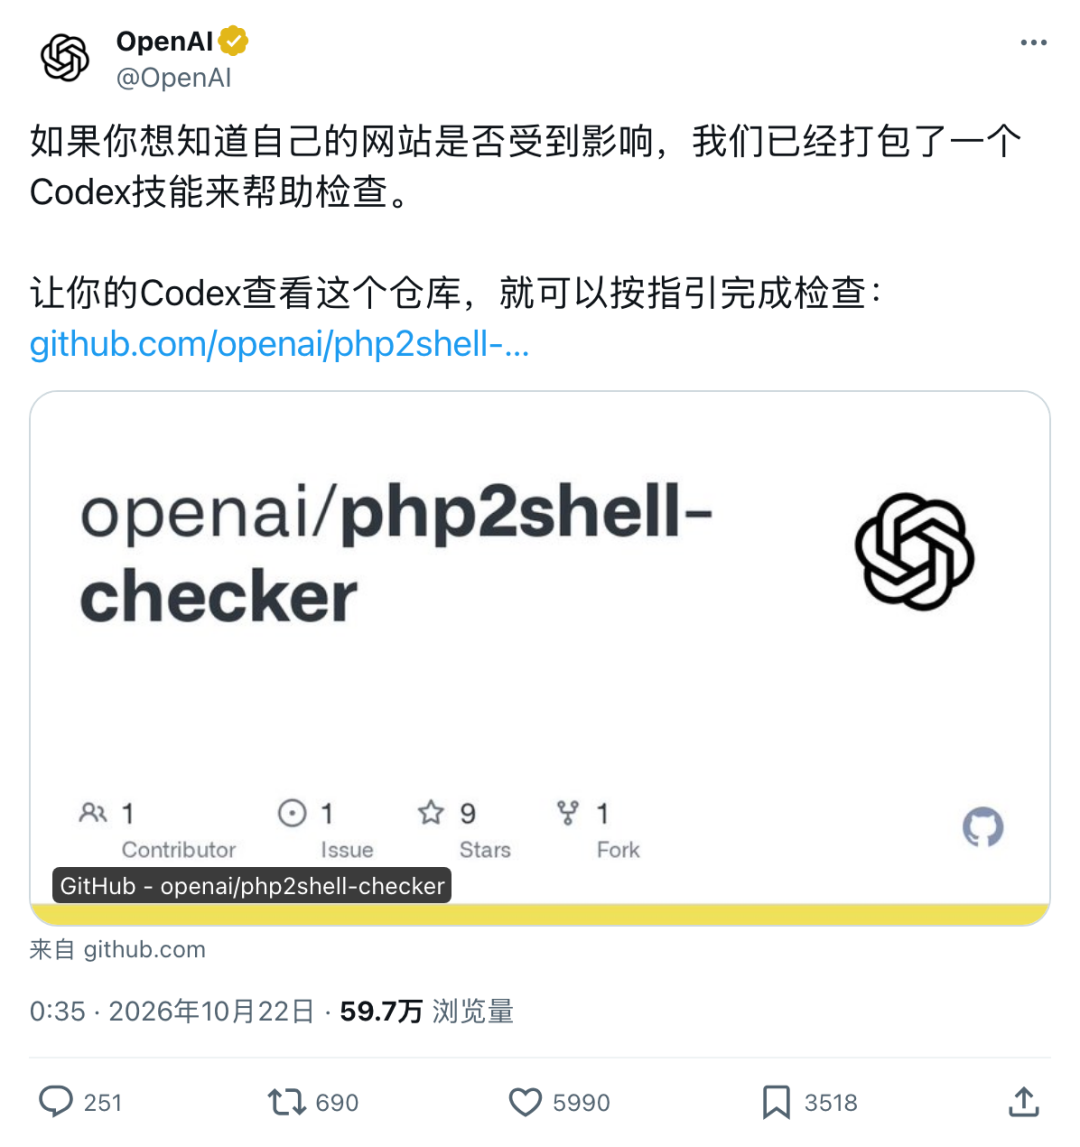
Il vérifie la version PHP et ne peut pas terminer la mise à niveau du site Web ; s'il ne peut même pas vérifier la version, il ne peut pas être considéré comme sûr sur cette base.
Et OpenAI l'a déjà annoncé :
PHP n'est qu'une des nombreuses vulnérabilités majeures que l'équipe a découvertes et qu'elle est en train de corriger.
Ce type de découverte devrait augmenter considérablement dans les mois à venir !
Commentaires