
Résumé :
Une nouvelle étude montre qu'un attaquant peut toujours être en mesure de falsifier une signature numérique RSA valide sans décomposer le module de clé publique RSA ni extraire la clé privée. L'équipe de recherche a réalisé une démonstration pratique sur une clé RSA de 1 024 bits. Ce résultat ébranle la perception à long terme selon laquelle « casser le RSA doit d’abord décomposer les grands entiers ».
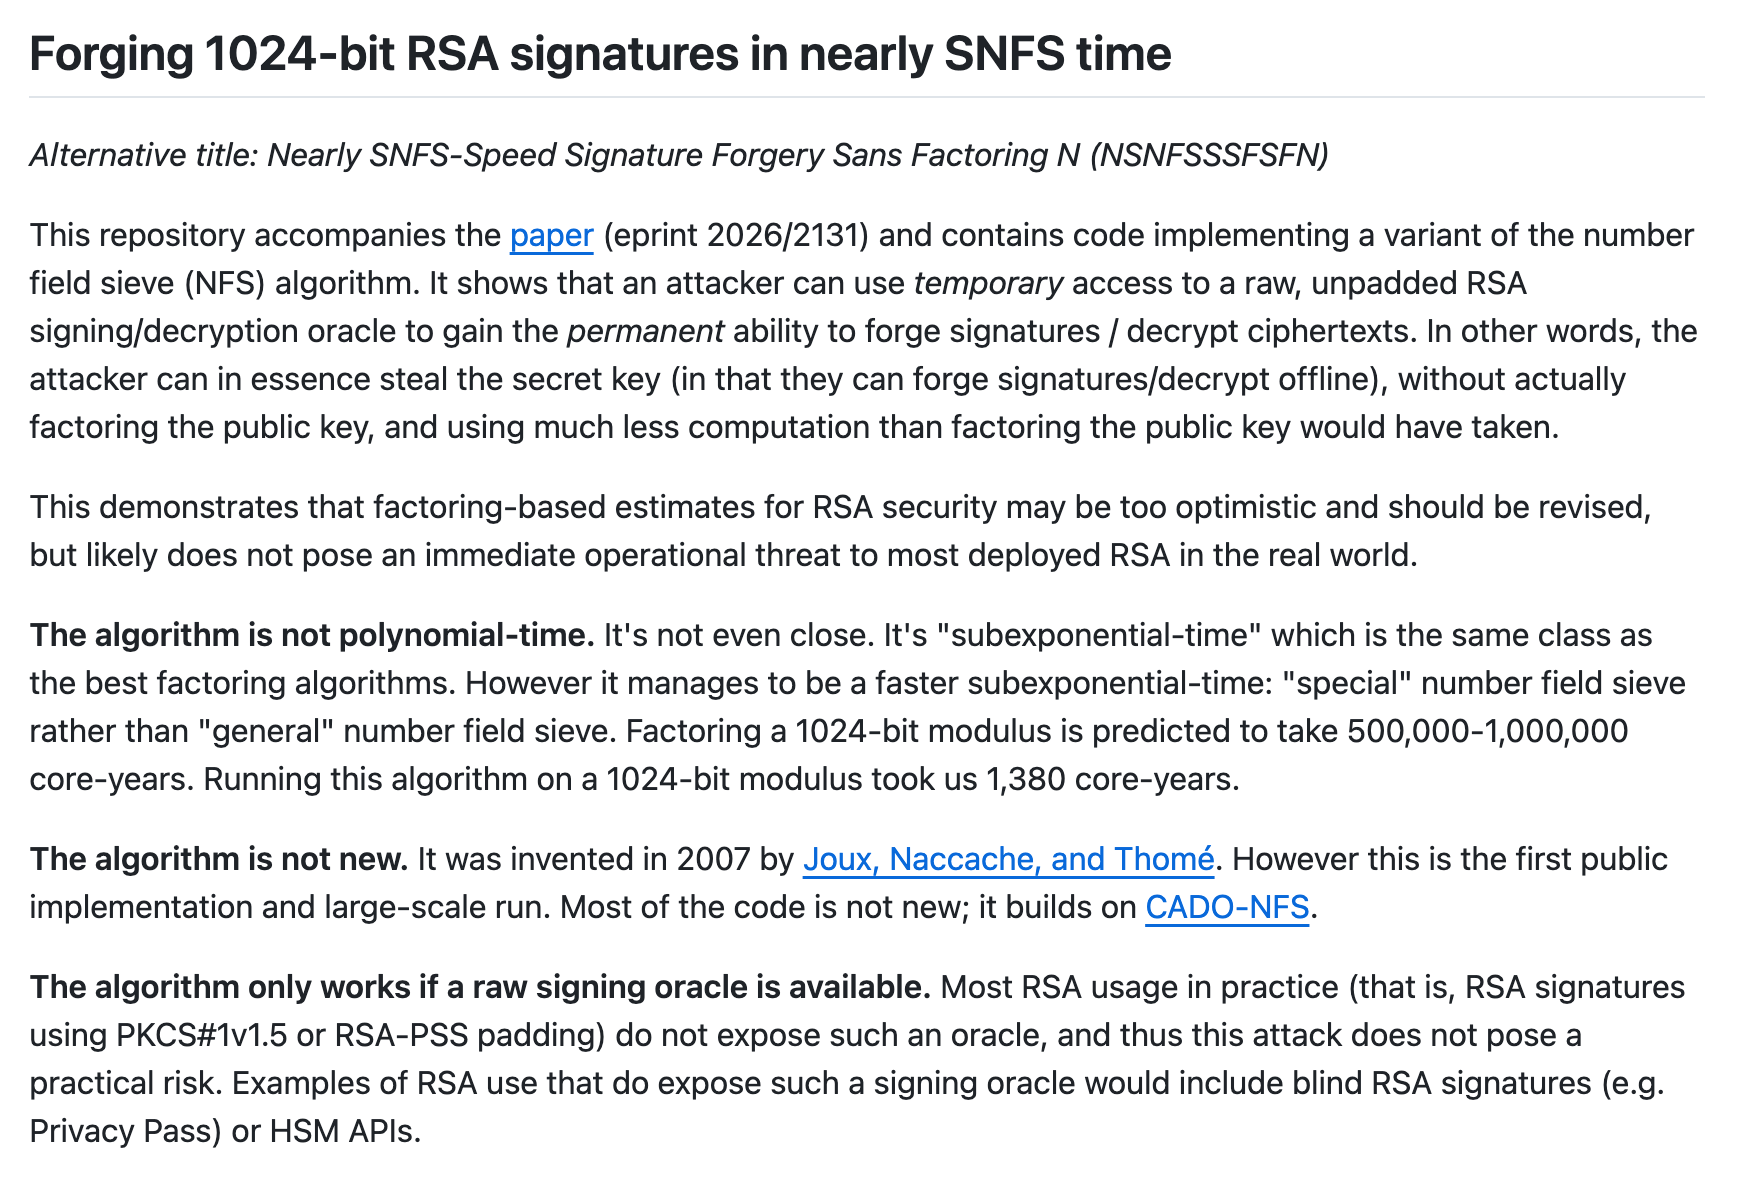
L'étude a été menée par des chercheurs de l'Université de Californie à San Diego et de l'Institut national français de l'information et de l'automatisation, dont Laura Shia, Miro Haller, Adam Suhr, Nadia Henninger et Emmanuel Thom. Les résultats de la recherche sont actuellement publics sous la forme d'une préimpression et l'article est intitulé "Forger des signatures RSA 1024 bits à une vitesse proche de la méthode spéciale de tamisage de champ numérique".
La sécurité RSA repose généralement sur le problème difficile de la factorisation des grands nombres entiers. Selon les estimations traditionnelles, la décomposition d'un module RSA de 1 024 bits nécessite environ 500 000 à 1 million d'années de cœur de processeur, et généralement seules les institutions ou entreprises nationales disposant de ressources informatiques à grande échelle sont capables de l'essayer. L'équipe de recherche a emprunté cette fois une autre voie : elle n'a pas obtenu directement la clé privée RSA, mais a utilisé un « oracle de signature » capable d'effectuer l'opération de signature RSA originale, combiné à un algorithme amélioré de la méthode de tamisage de champ numérique, et a finalement obtenu la possibilité de falsifier des signatures hors ligne.
La base mathématique de cette méthode a été proposée dès 2007, mais elle est restée auparavant au niveau théorique. Cette étude l'étend pour la première fois à des opérations pratiques à grande échelle. Au cours de l'expérience, les chercheurs ont utilisé le module de sécurité matériel comme oracle de signature, qui a consommé environ 1 380 années-cœurs de processeur en cinq mois environ et lancé environ 2^32 requêtes, ce qui équivaut à plus de 4 milliards de requêtes de signature RSA originales. Une fois le précalcul principal terminé, l’attaquant n’a plus besoin de continuer à accéder au périphérique cible. Forger une signature donnée nécessite environ 180 années de base, et ce processus peut être effectué hors ligne à plusieurs reprises.
Cela signifie que même si la clé privée reste toujours à l'intérieur du module de sécurité matériel, un attaquant peut éventuellement obtenir la capacité de signature équivalente à la maîtrise de la clé privée en appelant continuellement l'interface de l'appareil. Les attaquants peuvent l'utiliser pour falsifier des informations d'authentification, générer de faux fichiers d'autorisation ou communiquer en prétendant être un service légitime.
Cependant, cette recherche ne signifie pas que tous les systèmes RSA ont été perdus. Le principe de l'attaque est que le système cible expose la signature RSA ou l'interface de décryptage d'origine non complétée. Les certificats Internet actuels, les connexions TLS et la plupart des mécanismes de signature de logiciels utilisent généralement le remplissage PKCS#1 v1.5 ou RSA-PSS, et les chercheurs affirment que ces déploiements courants ne sont pas directement affectés par cette méthode.
Ce qui nécessite vraiment une attention particulière, ce sont certains modules de sécurité matériels, l'interface PKCS#11 d'origine et le protocole de signature aveugle. La signature aveugle permet à la partie service de compléter la signature sans connaître le contenu spécifique du message. Les systèmes d'authentification de confidentialité tels que Privacy Pass utilisent des mécanismes similaires. Les chercheurs ont noté que certains systèmes de signature aveugle pourraient devenir des cibles potentielles si un attaquant pouvait obtenir systématiquement suffisamment de réponses de signature. Cependant, la taille des requêtes requise pour une attaque réelle est extrêmement importante et une rotation régulière des clés peut réduire considérablement le risque.
Sur la base des résultats expérimentaux, l'équipe de recherche a calculé que dans le cadre du modèle d'attaque avec signature oracle, la force de sécurité réelle de RSA peut être inférieure de 15 à 30 bits à l'estimation traditionnelle basée sur la difficulté de décomposition. Pour les clés RSA de 1 024 bits, 2 048 bits et 4 096 bits, les coûts d’attaque sont respectivement équivalents à 2 pour la puissance 65, 2 pour la puissance 90 et 2 pour la puissance 119, qui sont tous inférieurs au niveau de sécurité de 128 bits généralement requis par les cryptosystèmes modernes. Les chercheurs ont également déclaré que leurs expériences n’utilisaient pas de GPU ni d’outils d’intelligence artificielle. Si du matériel et des logiciels plus efficaces étaient introduits à l’avenir, le coût des attaques pourrait être encore réduit.
Les experts en cryptographie estiment que l'importance de cette réussite réside principalement dans le fait qu'elle révèle un point mort dans le modèle de sécurité RSA : la falsification de signature ne nécessite pas nécessairement d'obtenir d'abord la clé privée, ni d'effectuer une décomposition d'entiers importants au sens traditionnel du terme. Cependant, les attaques actuelles nécessitent encore une grande quantité de ressources informatiques et d’interfaces spéciales, et ne constitueront pas une menace directe pour les certificats RSA standardisés largement utilisés et les connexions HTTPS régulières à court terme.
Les agences de sécurité et les opérateurs système doivent toujours vérifier si le module de sécurité matériel ouvre des opérations RSA originales inutiles, limiter les autorisations d'appel de l'interface de signature, raccourcir la période de rotation de la clé de signature aveugle et migrer progressivement vers des algorithmes de signature et des systèmes de cryptographie post-quantique plus modernes. Les chercheurs ont souligné qu’à mesure que les algorithmes cryptographiques traditionnels se rapprochent des limites de sécurité théoriques et pratiques, les entreprises ne devraient pas continuer à envisager d’augmenter la longueur des clés RSA comme solution permanente.
En savoir plus :
https://github.com/ucsd-hacc/NSNFSSSFSFN
Commentaires