
Résumé :
La Fondation PHP a publié le 24 octobre une annonce révélant le risque d'une vulnérabilité d'exécution de code à distance numérotée CVE-2026-115560. Toutefois, cette vulnérabilité ne sera pas corrigée pour le moment par la publication d'une nouvelle version, car elle nécessite une combinaison spécifique de configuration et de code d'application pour être déclenchée, ce qui signifie que le préjudice n'est relativement pas si élevé.
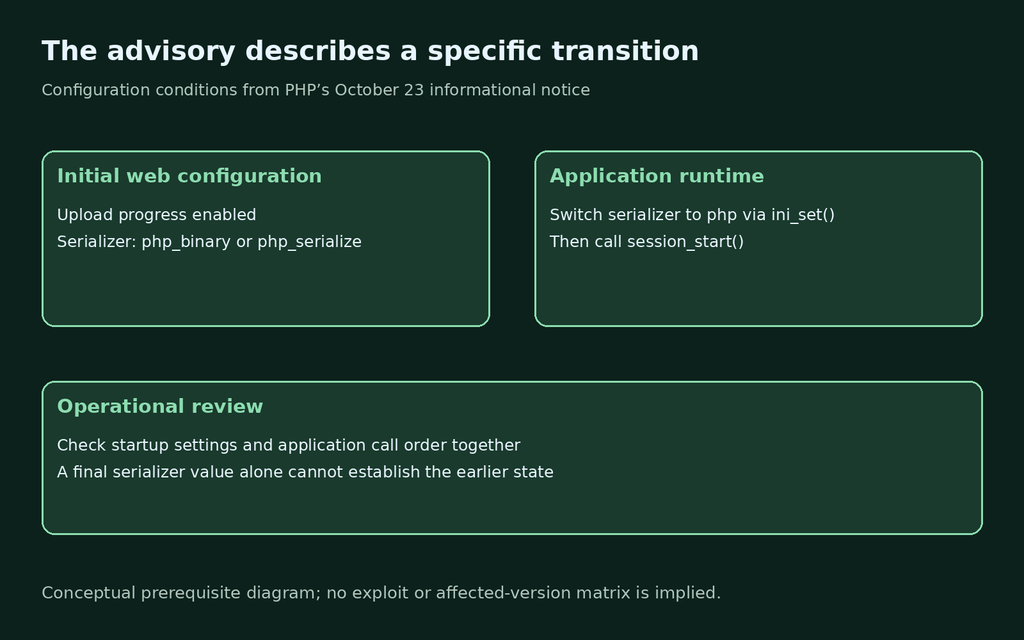
Selon la situation actuelle connue, cette vulnérabilité doit remplir plusieurs conditions en même temps pour se déclencher : la configuration de l'application définit session.serialize_handler sur php_binary ou php_serialize, puis le bascule vers php via ini_set() au moment de l'exécution, et appelle session_start() après le changement. Dans le même temps, session.upload_progress.enabled doit également être activé.
session.serialize_handler est utilisé pour contrôler le format de sérialisation utilisé par PHP lors de la lecture et de l'écriture des données de session. PHP indique que si l'application ne passe pas à ce processeur pendant son exécution, elle peut continuer à utiliser la fonction de progression du téléchargement. Les responsables évaluent cette combinaison de configurations comme une situation relativement rare dans les applications réelles.
Plan d'atténuation temporaire :
La dernière vulnérabilité est différente de la vulnérabilité PHP2Shell qui a été corrigée précédemment dans une nouvelle version de PHP. La méthode de déclenchement de cette vulnérabilité étant relativement rare, la Fondation PHP fournit temporairement une solution d'atténuation aux développeurs potentiellement concernés. Une nouvelle version sera publiée ultérieurement pour le corriger complètement.
La Fondation PHP recommande aux utilisateurs concernés de définir session.upload_progress.enabled sur 0 et de conserver ce paramètre jusqu'à ce qu'une version standard contenant le correctif soit installée. Les environnements qui ont précédemment désactivé la progression du téléchargement n'ont pas besoin de procéder à des ajustements répétés.
Commentaires