
Résumé :
Selon des responsables américains familiers avec la situation, les agences gouvernementales américaines surveillent les cybermenaces contre près de 20 navires dans le monde. Trois personnes qui ont parlé sous couvert d'anonymat parce qu'elles n'étaient pas autorisées à discuter publiquement de la question ont déclaré que la Garde côtière américaine avait exigé un préavis si l'un des navires envisageait d'entrer dans un port américain. Les destinations spécifiques et les listes de cargaisons de ces navires ne sont actuellement pas claires.
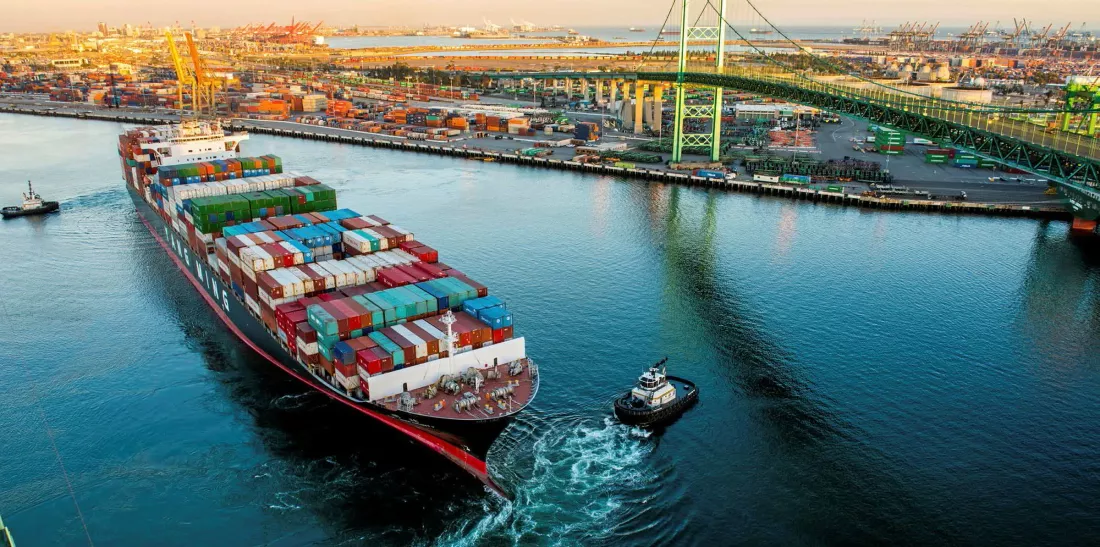
Un responsable de l'Agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a déclaré que plusieurs navires commerciaux avaient été la cible de cyberattaques potentielles fin août, et a souligné que les pirates ne semblaient pas avoir réellement pris le contrôle des navires. Un responsable du Département de la Sécurité intérieure a déclaré que la Garde côtière travaillait actuellement avec le FBI et les départements concernés du Département de la Sécurité intérieure pour suivre les navires.
Ces dernières années, les avertissements de cyberattaques contre l'industrie maritime se sont multipliés à mesure que les navires dépendent de plus en plus des systèmes numériques pour la navigation, les communications et d'autres opérations. Les gouvernements et les chercheurs en sécurité ont averti à plusieurs reprises que les pirates informatiques tentaient d’exploiter ces systèmes pour perturber les chaînes d’approvisionnement mondiales. Les cyber-risques apparaissent comme un nouveau défi pour l’industrie mondiale du transport maritime, déjà sous la pression de la guerre et de la concurrence géopolitique.
La Garde côtière américaine a déclaré dans un communiqué avoir arraisonné deux navires marchands étrangers à destination des États-Unis dans le golfe du Mexique pour « garantir l'intégrité des systèmes d'exploitation et des systèmes informatiques du navire » après l'apparition de signes indiquant que les réseaux des deux navires avaient été compromis. Le premier navire a été inspecté le 21 août et le second le 24 août.
La Garde côtière a déclaré : "Il n'y a actuellement aucune perturbation opérationnelle, aucune instabilité du navire, aucune menace pour la sécurité de l'équipage ou aucun impact sur l'environnement." L'agence a ajouté qu'elle entretenait une communication étroite avec les opérateurs portuaires, les armateurs et d'autres parties prenantes.
Antonio Cassidy, directeur des services de la société de cybersécurité maritime CyberOwl, basée à Londres, a déclaré qu'il n'avait vu aucun signe d'une campagne de piratage à grande échelle visant les transporteurs pétroliers et gaziers. Cependant, CyberOwl a observé une augmentation significative du nombre d’incidents de cybersécurité des navires au premier semestre de cette année.
Selon le rapport de la société, plus de la moitié des tentatives d'intrusion dans le réseau découvertes par ses navires de suivi impliquaient l'insertion de logiciels malveillants dans le système informatique du navire via des périphériques de stockage. La plupart des autres proviennent de téléchargements sur Internet ou d’attaques de phishing.
En décembre, des enquêteurs européens ont soupçonné que des pirates informatiques militaires russes pourraient avoir été impliqués dans une cyberattaque contre des navires de la Mediterranean Shipping Company (MSC). Selon les médias de l'époque, le ferry, exploité par Grandi Navi Veloci, une filiale de MSC, devait initialement se rendre en Algérie, mais a été contraint de rester bloqué dans le port de Sète, dans le sud de la France.
La société de cybersécurité Cydome a déclaré qu'en mars 2025, un groupe de pirates informatiques appelé Lab Dookhtegan a revendiqué la responsabilité d'une cyberattaque qui a perturbé les systèmes de communication de plus de 100 pétroliers iraniens.
Maria Bartnes, directrice des projets de recherche sur la cybersécurité chez la société norvégienne de cybersécurité DNV, a déclaré que les systèmes de contrôle des opérations des navires sont particulièrement vulnérables aux cyberattaques car ils contiennent un grand nombre d'équipements anciens et difficiles à mettre à jour. La plupart de ces systèmes sont nés à une époque où la menace de cyberattaques n’était pas encore importante.
Elle a déclaré que le but de telles intrusions pourrait être de créer de l'incertitude et de l'instabilité plutôt que de causer de réels dommages.
"Cela fait partie de la guerre en soi", a-t-elle déclaré, "en empêchant l'adversaire de déterminer ce qui se passe. Qu'il s'agisse du pays, des politiciens ou des personnes travaillant sur le navire, cela peut être affecté."
Commentaires