
Résumé :
Microsoft Paint, l'outil de dessin intégré à Windows 11, a récemment été découvert comme présentant une grave faille de sécurité. Dans certaines conditions, un attaquant n'a qu'à envoyer des paquets de données réseau spécialement construits à l'appareil concerné, et le code malveillant peut être exécuté à distance sans que l'utilisateur en soit conscient ou même sans avoir besoin de cliquer sur des fichiers ou des liens. Ce qui est encore plus déroutant, c'est que même si Microsoft a publié un correctif, certains utilisateurs ne peuvent toujours pas obtenir la mise à jour correspondante même s'ils activent les mises à jour automatiques dans le Microsoft Store.
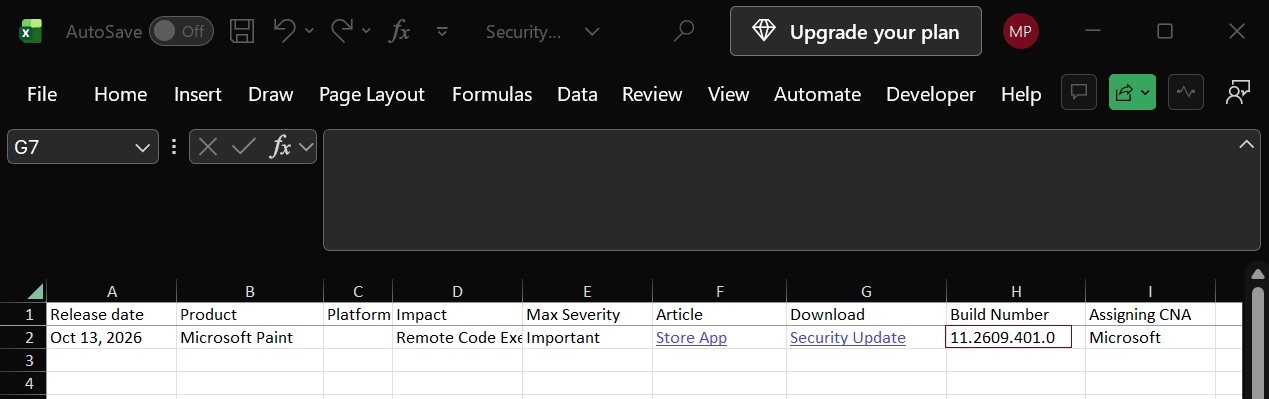
Le numéro de cette vulnérabilité est CVE-2026-83844. Microsoft l'a officiellement divulgué le 13 octobre 2026. Le score de gravité est de 8,1 points (sur 10 points) et est classé comme niveau « important ». Bien qu’il n’ait pas encore atteint le niveau « sévère » le plus élevé de Microsoft, son impact potentiel ne peut être ignoré.
Selon le bulletin de sécurité publié par Microsoft, la vulnérabilité est un problème de lecture hors limites, c'est-à-dire que le programme tente de lire les données au-delà de la zone mémoire prédéterminée. Dans certaines circonstances, un attaquant pourrait exploiter cette faille pour réaliser l'exécution de code à distance, en exécutant du code auto-écrit sur un ordinateur affecté.
La description de Microsoft de la méthode d'attaque est qu'un attaquant non authentifié peut envoyer des paquets de données spécialement conçus au service affecté via le réseau, déclenchant ainsi la vulnérabilité. Cela signifie que l'attaquant n'a pas nécessairement besoin de tromper l'utilisateur pour qu'il ouvre un fichier malveillant, ni d'attendre que l'utilisateur effectue activement une action, c'est pourquoi les médias appellent cela une vulnérabilité « zéro clic ».
Cependant, Microsoft a également souligné qu'il est difficile d'exploiter réellement cette vulnérabilité. Au moment du dernier rapport Windows, aucun rapport n'a fait état d'exploitation de cette vulnérabilité dans des attaques réelles. Par conséquent, même si les utilisateurs doivent confirmer l’état du correctif dès que possible, il n’y a pas lieu de paniquer.
Ce qui est vraiment inquiétant, c'est l'anomalie dans le processus de distribution des correctifs.
Lorsque Microsoft a révélé la vulnérabilité le 13 octobre, la société avait déjà publié une version réparée via le Microsoft Store. Selon la documentation d'assistance de Microsoft, le correctif de vulnérabilité ne peut pas être terminé tant que l'outil Paint n'est pas mis à niveau vers la version 11.2609.401.0 ou supérieure.
Cependant, l'éditeur Windows Latest a vérifié le système avec les mises à jour automatiques du Microsoft Store activées et n'a toujours trouvé aucune mise à jour disponible pour les outils de dessin. Après avoir accédé à la page des paramètres de l'outil de dessin pour afficher les informations de version, il a été constaté que la version actuellement installée était toujours la 11.2603.251.0, ce qui était nettement inférieur à la version sûre spécifiée par Microsoft.
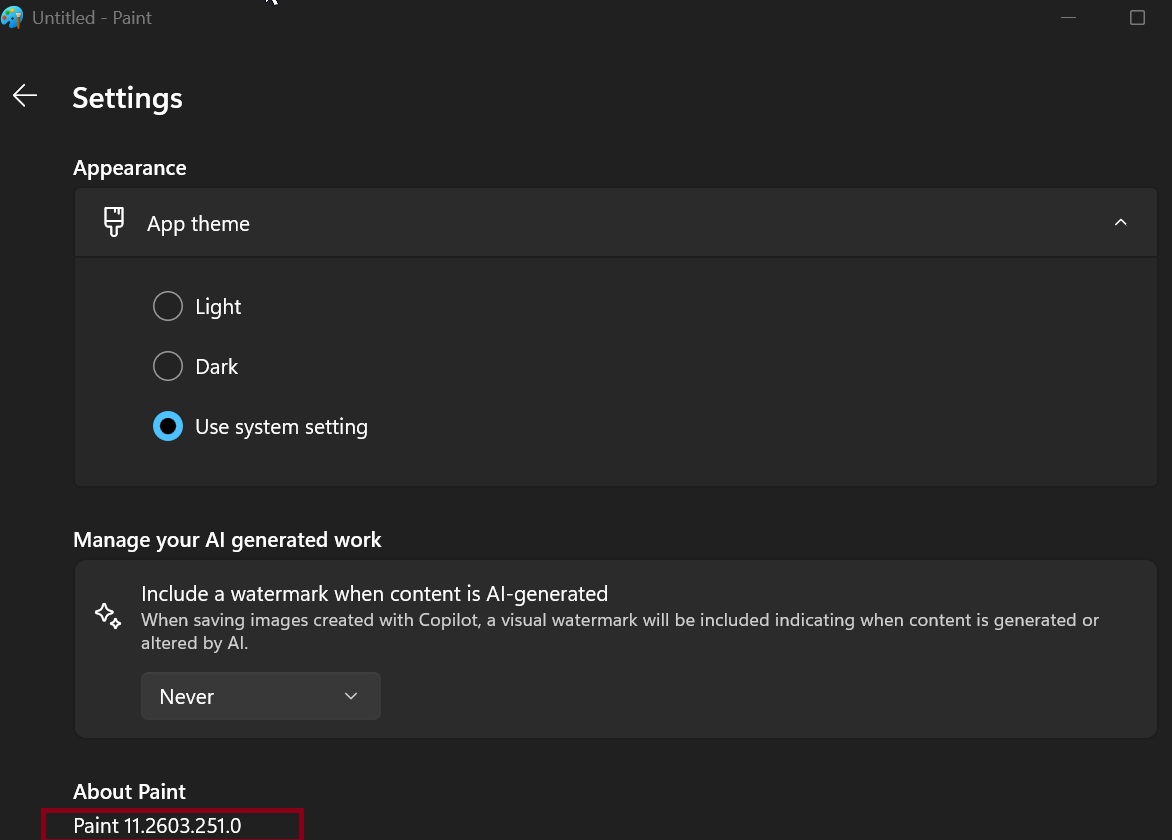
Cela signifie que même si l'utilisateur a activé les mises à jour automatiques des applications, on ne peut pas supposer que l'outil de peinture a installé des correctifs de sécurité.
Des problèmes similaires ne constituent pas un phénomène isolé. Le rapport souligne que d'autres utilisateurs ont également signalé qu'ils n'avaient pas pu obtenir de mises à jour des outils de dessin via le Microsoft Store ce jour-là. Certains administrateurs informatiques ont même essayé d'utiliser des outils tiers pour télécharger le package d'installation MSIX de l'application, mais n'ont toujours pas trouvé la version de correctif revendiquée par Microsoft.
On ne sait pas exactement quel est le problème. Une possibilité est que le mécanisme de distribution des mises à jour du Microsoft Store échoue, entraînant un mauvais affichage de la version de réparation ; une autre possibilité est que le numéro de version de réparation indiqué dans le bulletin de sécurité Microsoft soit incorrect, ou même qu'une version qui n'a pas réellement été fournie aux utilisateurs soit enregistrée.
Microsoft a résolu plus de 1 000 problèmes de sécurité dans les mises à jour de sécurité Windows publiées en octobre 2026, mais l'installation de ces mises à jour système ne signifie pas que les vulnérabilités de l'outil de dessin seront également automatiquement corrigées. La raison en est que Paint est une application gérée et mise à jour de manière indépendante via le Microsoft Store, et son mécanisme de mise à jour n'est pas exactement le même que celui du système d'exploitation Windows lui-même.
Pour les utilisateurs qui souhaitent confirmer s'ils sont concernés, ils peuvent vérifier la version actuelle de Paint via Windows PowerShell.
Ouvrez PowerShell et exécutez la commande suivante :
Get-AppxPackage -Name Microsoft.Paint | Sélectionnez le nom de l'objet, la version
Si le numéro de version affiché est 11.2609.401.0 ou supérieur, selon le document de sécurité de Microsoft, l'appareil a déjà installé un correctif de réparation. Les installations inférieures à ce chiffre sont toujours considérées comme vulnérables.
Même si le Microsoft Store ne propose actuellement que des mises à jour avec des numéros de version inférieurs aux versions de sécurité répertoriées dans l'annonce de Microsoft, les utilisateurs doivent toujours installer la dernière version de l'outil de dessin disponible. Cependant, jusqu'à ce que Microsoft clarifie davantage les problèmes de numéro de version et de distribution des mises à jour, le système ne peut pas être jugé sûr simplement parce que l'App Store indique qu'aucune mise à jour n'est disponible.
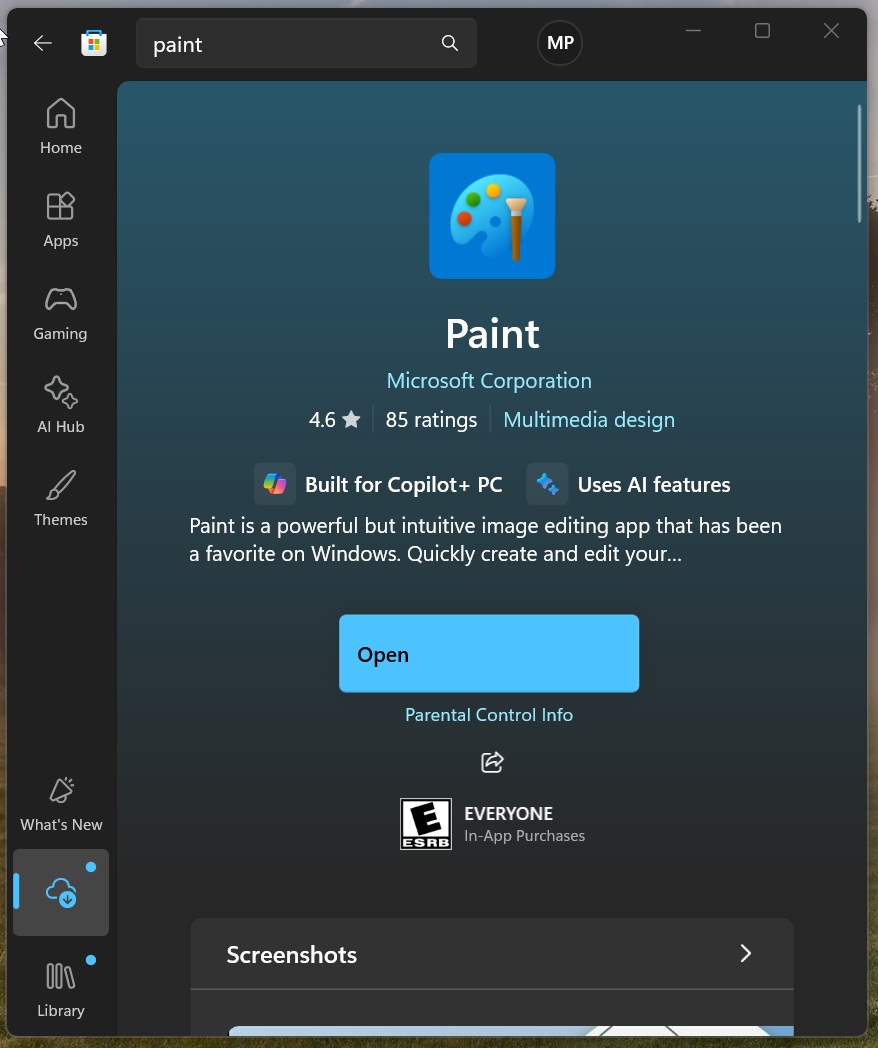
Cet incident a également révélé une fois de plus un réel problème dans le système de mise à jour des applications Windows : maintenir le système d'exploitation lui-même à jour ne signifie pas que toutes les applications intégrées ont terminé les mises à jour de sécurité. Pour les applications gérées indépendamment via le Microsoft Store, les utilisateurs doivent toujours faire attention à leurs propres versions et à l'état des correctifs.
Bien que l'outil de dessin ne soit qu'une application de base sous Windows, il peut néanmoins devenir un point d'entrée exploitable par les attaquants. Ce qui est particulièrement remarquable à propos de cette vulnérabilité n'est pas seulement sa capacité d'exécution de code à distance, mais également le fait que Microsoft a annoncé un correctif, mais que certains utilisateurs ne peuvent pas obtenir le correctif via les canaux de mise à jour normaux.
Commentaires