Résumé :
Microsoft développe un nouveau mécanisme de vérification de sécurité pour Windows 11. À l'avenir, les applications pourront vérifier de manière uniforme si l'ordinateur répond aux normes de sécurité définies par Microsoft avant de démarrer. Si l'appareil ne répond pas aux exigences, les développeurs de logiciels peuvent décider, à leur propre discrétion, d'autoriser le programme à s'exécuter, de restreindre certaines fonctions ou même de refuser catégoriquement de lancer l'application.
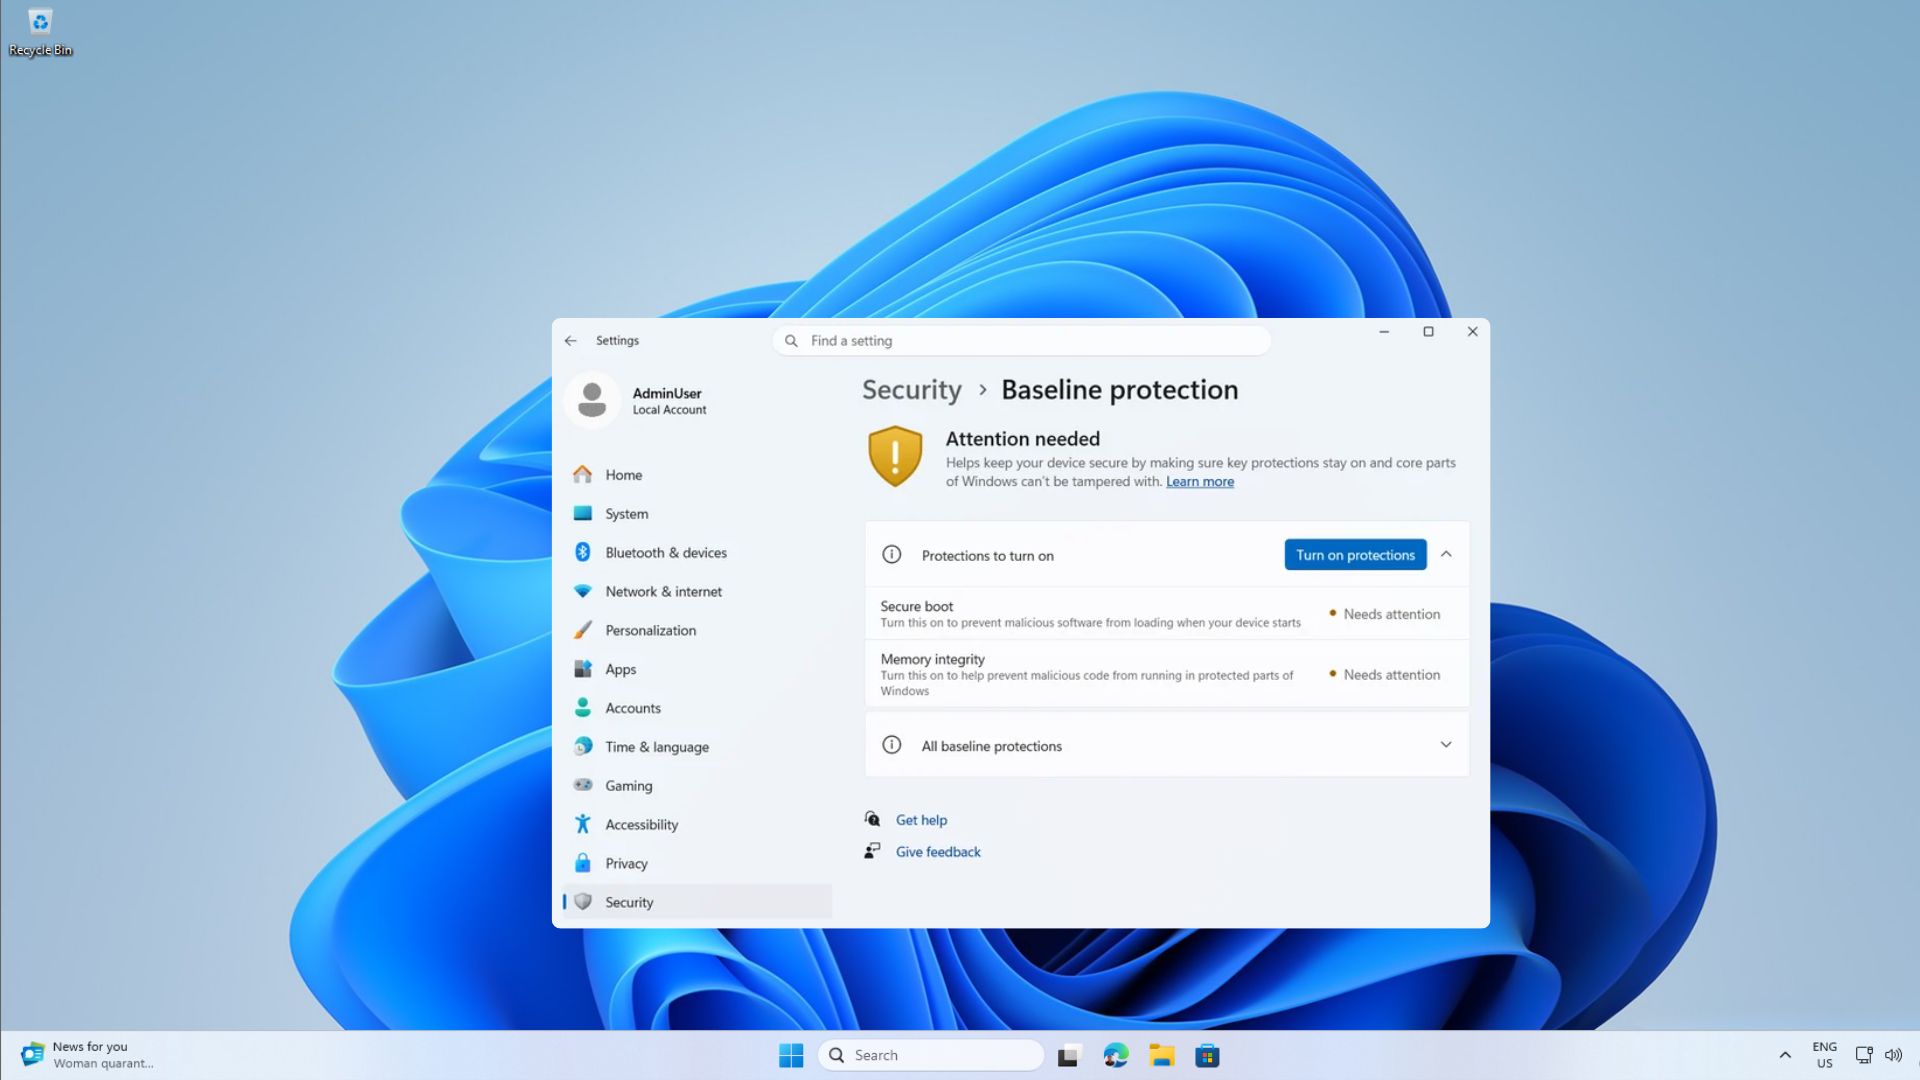
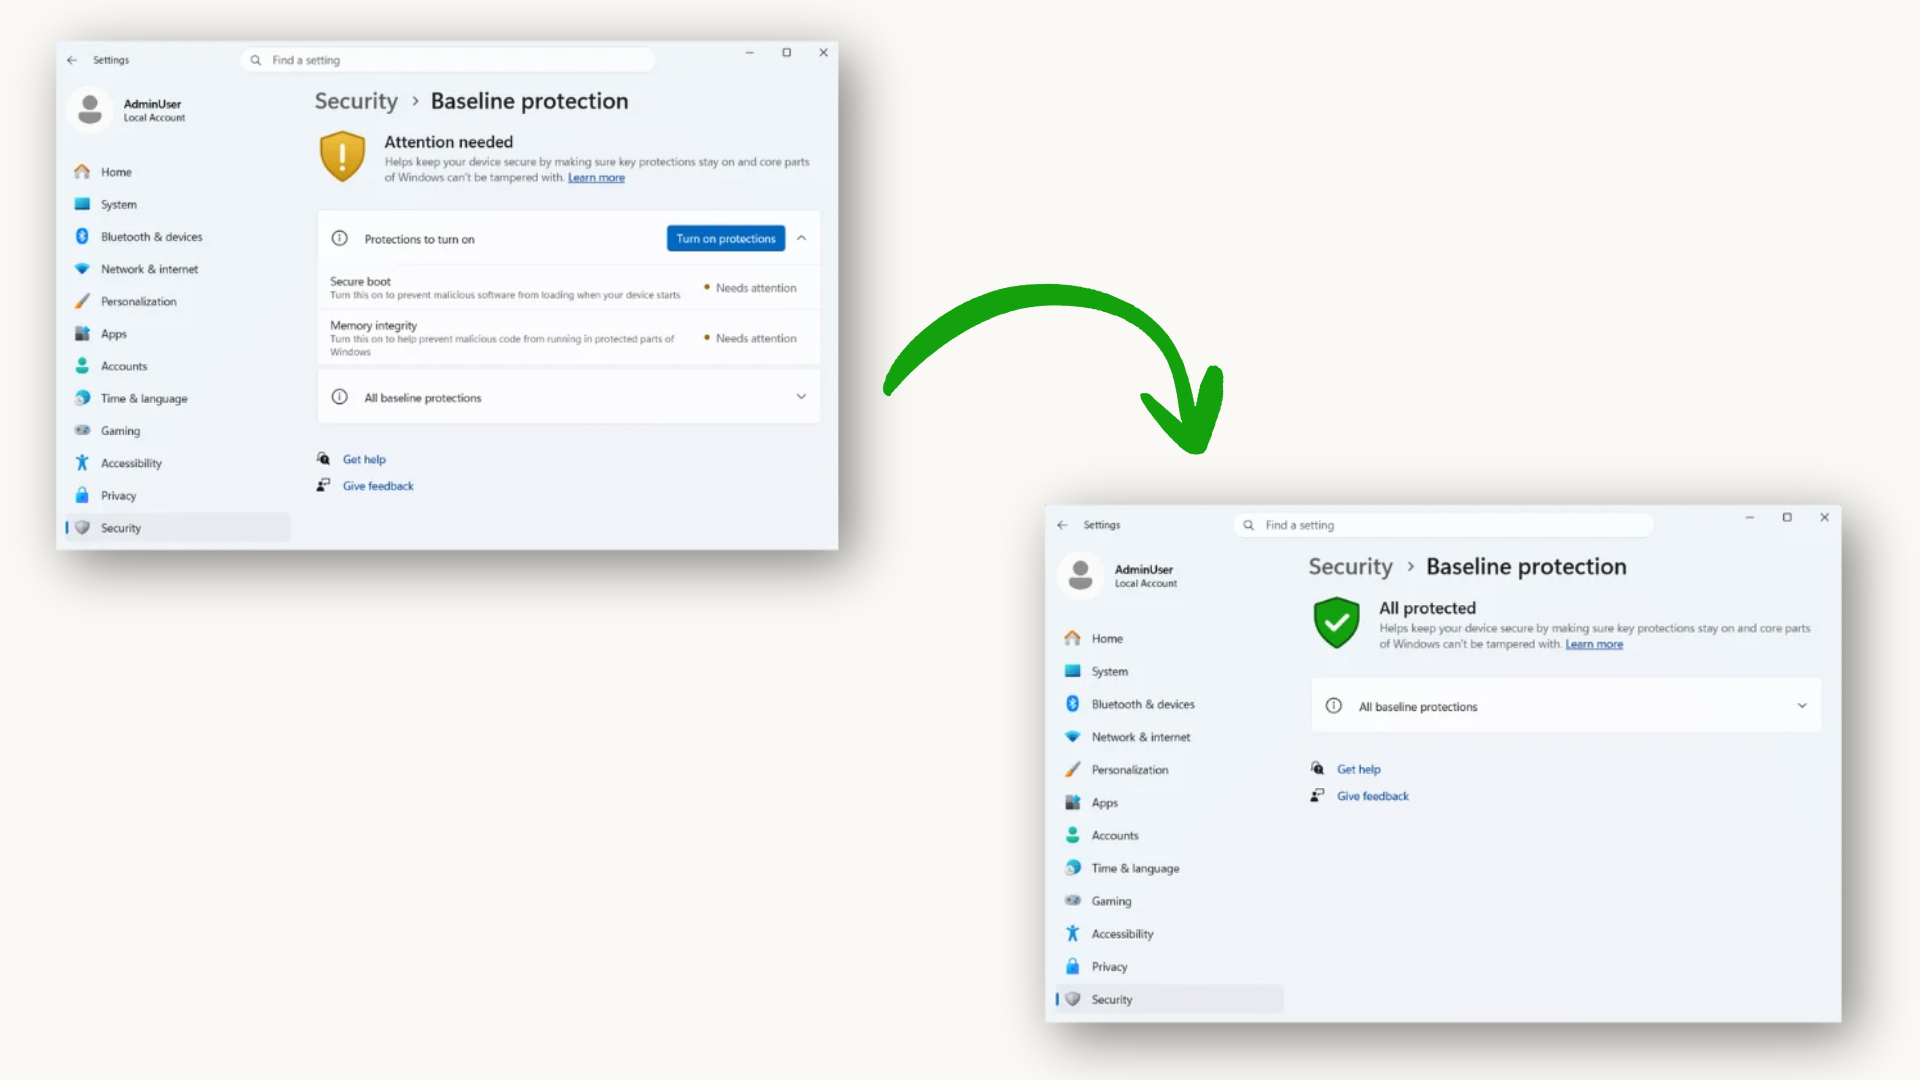
Cette nouvelle fonctionnalité est nommée « Protection de base de Windows (Protection de base de sécurité Windows) ». Il est désormais entré dans la phase de test préliminaire de Windows Insider et devrait être officiellement ouvert à la majorité des utilisateurs en 2027. Microsoft espère utiliser ce mécanisme pour intégrer les processus de détection de sécurité qui étaient à l'origine dispersés dans différents types de logiciels dans une norme unifiée.
Selon les informations publiées par Microsoft, ce mécanisme vérifiera de manière exhaustive un certain nombre de fonctions de sécurité clés, notamment la puce de sécurité TPM 2.0, le démarrage sécurisé (Secure Boot), la sécurité basée sur la virtualisation (VBS), la protection de l'intégrité de la mémoire (Memory Integrity), la vérification du pilote signé, le pilote certifié Windows, la protection du débogueur du noyau et la protection des pilotes vulnérables.
Pour les utilisateurs ordinaires, cela signifie qu'à l'avenir, certains logiciels ne se concentreront plus uniquement sur la version du système d'exploitation, mais vérifieront davantage l'état de sécurité de l'ensemble de l'ordinateur. Si l'utilisateur désactive la fonction de démarrage sécurisé, désactive la protection de l'intégrité de la mémoire ou modifie les paramètres de sécurité associés pour installer d'autres systèmes tels que Linux, l'appareil risque de ne pas réussir la nouvelle vérification de sécurité.
Microsoft a déclaré que de nombreux logiciels effectuaient déjà eux-mêmes des vérifications similaires. Par exemple, les applications bancaires vérifieront si l'appareil dispose d'un module de sécurité TPM, tandis que certains jeux en ligne vérifieront les signatures des pilotes et l'intégrité du système. "Battlefield 6" exigeait auparavant que les joueurs activent le démarrage sécurisé pour démarrer le jeu normalement. Le nouveau mécanisme de base de sécurité unifie ces détections dispersées dans une interface standard que les développeurs peuvent appeler directement.
Les développeurs peuvent obtenir des résultats de vérification simples et clairs du système, notamment si l'appareil a réussi le test, quelles fonctionnalités de sécurité sont manquantes et des informations d'authentification basées sur le matériel. Ensuite, les éditeurs de logiciels peuvent développer des règles en fonction de leurs propres besoins, comme émettre uniquement des avertissements, désactiver certaines fonctions, réduire les autorisations de service ou empêcher directement l'exécution d'applications.
Pawan Davuluri, responsable de l'activité Windows et appareils de Microsoft, a déclaré lors de la conférence Ignite 2026 que ce mécanisme peut aider les développeurs à confirmer si les appareils exécutant leurs applications répondent aux exigences de sécurité prédéfinies, offrant ainsi une sécurité plus fiable pour les logiciels d'entreprise, les services financiers, les plateformes éducatives et les jeux en ligne.
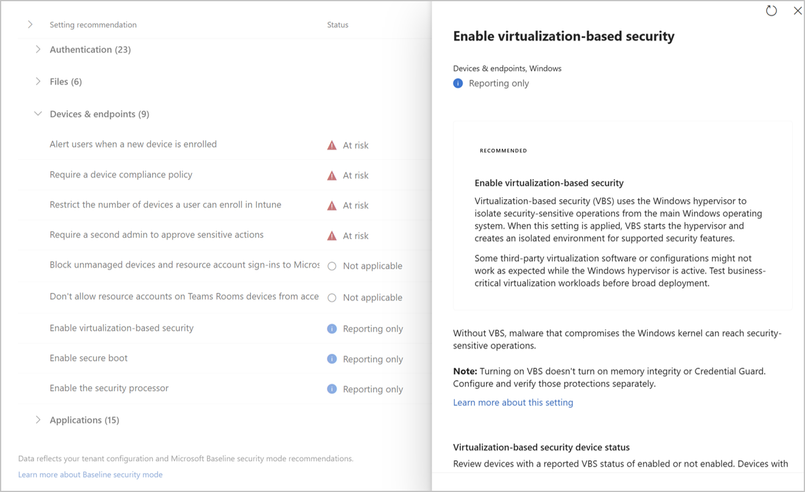
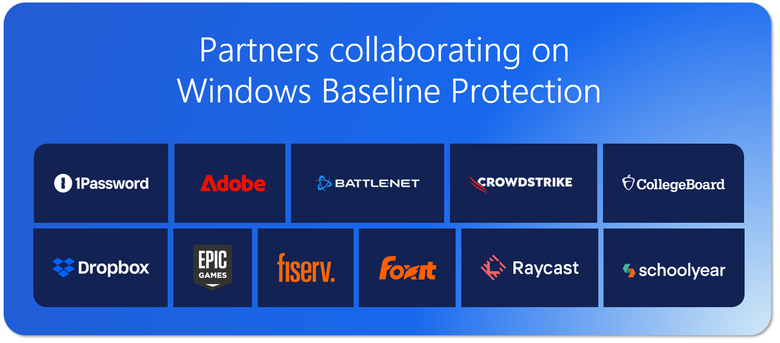
À l'heure actuelle, 11 entreprises ont participé au plan de test, parmi lesquelles des fabricants renommés tels qu'Adobe, Battle.net, 1Password et la plateforme de services éducatifs Schoolyear.
Schoolyear a déclaré qu'elle prévoyait d'utiliser cette interface pour vérifier si l'équipement de test des élèves répond aux normes de sécurité, améliorant ainsi la crédibilité de l'environnement de test en ligne. Pour le secteur de l’éducation, cela peut réduire les risques liés aux examens causés par des failles de sécurité du système ou des outils tiers.
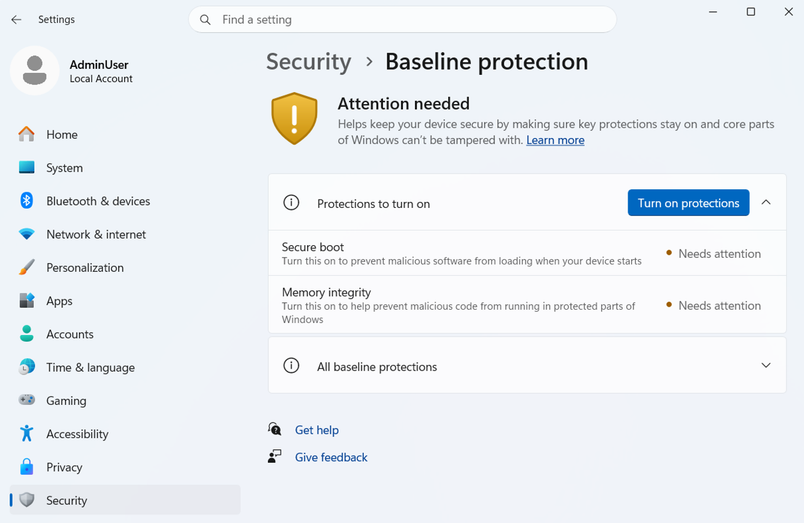
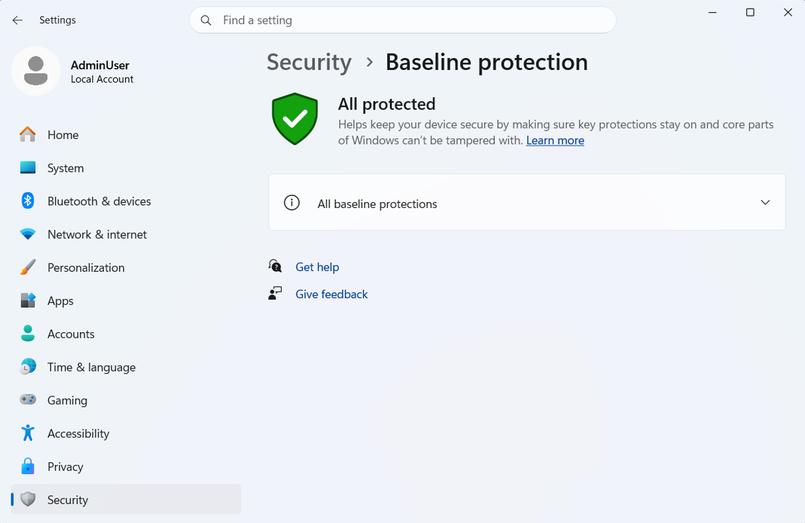
Dans le domaine des jeux, l'équipe d'ingénierie de Battle.net a également commencé à évaluer ce mécanisme. La personne concernée en charge de Blizzard a déclaré que le nouveau système contribuera à améliorer le niveau de sécurité global de la plate-forme tout en essayant d'éviter d'imposer une charge opérationnelle supplémentaire aux joueurs. Cependant, l’entreprise n’a pas précisé si elle rendrait cela obligatoire à l’avenir.
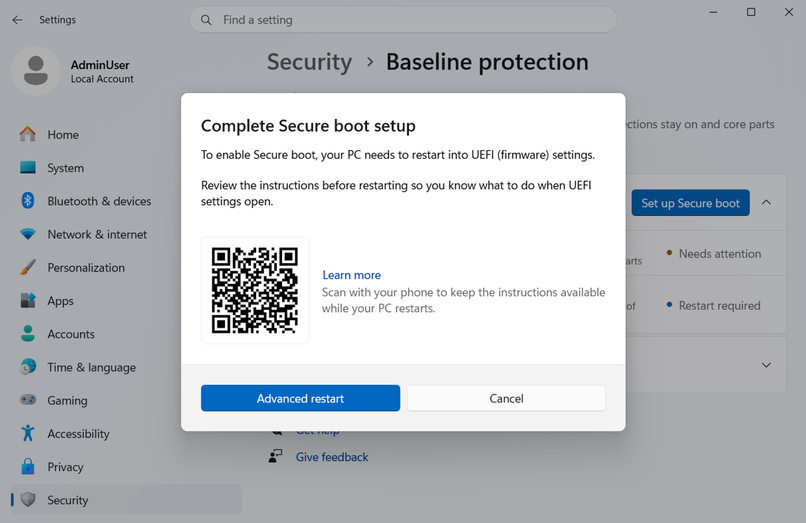
Ce changement montre que Microsoft tente de promouvoir l'établissement de normes d'accès de sécurité unifiées pour l'écosystème Windows. Alors que les problèmes liés aux cyberattaques, aux logiciels frauduleux et aux pilotes malveillants deviennent de plus en plus importants, de plus en plus de logiciels et de services en ligne pourraient à l'avenir intégrer l'état de sécurité des appareils dans leurs conditions d'exploitation. Pour les utilisateurs habitués à désactiver certaines fonctionnalités de sécurité de Windows en quête de compatibilité, de performances ou d'expérience double système, cette tendance peut signifier qu'un plus grand nombre d'applications nécessiteront que les appareils répondent aux normes de sécurité définies par Microsoft avant de pouvoir être utilisés normalement.
Commentaires