Résumé :
La société Internet F5 a récemment publié une mise à jour de sécurité d'urgence pour le composant serveur open source NGINX afin de corriger 10 vulnérabilités de sécurité graves, parmi lesquelles CVE-2026-123007 et 123633 peuvent permettre à un attaquant non authentifié d'exécuter du code à distance.
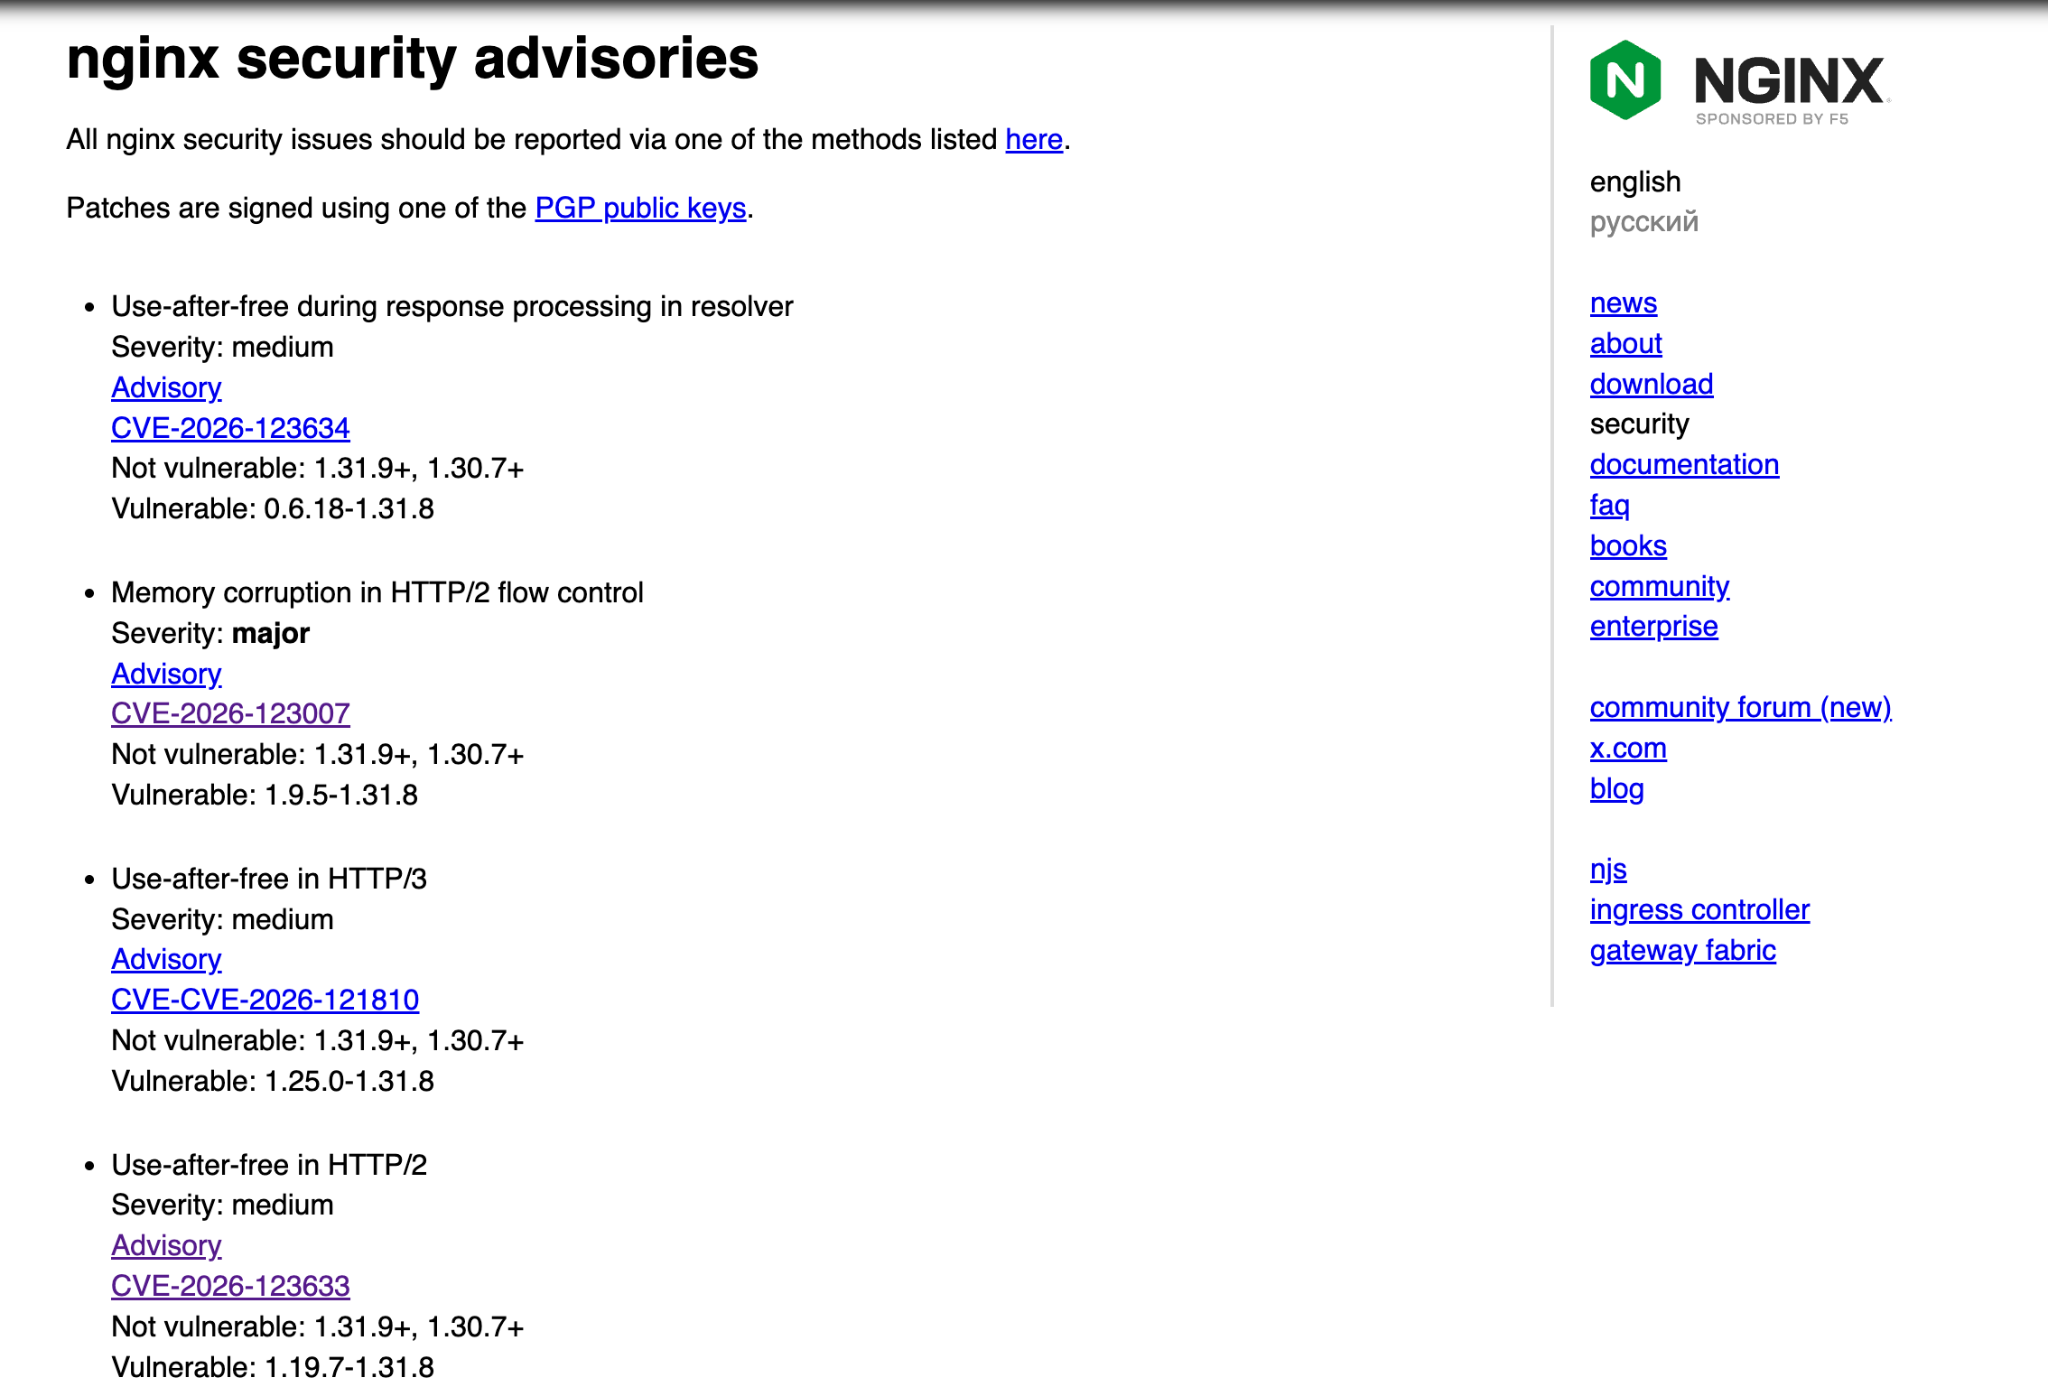
Ces vulnérabilités sont liées au traitement du protocole HTTP/2. En théorie, tant que le service HTTP/2 est activé, l'exécution de code à distance peut être possible. À l'heure actuelle, la plupart des déploiements NGINX devraient activer le protocole HTTP/2 par défaut, la portée de l'impact est donc très large.
Le seuil pour lancer une attaque est d'envoyer 128 Go de trafic :
La méthode d'exploitation des vulnérabilités de sécurité associées est difficile à dire et simple à dire, car à en juger par le code de validation de principe actuel, le processus d'exploitation nécessite la transmission d'environ 128 Go de données HTTP/2, et la bande passante du réseau et le délai d'expiration de la connexion affecteront l'attaque réelle.
Les 128 Go de données font ici référence à la quantité totale de données qui doivent être envoyées dans une seule connexion NGINX. Selon les tests, NGINX Worker peut planter lors de l'envoi de 60 Go de données ; l'exécution du code peut être réalisée lors de l'envoi de 128 Go.
Le délai d'expiration de connexion par défaut de NGINX est d'environ 1 heure. S'il s'agit d'un réseau local à haut débit, il faudra environ 2,5 minutes pour envoyer 128 Go de données, une bande passante de 10 Gbit/s correspond à environ 2 minutes et une bande passante de 1 Gbit/s correspond à environ 17 minutes. Sur la base de ce calcul, lorsque la bande passante est inférieure à 300 Mbit/s, les données ne peuvent pas être envoyées avant l'expiration du délai.
Les serveurs à large bande passante doivent être mis à niveau immédiatement :
Actuellement, la version open source de NGINX a publié des mises à jour de réparation, notamment la version principale 1.31.9 et la version stable 1.30.7. Si vous utilisez NGINX déployé sur un panel tel que Pagoda, la nouvelle version risque de ne pas être disponible côté Pagoda. Les utilisateurs peuvent utiliser des agents IA pour se compiler et se mettre à niveau. Mais attention : si vous utilisez le mode d'installation rapide du panneau Pagoda, vous ne pouvez pas le compiler vous-même. Vous devez toujours compter sur Pagoda pour publier les mises à jour, puis vous rendre au magasin pour mettre à jour.
Certains serveurs VPS étrangers achetés par les utilisateurs disposent de la bande passante du port G et peuvent être affectés. Si la version ne peut pas être mise à niveau temporairement, vous pouvez désactiver HTTP/2 sur le site Web ou le port d'écoute du service externe et vous assurer que tout HTTP/2 actuel est terminé (désactivez la configuration puis redémarrez NGINX).
En savoir plus :
https://nginx.org/en/security_advisories.html
Commentaires