Résumé :
Avec la popularité rapide de la technologie de l'intelligence artificielle dans la vie quotidienne et dans les domaines commerciaux, les cybercriminels transforment également cette technologie en de nouveaux outils d'attaque. La Google Threat Intelligence Team (GTIG) a récemment publié un rapport indiquant que les organisations de pirates informatiques sont passées de la simple utilisation de l'IA pour générer des instructions au déploiement de cadres d'attaque autonomes et multi-agents pour découvrir et exploiter automatiquement les vulnérabilités de sécurité. L’automatisation des attaques réseau s’améliore considérablement.
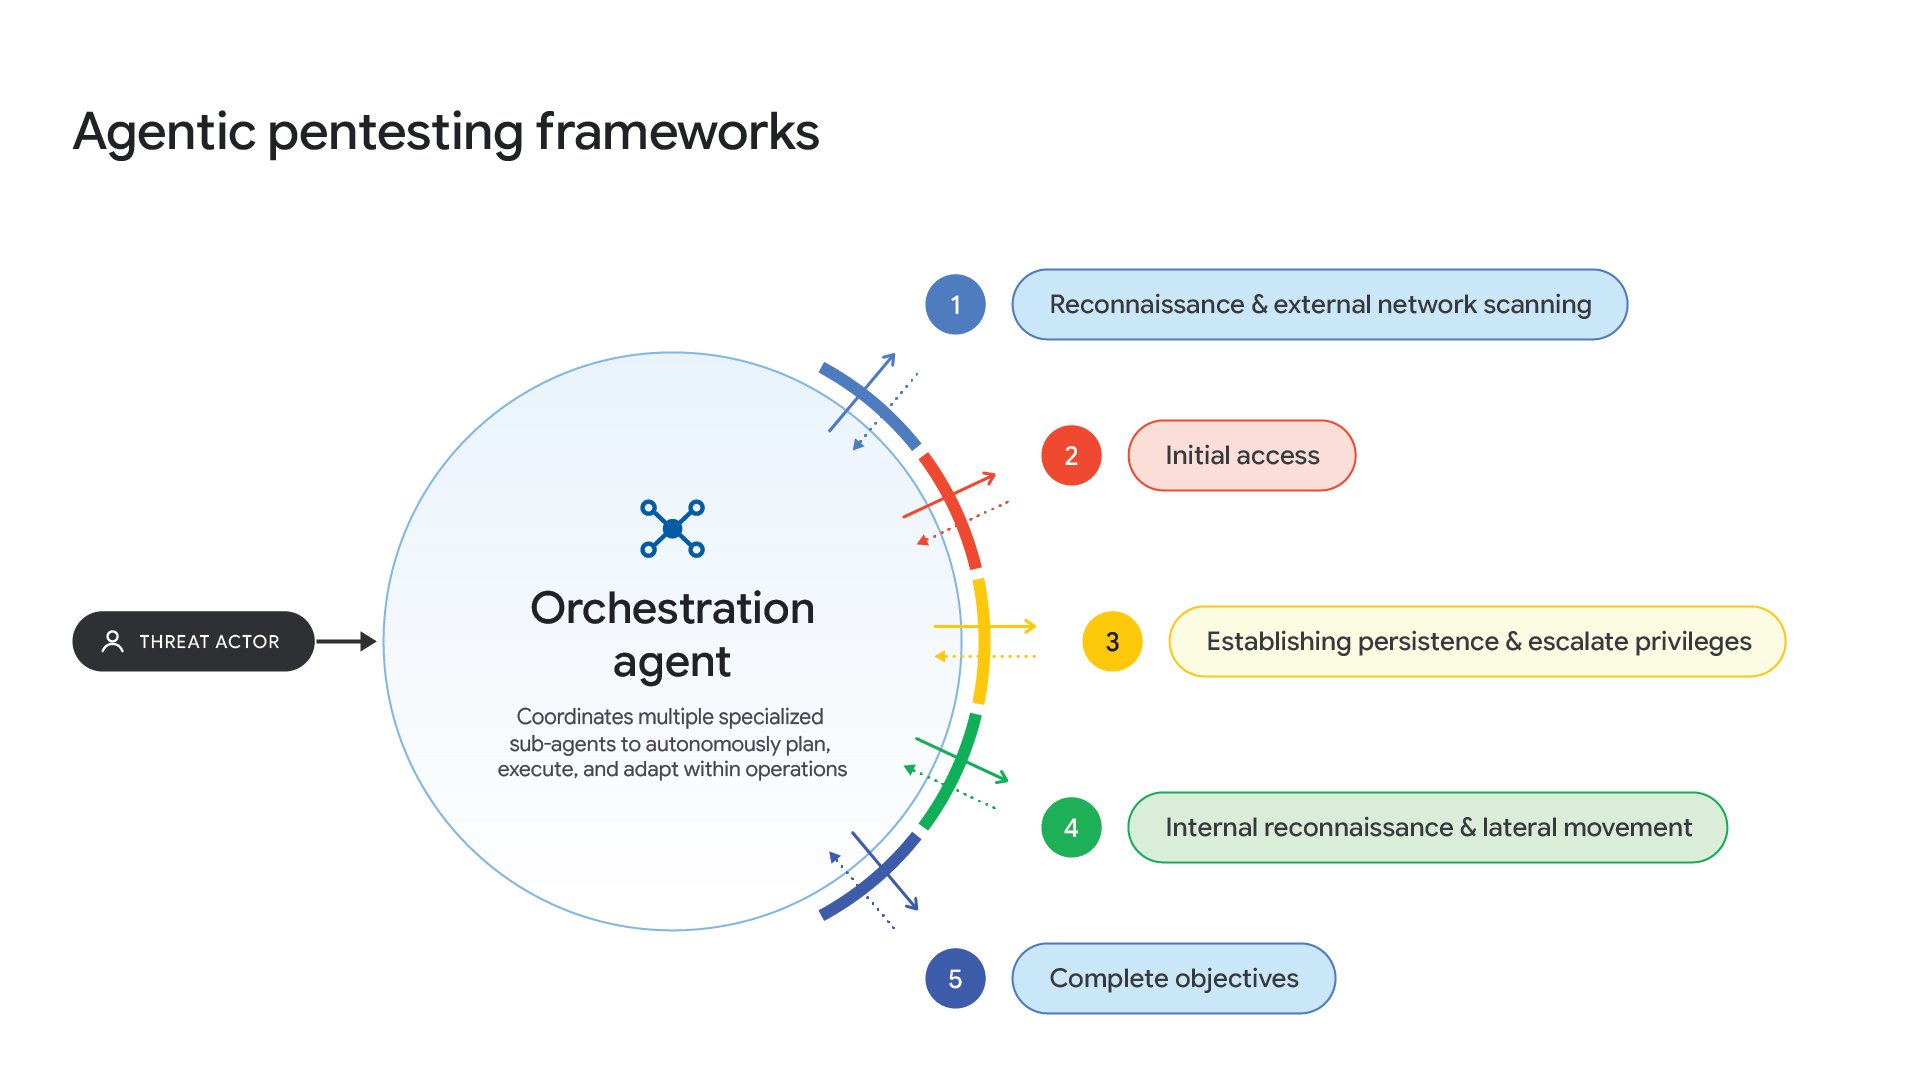
Le rapport montre que les attaquants peuvent désormais utiliser des systèmes d'agents d'IA pour effectuer automatiquement l'exploration, l'analyse et l'exploitation des vulnérabilités, réduisant ainsi considérablement le temps de préparation des attaques et améliorant l'efficacité opérationnelle. Les chercheurs du GTIG prédisent qu’au cours des trois prochains mois, les pirates seront en mesure de lancer des cyberattaques à faible seuil ne nécessitant pratiquement aucune participation humaine, et que la plupart des processus pourront être réalisés de manière autonome par des agents IA.
Les chercheurs ont découvert que les cybercriminels utilisent un grand nombre d'outils et de cadres de test d'intrusion open source légitimes pour mener des attaques, notamment des plateformes telles que CyberStrikeAI, PentAGI et CAIRN. Il n'y a pas si longtemps, le FBI a publié un avertissement indiquant qu'une plate-forme de test d'intrusion basée sur l'IA appelée ARTEX était utilisée par des organisations malveillantes pour automatiser les attaques contre des entreprises et des institutions du monde entier.
GTIG a déclaré qu'au cours du trimestre le plus récent, l'équipe de recherche a observé pour la première fois que les acteurs de la menace utilisaient un vaste cadre de modèle de langage pour mener à bien l'ensemble du processus de découverte et d'exploitation des vulnérabilités sans aucune intervention humaine. Cela signifie que les attaques de réseau automatisées ont franchi un seuil important et sont entrées dans une nouvelle étape de développement.
Par exemple, le rapport indique que les chercheurs ont découvert que des pirates informatiques utilisaient un système d'IA multi-agents appelé « exploit_agent » pour mener des attaques automatisées sur les sites Web français de médias, de divertissement et d'éducation. Le système peut analyser en permanence les mises à jour logicielles des applications réseau grand public, détecter les vulnérabilités de sécurité potentielles et tenter automatiquement de les exploiter.
Google a souligné que l'émergence de tels frameworks avait considérablement réduit le délai dont disposaient les équipes de sécurité pour corriger les vulnérabilités. Dans le passé, le personnel de sécurité disposait souvent de suffisamment de temps pour déployer les mises à jour et corriger les vulnérabilités ; Avec l’aide des outils d’automatisation de l’IA, les attaquants peuvent exploiter plus rapidement les vulnérabilités connues et lancer des attaques rapidement. Cependant, Google a également déclaré que ces systèmes produisent parfois des indices d'attaque mal identifiés ou invalides.
GTIG estime que l'adoption de tels cadres par les attaquants marque un changement majeur dans les modèles d'intrusion sur le réseau. Même si les principes fondamentaux de l'intrusion n'ont pas changé, les moyens traditionnels tels que le vol d'informations d'identification ou l'exploitation de systèmes non corrigés étant toujours présents, la capacité des cadres automatisés à enchaîner des chaînes d'attaque complexes à la « vitesse de la machine » et à fonctionner à plus grande échelle a créé des défis nouveaux et sans précédent pour les efforts de défense des réseaux.
En réponse à cette tendance, Google souligne que les entreprises devraient mettre à jour les systèmes ouverts à Internet dès que possible et réduire autant que possible le délai entre la publication du correctif et son déploiement officiel. Le rapport estime que plutôt que de rechercher activement de nouvelles vulnérabilités, les attaquants sont désormais plus enclins à exploiter rapidement les vulnérabilités qui ont été divulguées publiquement mais qui n'ont pas encore été corrigées. Par conséquent, maintenir le système à jour en permanence reste l’une des mesures les plus efficaces pour améliorer la sécurité.
Dans le même temps, Google estime que l'IA n'est pas seulement utilisée à des fins offensives, mais également à des fins défensives. La société a mentionné un agent de sécurité IA appelé « Big Sleep » qui recherche de manière proactive les vulnérabilités logicielles connues et aide à les corriger. Google a également présenté son architecture de sécurité AI Threat Defense, qui combine des modèles d'IA, une analyse des priorités des risques et des capacités de réparation automatisées pour détecter et répondre plus rapidement aux menaces réseau.
Les professionnels du secteur estiment qu'à mesure que les outils d'attaque basés sur l'IA continuent de mûrir, le domaine de la sécurité des réseaux entre dans une nouvelle étape dans laquelle l'offensive et la défense s'appuient sur l'intelligence artificielle. À l’avenir, les entreprises devront non seulement faire face à la pression exercée par l’expansion des attaques automatisées, mais également s’appuyer sur des systèmes de protection IA plus avancés pour faire face aux risques réseau toujours croissants.
Commentaires