
Résumé :
Lorsque vous utilisez un ordinateur Windows, appuyer sur Ctrl+Alt+Suppr (combinaison de trois touches) est une opération que presque tous les anciens utilisateurs connaissent. Il peut ouvrir les options de sécurité du système, permettant aux utilisateurs de verrouiller l'ordinateur, de changer de compte, de se déconnecter, de modifier les mots de passe ou d'accéder au gestionnaire de tâches. Cependant, cette combinaison de touches, utilisée depuis des décennies, a toujours fait regretter le cofondateur de Microsoft, Bill Gates. Il a déclaré publiquement que si cette fonctionnalité pouvait être repensée, il préférerait utiliser un seul bouton au lieu d'appuyer sur trois boutons en même temps.
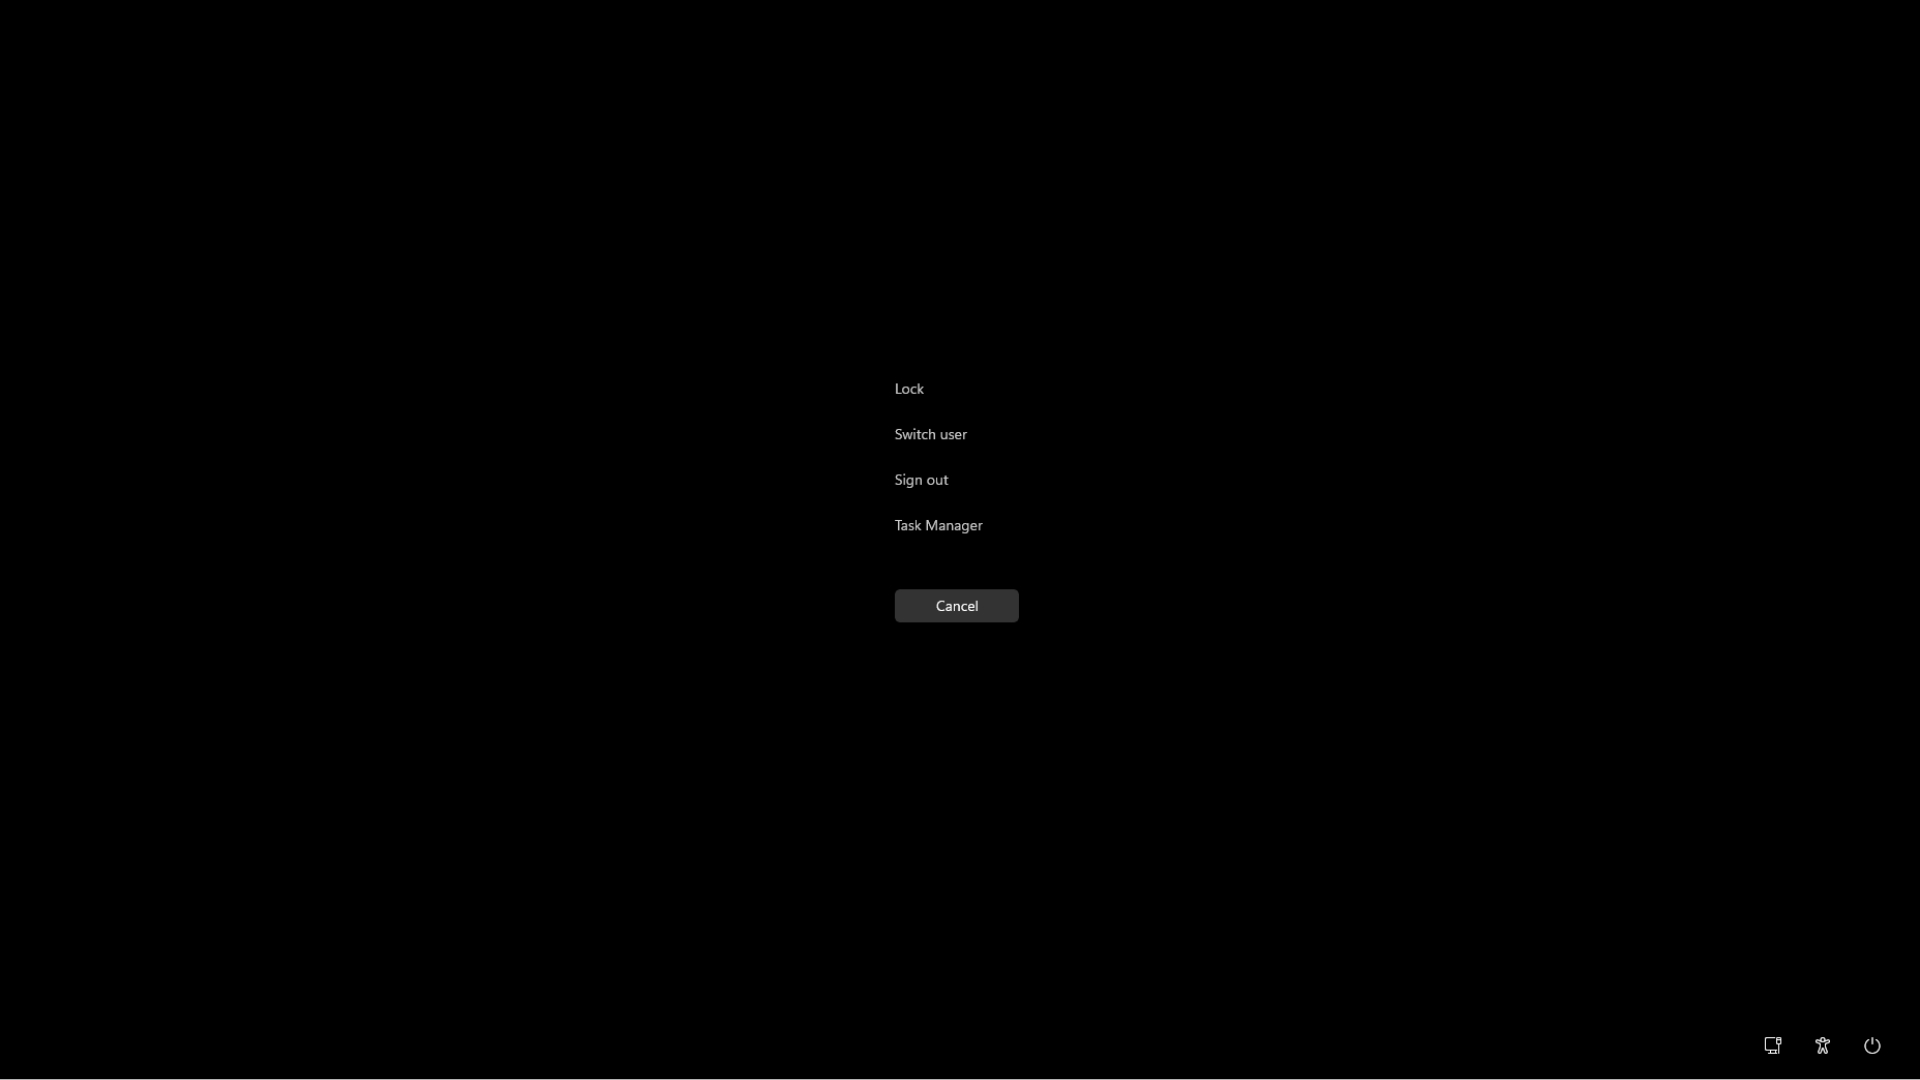
Aujourd'hui, Windows 11 conserve toujours cette conception. Cette touche de raccourci apparemment maladroite a en fait évolué depuis la fonction de redémarrage des premiers ordinateurs personnels jusqu'au mécanisme de connexion sécurisé des systèmes d'exploitation modernes. Cela reflète également le compromis entre commodité et sécurité dans la conception informatique.
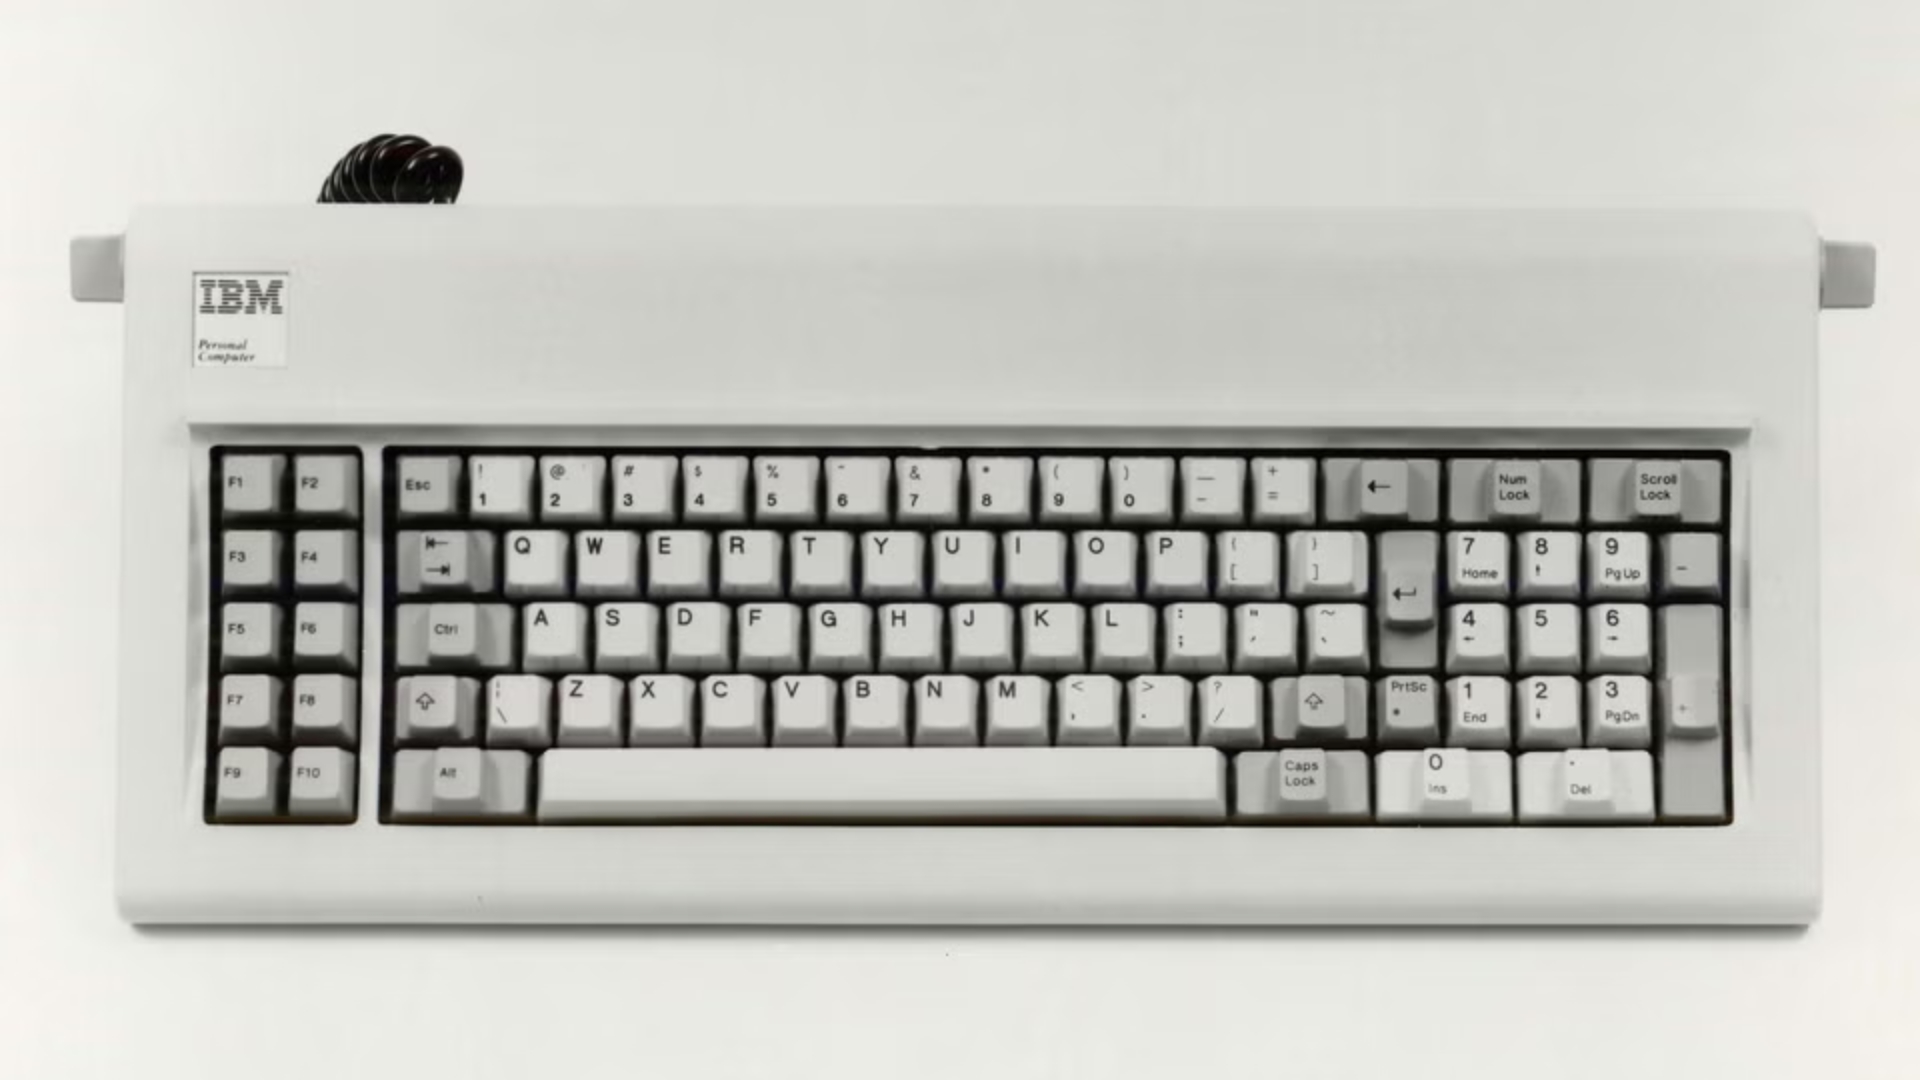
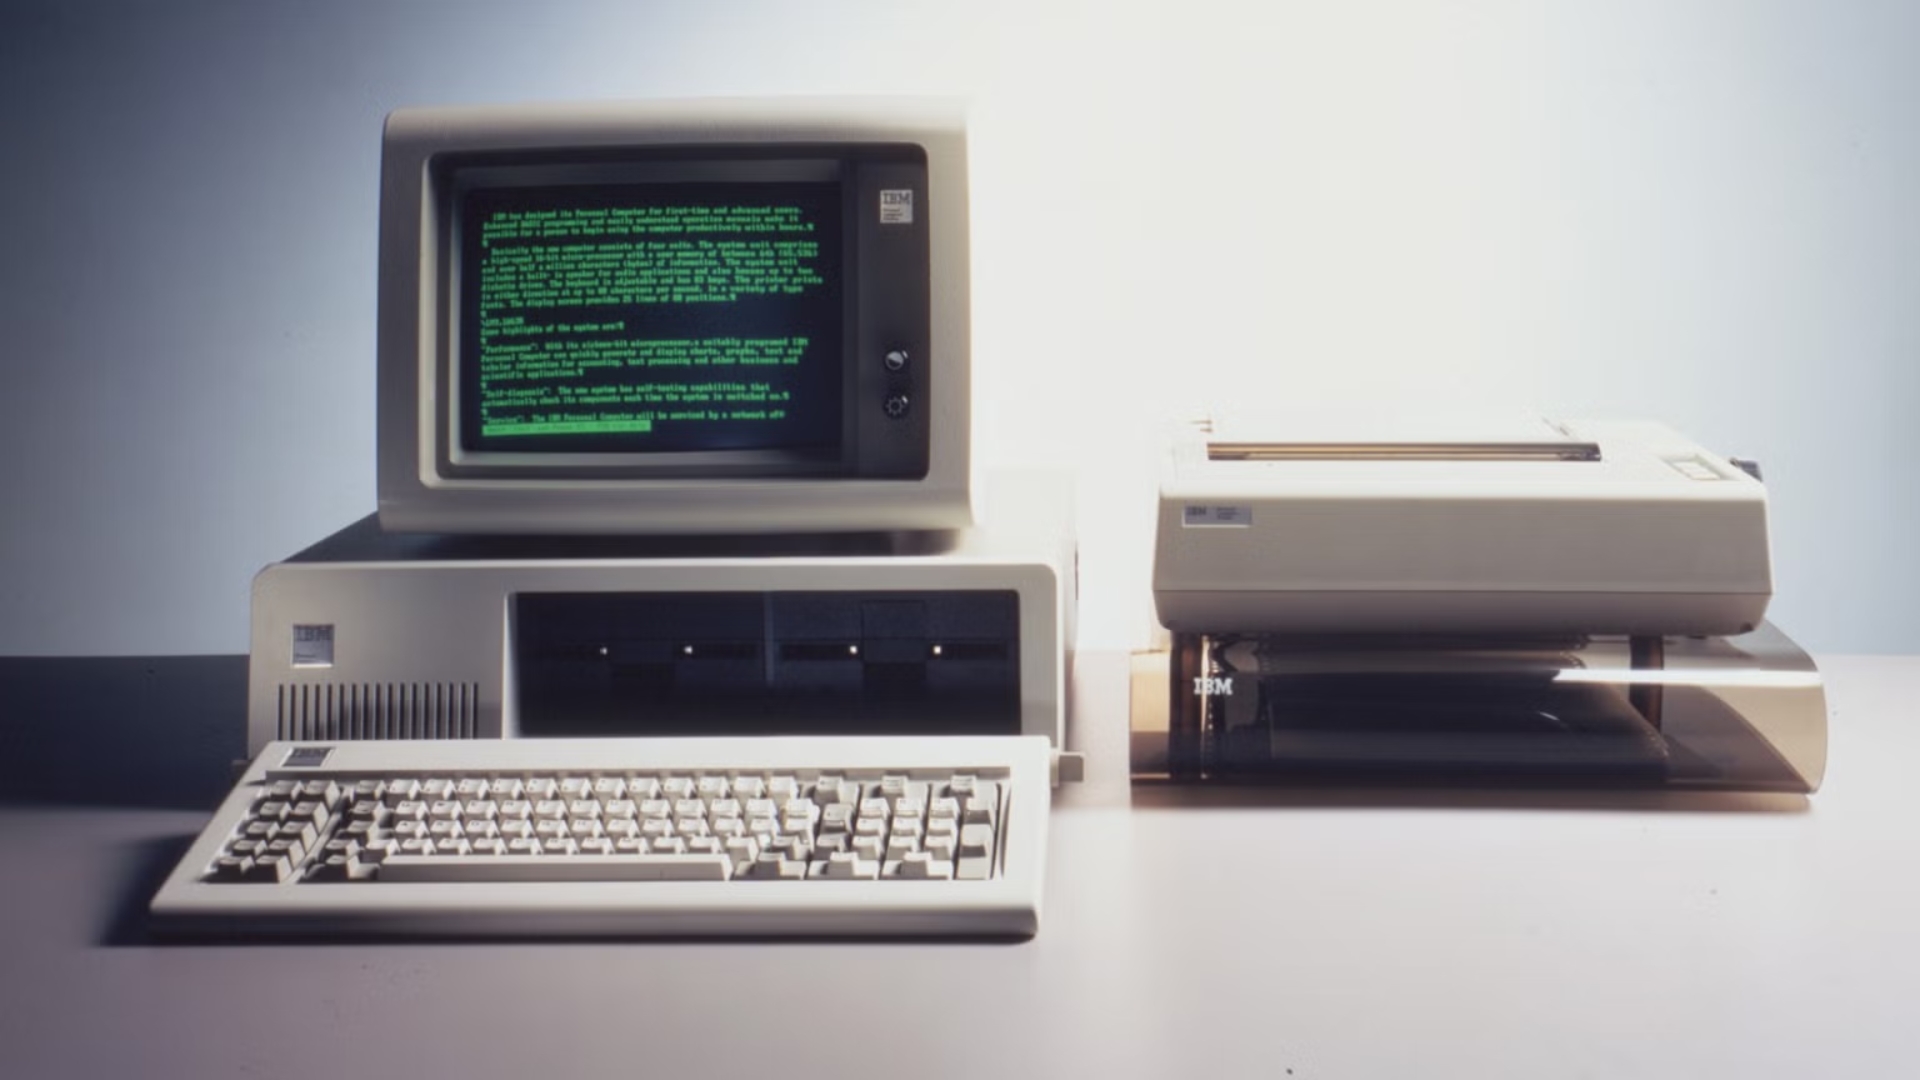
Ctrl+Alt+Suppr n'a pas été inventé à l'origine par Microsoft, mais par l'ingénieur IBM David Bradley. En 1981, Bradley a participé au développement de l'ordinateur personnel IBM original et était responsable de l'écriture du BIOS ROM, qui est la première partie du programme sous-jacent qui s'exécute au démarrage de l'ordinateur.
À cette époque, les ordinateurs personnels n'étaient pas assez stables et les programmes se bloquaient souvent. Dans ce cas, les utilisateurs ne peuvent généralement que couper l'alimentation et redémarrer l'ordinateur. Chaque fois que vous redémarrez, vous devez réexécuter le programme d'auto-test à la mise sous tension, ce qui prend beaucoup de temps et affecte l'efficacité du travail du développeur.
Afin de résoudre ce problème, Bradley a écrit un programme de redémarrage qui peut être déclenché par le clavier, afin que les utilisateurs puissent redémarrer l'ordinateur directement sans couper l'alimentation. Cette fonctionnalité était à l'origine destinée principalement aux programmeurs et aux personnes rédigeant de la documentation technique, et n'était pas spécifiquement conçue pour les consommateurs ordinaires.
Au départ, Bradley a envisagé d'utiliser la combinaison de touches Ctrl+Alt+Échap, mais est ensuite passé à Supprimer. L'une des raisons est que Ctrl et Alt sont situés sur le côté gauche du clavier, tandis que Supprimer est situé sur le pavé numérique droit et que les utilisateurs ont besoin de leurs deux mains pour terminer l'opération. Cela réduit le risque de déclenchement accidentel de la fonction de redémarrage.
Cette conception est devenue plus tard l'une des touches de raccourci les plus célèbres de l'histoire du PC IBM. En 2001, lors d'un événement commémorant le 20e anniversaire de la naissance de l'ordinateur personnel IBM, Bradley a déclaré avec humour alors qu'il était sur la même scène que Gates : "J'ai peut-être inventé cette combinaison de touches, mais je pense que Bill l'a rendue célèbre."
Microsoft a ensuite donné à cette combinaison de touches un objectif complètement différent. En 1993, Windows NT 3.1 est officiellement lancé. Contrairement aux premiers Windows, qui étaient principalement destinés aux utilisateurs individuels, Windows NT accorde davantage d'attention à la stabilité du système, à la gestion des droits et à la sécurité au niveau de l'entreprise.
À cette époque, Microsoft avait besoin de concevoir un mécanisme de connexion sécurisé pour Windows NT. L'exigence clé est que les utilisateurs doivent être en mesure de confirmer par une opération spéciale qu'ils interagissent avec la véritable interface de connexion du système d'exploitation, plutôt que d'être trompés par une fenêtre de connexion truquée par un programme ordinaire.
Si une application courante pouvait afficher de manière aléatoire une fenêtre ressemblant exactement à l'écran de connexion du système, elle pourrait inciter les utilisateurs à saisir leurs mots de passe et à envoyer ces informations d'identification à un attaquant. Par conséquent, l'équipe Windows NT souhaitait trouver une combinaison de touches spéciale que les applications ordinaires ne pourraient pas intercepter ou usurper l'identité.
D'après les souvenirs de l'ingénieur Microsoft Larry Osterman, Jim Kelly, responsable de la conception de la sécurité associée, a recherché une combinaison de touches appropriée et a finalement choisi Ctrl+Alt+Suppr. Étant donné que cette combinaison était déjà utilisée pour redémarrer l'ordinateur et n'était pas occupée par d'autres applications publiées, c'était un choix approprié.
Sous Windows NT, appuyer sur Ctrl+Alt+Suppr déclenchera la séquence d'attention de sécurité (SAS) du système. Le système affiche ensuite une interface sécurisée via un mécanisme de connexion fiable, où l'utilisateur peut s'authentifier en saisissant un mot de passe, un code PIN ou en utilisant une carte à puce.
Ce mécanisme ne signifie pas que tant que trois touches sont enfoncées, l'ordinateur ne sera jamais attaqué. Si un logiciel malveillant a obtenu des privilèges système suffisamment élevés, il peut néanmoins compromettre la sécurité du système. Mais dans les limites normales de sécurité, des séquences de touches spéciales peuvent aider les utilisateurs à distinguer la véritable interface de connexion du système des fenêtres truquées par les programmes ordinaires.
Les regrets de Gates concernant cette conception ont attiré l'attention pour la première fois en 2013. À cette époque, lors d'un événement à l'Université de Harvard, l'animateur David Rubinstein lui a demandé pourquoi il devait appuyer simultanément sur les touches Ctrl, Alt et Suppr lors de la connexion à Windows.
Gates a expliqué que cette conception visait à l'origine à permettre aux opérations du clavier d'être transmises directement à un logiciel de niveau inférieur afin de garantir que les utilisateurs démarrent le système d'exploitation attendu plutôt qu'une fausse interface de connexion. Cependant, il a ensuite attribué les inconvénients de conception aux limitations de conception du clavier d'IBM à cette époque, affirmant que Microsoft voulait à l'origine utiliser un seul bouton, mais n'avait pas obtenu la coopération d'IBM, et a qualifié ce résultat d'"erreur".
En 2017, lors du Bloomberg Global Business Forum, Gates a de nouveau exprimé des points de vue similaires. Il a dit que s'il pouvait refaire ce choix, il préférerait une commande à un seul bouton.
Cette interprétation n’est cependant pas sans controverse. Certains médias technologiques ont souligné que même si IBM ne fournissait pas de touches dédiées à l'époque, Microsoft serait par la suite pleinement capable d'ajouter des touches indépendantes à la conception de son clavier. En fait, Microsoft a introduit des touches spécifiques à Windows sur le clavier naturel lancé en 1994. Par conséquent, le fait que Ctrl+Alt+Suppr soit encore utilisé aujourd'hui ne peut pas être entièrement attribué à la conception du clavier d'IBM à l'époque.
Sous Windows 11, Ctrl+Alt+Suppr ouvrira toujours l'interface de sécurité du système. Les utilisateurs peuvent choisir de verrouiller l'ordinateur, de changer d'utilisateur, de se déconnecter du compte, de modifier le mot de passe ou de démarrer le gestionnaire de tâches. Ces fonctions sont concentrées dans la même interface pour permettre aux utilisateurs d'accéder rapidement aux opérations de gestion du système en cas de besoin.
Cependant, l'utilisateur domestique moyen n'a généralement pas besoin d'appuyer sur cette combinaison de touches à chaque fois qu'il se connecte. Windows 11 n'obligera pas tous les utilisateurs à utiliser Ctrl+Alt+Suppr avant de se connecter par défaut, mais les environnements d'entreprise et les ordinateurs dotés de configurations de sécurité spéciales peuvent obliger les utilisateurs à effectuer cette opération.
Les paramètres pertinents se trouvent dans l'option « Connexion interactive : pas besoin d'appuyer sur Ctrl+Alt+Suppr » dans la politique de sécurité locale. Les administrateurs peuvent décider si une séquence d'attention de sécurité doit être utilisée avant de se connecter en activant ou en désactivant cette stratégie. Pour les ordinateurs qui rejoignent un domaine d'entreprise ou sont gérés par la politique de sécurité d'une organisation, cette exigence peut être configurée par l'administrateur.
Windows 11 Home Edition ne fournit pas d'éditeur de stratégie de sécurité locale complet, mais les utilisateurs peuvent toujours gérer les exigences de connexion sécurisée via les options pertinentes dans les paramètres du compte utilisateur. Microsoft souligne que si l'élimination des frappes forcées peut rendre le processus de connexion plus pratique, cela réduira également le niveau de protection contre les interfaces de connexion falsifiées.
Si l'utilisateur souhaite simplement ouvrir le Gestionnaire des tâches, il n'est pas nécessaire de passer par l'interface Ctrl+Alt+Suppr. Windows fournit également la touche de raccourci Ctrl+Shift+Esc, qui peut démarrer directement le Gestionnaire des tâches. Cette méthode est plus rapide pour les utilisateurs qui ont souvent besoin d'afficher des processus, de mettre fin à des programmes qui ne répondent pas ou de vérifier l'utilisation des ressources système.
Sur les tablettes dépourvues de claviers traditionnels, Windows propose également des opérations alternatives correspondantes. Par exemple, certains appareils peuvent utiliser une combinaison de la touche d'alimentation et de la touche de réduction du volume pour déclencher des opérations de sécurité du système, en fonction de la conception matérielle de l'appareil.
Il convient de noter que Microsoft a continué à ajouter de nouvelles touches dédiées au clavier Windows ces dernières années. Certains claviers lancés en 2024 commenceront à être équipés de touches Copilot dédiées pour appeler rapidement l'assistant d'intelligence artificielle. Cependant, Microsoft n'a pas encore lancé de solution de connexion sécurisée à clé unique pour remplacer Ctrl+Alt+Suppr.
Cela ne signifie pas que Microsoft n'a pas la capacité de modifier cette conception, mais plutôt parce que cette combinaison de touches a été profondément intégrée dans l'architecture de sécurité de Windows, les habitudes des utilisateurs et le système de gestion d'entreprise. Le modifier de manière imprudente peut impliquer de nombreux aspects tels que la compatibilité, les habitudes de fonctionnement et les mécanismes de sécurité.
Depuis qu'il a été utilisé à l'origine pour redémarrer rapidement des ordinateurs personnels IBM bloqués, jusqu'à aujourd'hui pour assumer la fonction de connexion sécurisée au système, Ctrl+Alt+Suppr a largement dépassé son objectif de conception d'origine. Cela ressemble à une simple touche de raccourci légèrement encombrante, mais elle a la responsabilité importante de distinguer les interfaces système fiables des applications ordinaires.
Gates espère simplifier trois boutons en un seul bouton, ce qui reflète sa recherche de commodité opérationnelle ; tandis que Microsoft continue de conserver cette combinaison de touches, qui reflète l'accent mis sur les chemins d'opération fiables dans la conception de la sécurité du système. Alors que Windows continue de se développer, la question de savoir si cette combinaison de touches, née en 1981, finira par se retirer de la scène de l'histoire reste une question sans réponse.
Commentaires