
Résumé :
La bourse de crypto-monnaie Binance a récemment annoncé les résultats préliminaires de l'enquête sur l'incident de sécurité du 29 octobre. Binance a déclaré qu'après des mois de préparation, les attaquants ont d'abord utilisé des logiciels malveillants, de faux recrutements et les outils d'IA internes de Binance pour accéder à l'équipe du portefeuille, et ont finalement obtenu un accès non autorisé au service de signature du portefeuille et transféré environ 6,34 milliards de dollars d'actifs numériques.
Binance a déclaré que toutes les pertes seront supportées par Binance elle-même : 98 % des actifs symboliques concernés ont été reconstitués au 31 octobre ; depuis la notification du 3 novembre, environ 2,85 milliards de dollars d'actifs ont été gelés ou interceptés ; le FBI a attribué l'attaque à des cyberattaques liées à la Corée du Nord.
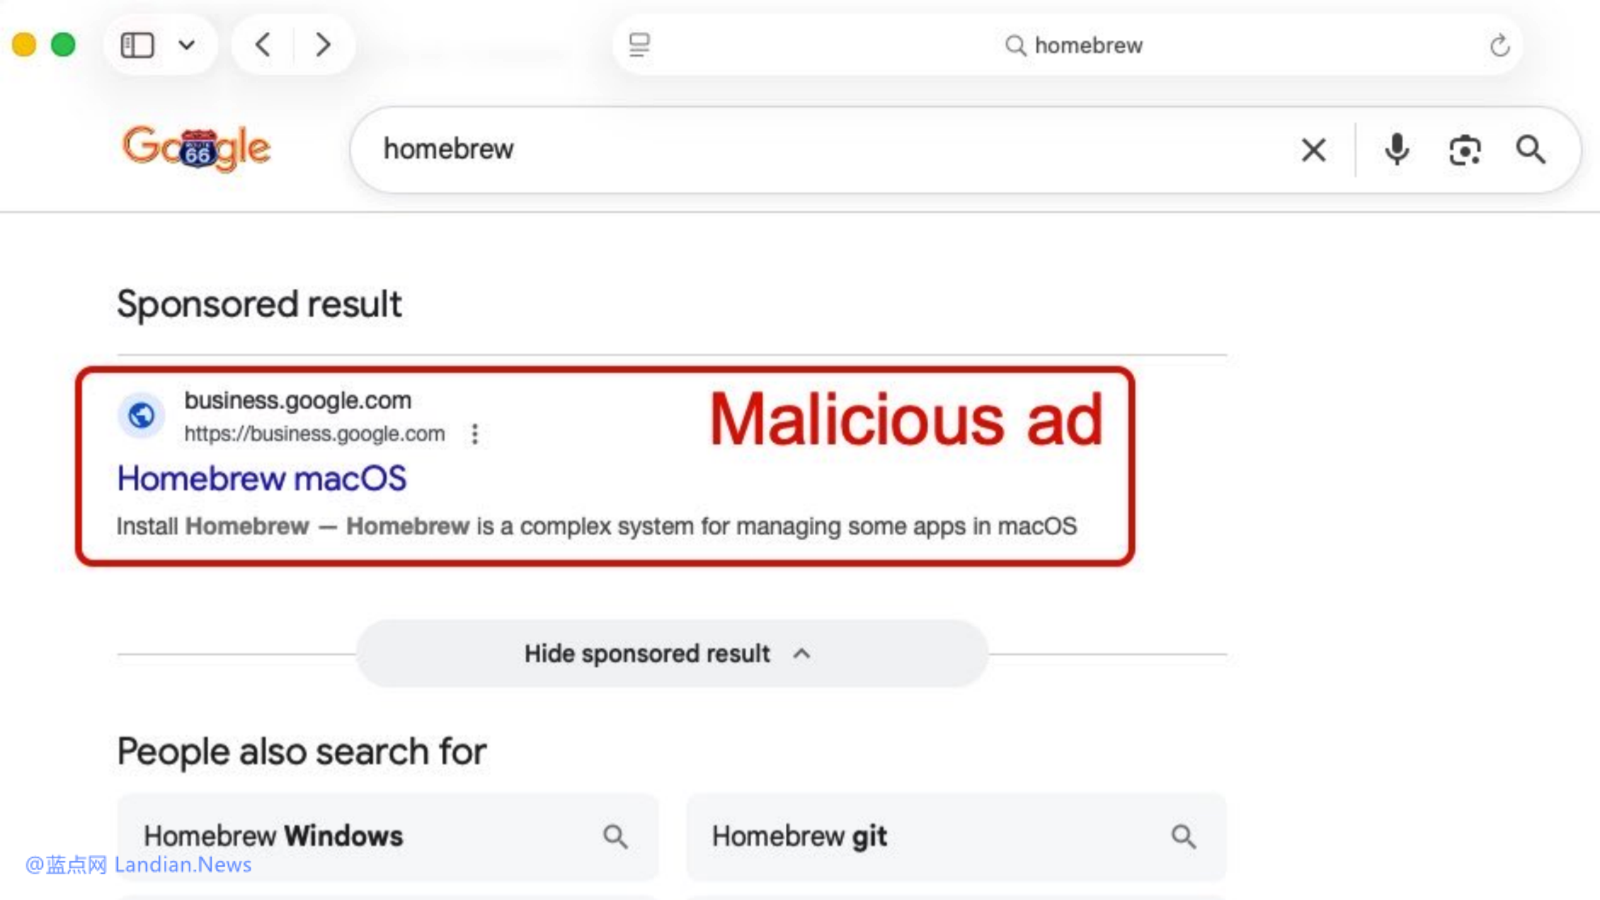
L'ingénieur A a été trompé par le site Web de phishing Homebrew sur Google :
L'enquête a montré que pour installer un outil de programmation d'IA couramment utilisé, l'ingénieur A de l'équipe du portefeuille a recherché le mot-clé Homebrew via un moteur de recherche et a cliqué sur un site Web de phishing payé par l'attaquant, ce qui a amené l'ingénieur à télécharger un programme d'installation Homebrew falsifié.
Binance a déclaré que son équipe de sécurité avait découvert l'anomalie à ce moment-là, puis remplacé l'équipement de l'ingénieur et effectué une rotation des informations d'identification pertinentes. Mais à ce moment-là, l’attaquant avait déjà pris connaissance des responsabilités professionnelles de l’ingénieur et des informations pertinentes sur ses collègues de l’équipe d’infrastructure du portefeuille, et le pirate informatique a continué à attaquer dans cette direction.
L'attaque remonte à juin 2026, mais les problèmes rencontrés par l'ingénieur A n'ont pas eu de conséquences graves. C'est juste que l'ingénieur A a provoqué la fuite d'informations de ses collègues de l'équipe du portefeuille, jetant ainsi les bases d'attaques ultérieures d'attaquants contre les membres de l'équipe du portefeuille.
Hameçonnage de recrutement de l'ingénieur B truqué par des pirates :
En septembre, l'attaquant a contacté l'ingénieur B via une plateforme de recherche d'emploi formelle. Les informations publiques de cet ingénieur mentionnaient son expérience professionnelle chez Binance. Les attaquants se sont fait passer pour des chefs de projet et ont organisé des entretiens dits des ressources humaines et des entretiens avec le PDG de l'entreprise. Les attaquants ont également préparé des comptes sur les réseaux sociaux, des photos personnelles et des vidéos pour instaurer la confiance.
Vers la fin de la deuxième série d'entretiens, l'ingénieur B a été invité à télécharger un devoir sur son ordinateur de travail pour évaluer sa candidature. Ce référentiel exécute un programme malveillant lors de l'installation, remplaçant les composants de l'outil de développement natif pyenv afin d'exécuter des commandes et de se connecter à un serveur contrôlé par un attaquant.
Binance a déclaré que le programme malveillant utilisait des méthodes telles que l'obscurcissement, l'évasion de la détection et l'effacement des traces, et que les outils de sécurité du terminal de l'époque n'avaient pas réussi à détecter le programme malveillant. Bien entendu, à en juger par les résultats, la surveillance de la sécurité interne de Binance n’a détecté aucune anomalie, ce programme malveillant est donc devenu un point décisif pour l’attaque.
Des outils d'IA internes ont été utilisés comme tremplin et le service de signature a été compromis :
Le 20 octobre, les attaquants ont utilisé les ordinateurs des ingénieurs infectés et les outils d'IA internes de Binance pour prendre le contrôle des appareils de deux autres ingénieurs de l'équipe de portefeuille, dont l'ingénieur de l'équipe de portefeuille A, qui avait déjà été attaqué par la chaîne d'approvisionnement.
L'attaquant a ensuite découvert qu'il existait un jeton doté d'autorisations de déploiement de conteneur sur l'ordinateur de l'ingénieur A. Le 29 octobre, de 17h15 à 19h56 UTC, l'attaquant s'est connecté à l'ordinateur d'un autre ingénieur de portefeuille, a utilisé les informations d'identification volées pour déployer le conteneur et a déclenché le script malveillant. L'attaquant a finalement obtenu un accès non autorisé au service de signature de portefeuille interne et a initié le transfert, contournant le processus de retrait normal de Binance.
Les transferts d'actifs divulgués par Binance comprennent : 233,46 millions de XRP, environ 970 500 SOL, environ 44,2 millions d'OP et 18 270 BTC. Après que Binance a affirmé que des transferts importants avaient déclenché une alarme interne au sein de l'entreprise, Binance a lancé une enquête et suspendu les retraits. Cependant, la situation réelle était que Binance n'avait pas initialement découvert de problèmes avec le mécanisme d'autorisation de signature du portefeuille. En conséquence, l’attaquant a continué à lancer plusieurs transferts réussis après la découverte de l’anomalie.
Ce sont toutes des arnaques classiques mais les ingénieurs de Binance ne les ont pas identifiées :
Le comportement de phishing ou d'ingénierie sociale rencontré par l'ingénieur A ou l'ingénieur B est une arnaque classique créée par les pirates informatiques ces dernières années. Les sites Web de phishing au paiement par clic sur les moteurs de recherche ne doivent pas être utilisés. Au moins l'ingénieur doit installer uBlock Origin pour bloquer les publicités sur la recherche Google.
Les escroqueries rencontrées par l'ingénieur B sont également très courantes. Ces dernières années, les pirates informatiques ont souvent créé de faux personnages pour lancer des escroqueries au recrutement d’entreprises de cryptomonnaie. Certains doivent rejoindre des sociétés de crypto-monnaie, tandis que d'autres exigent que les demandeurs d'emploi téléchargent des entrepôts malveillants et soumettent leurs devoirs. Le taux de réussite des pirates est également très élevé.
Il n'est pas approprié de blâmer l'ingénieur A et l'ingénieur B ici. Après tout, on ne peut pas exiger de tout le monde qu’il soit ingénieur en sécurité, mais cela semble également indiquer que la formation interne en sécurité de Binance n’est pas en place. Ces escroqueries classiques devraient au moins être enseignées dans le cadre d’une formation interne en matière de sécurité afin de sensibiliser davantage les employés à la sécurité.
Cependant, même si les pirates de Binance créent la plus grande attaque de l'histoire du secteur des cryptomonnaies, on estime que d'autres sociétés de cryptomonnaies et ingénieurs en cryptomonnaies continueront à être confrontés à des escroqueries similaires, et il y aura certainement des escroqueries de la part des sociétés de cryptomonnaies.
Commentaires