
Résumé :
Apple a récemment annoncé qu'elle renforcerait davantage le contrôle des autorisations « Accès complet au disque » dans macOS et prévoyait d'ajouter de nouveaux mécanismes de sécurité pour réduire les risques de confidentialité qui peuvent survenir après que les agents IA aient accès à un large éventail de données système.
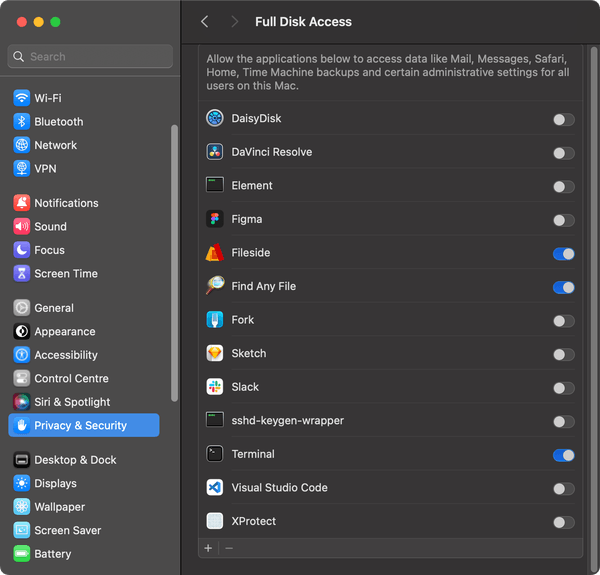
Apple a déclaré que « l'accès complet au disque » visait à l'origine principalement à permettre aux sauvegardes et autres logiciels de fonctionner correctement, mais à mesure que les agents d'IA capables de faire fonctionner les ordinateurs de manière autonome deviennent de plus en plus populaires, les risques posés par cette autorisation augmentent considérablement. Apple estime que lorsqu'un agent IA obtient ce niveau d'accès au système, son impact potentiel est différent de celui des applications traditionnelles, les utilisateurs doivent donc être plus clairs sur les autorisations qu'ils ont accordées à l'application.
macOS permet actuellement aux utilisateurs d'accorder manuellement aux applications l'autorisation « Accès complet au disque » dans la section « Confidentialité et sécurité » des paramètres système. Après avoir obtenu cette autorisation, l'application peut accéder à une grande quantité de données sensibles sur l'ordinateur de l'utilisateur, notamment des fichiers, des e-mails, des messages, l'historique de navigation, etc. Apple exige depuis longtemps que ces autorisations soient activement autorisées par l'utilisateur.
Le problème est qu'il existe des différences évidentes dans la manière dont les applications traditionnelles et les agents IA de nouvelle génération utilisent ces autorisations. L'agent IA peut non seulement lire des fichiers, mais également effectuer une série d'opérations de manière autonome en fonction des instructions de l'utilisateur. Lorsqu’il accède simultanément à des données telles que des fichiers, des messages, des e-mails, etc., le modèle d’IA peut en réalité posséder un très large éventail d’informations sur la vie numérique des utilisateurs.
Dans une note destinée aux développeurs, Apple a souligné que certains développeurs utilisent « l'accès complet au disque » d'une manière qui peut mettre les utilisateurs en danger, ce qui permet aux applications d'accéder à une grande quantité de contenu sur l'appareil de l'utilisateur, et l'utilisateur lui-même peut ne pas comprendre pleinement ce que signifie cette autorisation.
En conséquence, Apple prévoit d'ajouter de nouveaux contrôles à l'avenir. Pour les applications qui nécessitent ce « niveau d'accès extraordinaire », les utilisateurs devront prendre des mesures plus explicites pour accorder l'autorisation. Apple espère qu'en augmentant le seuil d'autorisation et en renforçant les invites, les utilisateurs comprendront mieux à quelles données une application peut accéder avant de prendre une décision.
Ce changement fait suite à une série d'incidents liés à la sécurité des agents IA côté Mac.
Récemment, la version Mac de l'agent d'IA Muse lancée par Meta a déclenché une controverse sur la confidentialité. Le journaliste Jason Aten a affirmé que Muse était capable de lire ses informations privées et pensait qu'il n'avait pas accordé les autorisations correspondantes à l'application. Meta a par la suite nié que Muse puisse lire le contenu de Messages sans l'autorisation de l'utilisateur, et a déclaré que la fonction Messages de la version Mac de Muse était entièrement facultative. Les utilisateurs doivent activer « Accès complet au disque » et le connecteur Messages en même temps pour que Muse puisse lire le contenu pertinent.
Meta a également expliqué que Muse doit passer par plusieurs étapes d'autorisation au niveau de la couche d'application et du système macOS pour lire les messages. Même si l’application elle-même présente des vulnérabilités, elle ne peut pas contourner ces protections du système. Cependant, des controverses connexes ont toujours soulevé des inquiétudes quant aux limites des autorisations des agents d’IA de bureau.
L'annonce d'Apple d'ajuster le contrôle des autorisations ne signifie pas que Muse a effectivement contourné le mécanisme de sécurité de macOS, mais cela reflète qu'Apple réévalue les nouveaux risques apportés par les agents d'IA au niveau du système d'exploitation.
En fait, ce n'est pas la première fois qu'Apple repense le mécanisme de sécurité des agents IA. Lors de la WWDC de cette année, Apple a présenté une nouvelle architecture de sécurité pour les agents de codage Xcode et AI. Le nouveau mécanisme permet aux agents d'accéder aux fichiers de projet dans un environnement plus restreint. Lorsqu'un agent tente de lire ou d'écrire des fichiers, le mécanisme au niveau du système détermine s'il doit autoriser l'opération en fonction de politiques prédéfinies ; si l'autorisation de l'utilisateur est requise, le système fait explicitement une demande.
Dans le même temps, des failles de sécurité impliquant la version Mac de ChatGPT ont été récemment signalées. L'application aurait présenté des vulnérabilités qui auraient pu permettre à des attaquants d'obtenir des données sensibles. Bien que le mécanisme de vulnérabilité spécifique ne soit pas exactement le même que celui de « l'accès complet au disque », ces incidents illustrent ensemble que lorsque les applications d'IA passent d'un logiciel de chat traditionnel à des « agents » capables de faire fonctionner directement des ordinateurs, les risques encourus par le système d'autorisation des applications traditionnel changent.
L'une des plus grandes différences entre les agents d'IA et les applications ordinaires est qu'ils peuvent non seulement effectuer des opérations ponctuelles, mais également effectuer des tâches en continu en fonction du contexte. Par exemple, les utilisateurs peuvent demander à l'agent de lire des fichiers, d'organiser des informations, de modifier des documents, d'interroger des e-mails ou des messages, puis de passer à l'étape suivante en fonction des résultats. Si l'étendue des autorisations est suffisamment large, cela signifie qu'un agent IA peut accéder et traiter en permanence de grandes quantités de données personnelles sans l'intervention de l'utilisateur, élément par élément.
Apple souligne donc spécifiquement qu'à mesure que les agents d'IA deviennent plus autonomes et plus puissants, les risques posés par « l'accès complet au disque » augmenteront considérablement. Apple a déclaré que son objectif n'était pas d'empêcher les utilisateurs d'accorder des autorisations étendues aux applications d'IA, mais de garantir que les utilisateurs qui souhaitent réellement le faire puissent compléter l'autorisation par des actions très claires et comprendre pleinement les risques qu'ils prennent en matière de confidentialité des données.
Ce changement montre également que les agents IA entraînent de nouveaux changements dans le modèle de sécurité du système d'exploitation. Dans le passé, la sécurité du système se concentrait principalement sur la question de savoir si une certaine application pouvait accéder à un certain fichier, une certaine caméra ou un certain microphone. À l’avenir, l’attention pourrait se porter davantage sur « ce qu’un système d’IA capable d’agir de manière autonome peut faire au nom de l’utilisateur ».
Pour Apple, cela signifie que macOS doit établir de nouvelles limites d'autorisation entre la commodité des agents IA et la sécurité du système. Alors que de plus en plus de produits d’IA commencent à être directement intégrés aux systèmes d’exploitation de bureau, comment fournir aux agents les capacités requises pour accomplir des tâches complexes tout en évitant une autorisation unique qui expose l’ensemble de l’environnement numérique personnel devient un nouveau problème que les fabricants de systèmes d’exploitation doivent résoudre.
Commentaires