
Résumé :
Le FBI a récemment arrêté un cofondateur d'une entreprise canadienne de cybersécurité. Cette personne est engagée depuis longtemps dans la réponse aux incidents de ransomware et dans la négociation de rançons, et fait actuellement face à des accusations criminelles fédérales pour avoir prétendument aidé le groupe de hackers ShinyHunters. Cette affaire n'est pas seulement liée au récent vol d'informations sensibles d'un grand nombre d'employés du FBI, mais peut également attirer l'attention sur la relation entre les sociétés de conseil en cybersécurité, les services de négociation de ransomwares et la chaîne industrielle de la cybercriminalité.
Selon des informations divulguées le 9 octobre par le site KrebsOnSecurity dirigé par le journaliste d'investigation en cybersécurité Brian Krebs, des agents du FBI ont arrêté Edward Dubrovsky, co-fondateur d'une entreprise canadienne de cybersécurité, en Pennsylvanie le 8 octobre, heure locale. Auparavant, le New York Times avait rapporté que le FBI avait arrêté un Canadien en Pennsylvanie, soupçonné d'avoir aidé le groupe de hackers ShinyHunters, mais n'avait pas divulgué son nom.
Plusieurs personnes proches du dossier ont déclaré à KrebsOnSecurity que Dubrovsky assistait à une conférence de l'industrie de la cyberassurance en Pennsylvanie lorsqu'il a été arrêté. L'activité de son entreprise consiste à négocier le paiement de ransomwares avec des cybercriminels et à fournir des services de réponse et de négociation aux entreprises ayant subi des cyberattaques.
Selon les informations publiées sur le site Web de la conférence concerné, le Cyber Risk Summit se tiendra à l'hôtel Loews de Philadelphie du 5 au 7 octobre. L'un des principaux sponsors de la conférence est la société canadienne de cybersécurité Cypfer. Les profils publics LinkedIn montrent que Dubrovsky était co-fondateur de Cypfer et est actuellement associé à une autre société canadienne de cybersécurité, CyberSteward.
Dubrovsky a précédemment déclaré sur LinkedIn qu'il prévoyait d'assister à la conférence avec l'équipe de CyberSteward et qu'il était impatient de continuer à discuter de conseils stratégiques, de négociations et de solutions en cas d'incidents de ransomware et de cyber-extorsion avec des initiés du secteur.
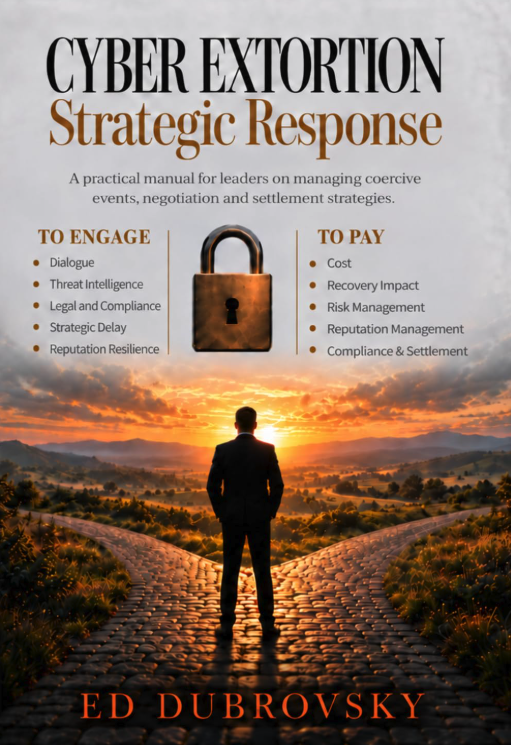
Les archives publiques du tribunal fédéral américain montrent qu'Edward Dobrovsky, dont le nom de famille s'écrit légèrement différemment, a été arrêté en Pennsylvanie le 8 octobre et fait face à des accusations liées à l'extorsion et au complot sur Internet. Certains documents judiciaires, notamment les principaux documents de l'accusation, ont été mis sous scellés. Cependant, certains documents sont toujours inclus sur le site d'informations juridiques CourtListener.
Les dossiers judiciaires existants montrent que les accusations liées incluent un complot visant à menacer de compromettre la confidentialité des informations dans le but d'extorquer de l'argent et d'interférer avec des activités commerciales par des menaces. Il convient de noter que les informations publiques actuelles sont encore limitées, que certains documents clés de l'affaire n'ont pas encore été rendus publics et que les accusations pertinentes ne signifient pas que l'accusé a été reconnu coupable par le tribunal.
Le site Internet du Bureau fédéral américain des prisons indique qu'Edward Dubrovsky, 54 ans, est actuellement détenu dans un établissement fédéral à Philadelphie. Dans le même temps, les archives judiciaires montrent que l'affaire a été transférée au tribunal fédéral du district oriental du Texas le 9 octobre. Des personnes proches du dossier ont déclaré que le FBI avait concentré son enquête sur l'organisation ShinyHunters sur un bureau extérieur au Texas.
Le FBI n'a fait aucun commentaire à KrebsOnSecurity concernant l'arrestation de Dubrovsky. Au moment de la rédaction du rapport, il n'avait pas encore été confirmé publiquement qu'il avait retenu les services d'un avocat, et les archives judiciaires montrent qu'il n'avait pas encore trouvé d'avocat commis d'office à l'époque.
Dubrovsky a également écrit un livre intitulé "Cyber Extortion Strategic Response", qui compte environ 252 pages et se concentre sur la manière dont les entreprises peuvent évaluer les menaces, élaborer des plans de réponse, communiquer et protéger leurs propres intérêts après avoir été confrontées à une attaque de ransomware.
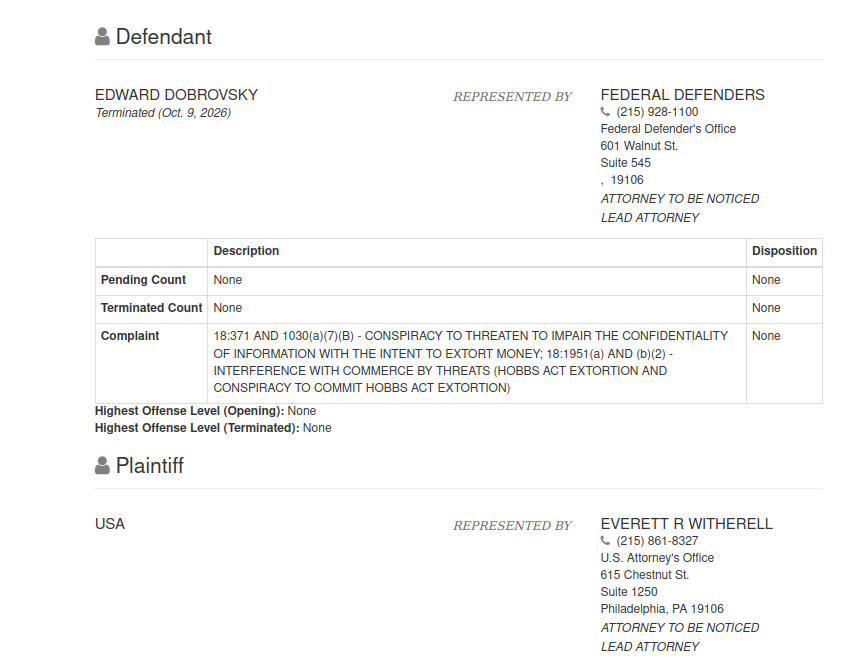
Un point essentiel du livre est que communiquer avec des criminels ne signifie pas accepter de payer une rançon ; participer aux négociations ne signifie pas que le paiement doit finalement être effectué. L'engagement avec l'attaquant peut avoir d'autres objectifs, tels que vérifier l'authenticité des données prétendument volées, collecter des informations supplémentaires, gagner du temps pour gérer l'incident et préserver les options pendant que l'organisation évalue différentes options de réponse.
Ce point de vue reflète un principe longtemps mis en avant dans le secteur de la réponse aux incidents de ransomware : le rôle des négociateurs professionnels ne consiste pas seulement à aider les victimes à réduire la rançon, mais peut également consister à déterminer les informations dont dispose l'attaquant, à évaluer la crédibilité de la menace et à aider les entreprises à élaborer des stratégies pour rétablir leur activité et réduire leurs pertes.
Cependant, l'arrestation de Dubrovsky a soulevé de nouvelles questions pour l'industrie. Si une entreprise qui négocie des incidents d'extorsion pour des entreprises est soupçonnée d'avoir des liens inappropriés avec un groupe de pirates informatiques, la frontière entre ses activités commerciales et la cybercriminalité pourrait devenir le centre d'une enquête des forces de l'ordre.
Cette arrestation est étroitement liée à l'enquête en cours sur le groupe de piratage ShinyHunters. L’organisation a fréquemment lancé des attaques contre des sociétés de logiciels en tant que service ces dernières années. Il pénètre généralement dans les systèmes de l'entreprise par le biais du phishing, du vol d'identifiants de compte, etc., obtient des données clients ou internes, puis menace de rendre publiques les informations volées pour forcer les victimes à payer une rançon.
Selon des informations précédemment divulguées par le FBI, ShinyHunters a extorqué plus de 70 millions de dollars aux victimes jusqu'à présent cette année. Le modèle d'attaque du groupe ne nécessite souvent pas de dommages à grande échelle au système de la victime, mais utilise la menace de voler des données et de les rendre publiques comme principale méthode de pression.
Ce modèle permet aux entreprises de faire face à de sérieux risques de suivi même si elles peuvent restaurer rapidement leurs systèmes. Si un attaquant a copié des données client, des informations sur des employés ou des secrets commerciaux, la réinstallation du serveur et la restauration des sauvegardes n'élimineront pas l'impact de la violation de données. En conséquence, les entreprises devront peut-être jongler entre la reprise de leur activité, les avis de confidentialité, la responsabilité juridique, les rapports réglementaires et les négociations potentielles en cas d'extorsion.
Récemment, ShinyHunters a également affirmé avoir piraté le portail de recrutement en ligne du FBI et volé une grande quantité d'informations sensibles sur les employés. Les données volées incluraient les services des employés, les domaines d'expertise et les dossiers médicaux et de santé mentale. Après que l'incident a été révélé, l'organisation de hackers a utilisé ces informations pour provoquer davantage le FBI, provoquant une escalade rapide de l'enquête.
Le FBI traque actuellement les membres concernés de l'organisation et analyse les appareils électroniques et les enregistrements de communications numériques précédemment saisis. KrebsOnSecurity a cité des personnes proches du dossier disant que les enquêteurs examinaient les appareils saisis par la police néerlandaise lors de l'arrestation du cybercriminel Pepijn van der Stap le mois dernier. Ces appareils peuvent contenir des informations susceptibles d'aider à identifier l'identité et les mouvements des autres personnes impliquées.
Après l'arrestation de Van der Stap, un autre membre de ShinyHunters a commencé à opérer sous le nom de « Rey » et a repris une partie des opérations de l'organisation. Cette personne a ensuite utilisé la fuite de données du FBI pour provoquer publiquement les forces de l’ordre américaines.
Reuters avait précédemment rapporté que « Rey » avait été identifié comme étant un adolescent nommé Saif Al-din Khader. Il a été arrêté par les forces de l'ordre locales en Jordanie la semaine dernière et aurait coopéré à l'enquête du FBI. Krebs avait précédemment signalé que le groupe était soupçonné d'avoir tenté d'extorquer une société de navigation et d'aviation numérique issue d'une scission de Boeing avant l'arrestation de Khader.
À mesure que l'enquête progresse, les forces de l'ordre américaines tentent de démêler les relations organisationnelles de ShinyHunters, l'identité des membres, les activités d'attaque et les relations commerciales potentielles. Les enquêteurs doivent déterminer non seulement qui a été réellement impliqué dans la cyber-intrusion, mais également si d’autres personnes ont fourni des services de négociation, de transfert d’argent ou d’autres formes d’assistance aux pirates.
KrebsOnSecurity a cité des sources affirmant que les enquêtes connexes sur d'autres sociétés du secteur de la négociation de ransomwares pourraient également continuer à se développer. Des sources estiment que, à mesure que les forces de l'ordre analysent les équipements saisis et les enregistrements de communication, il n'est pas exclu que des dirigeants d'entreprises plus concernés soient inculpés à l'avenir.
Cependant, au moment de la rédaction du rapport, il n'existe aucune preuve publique prouvant que toutes les entreprises qui fournissent des services de négociation de ransomwares sont liées à des organisations cybercriminelles, et on ne peut pas non plus conclure que toutes les entreprises dans lesquelles Dubrovsky est impliqué impliquent des activités illégales. L'affaire est encore au stade de l'enquête et du processus judiciaire, et les faits spécifiques doivent être confirmés par des documents judiciaires ultérieurs et des informations provenant des forces de l'ordre.
Cette affaire met également en évidence la position unique des services de négociation de ransomwares. Lorsqu'une entreprise est confrontée à un cyberchantage, des consultants professionnels peuvent avoir besoin de communiquer directement avec l'attaquant, de vérifier les données détenues par l'autre partie, de déterminer si la menace est crédible et d'aider l'entreprise à décider de poursuivre ou non les négociations. Le travail en lui-même n'est pas nécessairement illégal, mais les négociateurs sont soumis à des exigences de conformité strictes lorsqu'ils entrent en contact avec des criminels, traitent des informations sensibles et sont parfois impliqués dans des décisions impliquant de grosses sommes d'argent.
Pour les entreprises qui ont été attaquées, l'embauche de consultants professionnels peut les aider à gérer la crise de manière plus organisée, mais il faut quand même être prudent lors du choix d'un prestataire de services. Les entreprises doivent comprendre les responsabilités réelles du consultant, la manière dont les informations sont traitées, les modalités de communication avec les forces de l'ordre et s'il existe des conflits d'intérêts potentiels dans le service. La frontière juridique entre les conseils professionnels et l'assistance à la commission d'un crime est particulièrement importante pour les négociations impliquant une activité criminelle.
En regardant la situation plus large de la cybersécurité, le cas ShinyHunters montre que la cybercriminalité moderne ne se limite plus aux pirates informatiques exploitant les vulnérabilités pour envahir les systèmes. Autour des activités de vol de données et d’extorsion, un écosystème complexe comprenant l’intrusion de comptes, les transactions de données, la communication de menaces, le traitement de fonds et les services professionnels peut également se former. Pour que les forces de l’ordre puissent enquêter de manière approfondie sur ces groupes, elles doivent traquer elles-mêmes les attaquants et également analyser le réseau de relations et de services périphériques sur lesquels ils peuvent s’appuyer.
On ne sait toujours pas si l’arrestation de Dubrovsky impliquera davantage les dirigeants d’autres sociétés de cybersécurité. Mais alors que le FBI continue d'enquêter sur les activités de vol de données et d'extorsion de ShinyHunters contre des entreprises et des agences gouvernementales, l'affaire pourrait devenir un point important dans l'examen par les forces de l'ordre américaines de la relation entre l'industrie de la négociation de ransomwares et la cybercriminalité.
Ce qui peut être confirmé jusqu'à présent, c'est que l'affaire s'est étendue de la simple recherche de membres de l'organisation de pirates informatiques à l'enquête sur un co-fondateur de l'entreprise qui a une expérience dans le secteur de la cybersécurité et est engagé depuis longtemps dans la réponse aux ransomwares. Ensuite, davantage de documents rendus publics par le tribunal, les actions de suivi menées par les forces de l'ordre et les réponses juridiques des personnes impliquées détermineront l'orientation spécifique de cette affaire.
Commentaires