Résumé :
Selon le rapport du « Guardian », les réfrigérateurs et congélateurs des supermarchés de nombreux pays européens ont récemment été victimes de cyberattaques présumées, et la température de certains équipements a été augmentée à distance jusqu'à 50°C. Presque au même moment, Binance, la plus grande bourse de crypto-monnaie au monde, a été victime d'un vol de 6,3 milliards de dollars, et l'application ukrainienne d'alerte d'urgence a également été piratée, envoyant de fausses alertes de frappe nucléaire aux habitants de Kiev.
Richard Horne, directeur du British National Cyber Security Centre (NCSC), a averti que la technologie de l'IA accélère l'exposition des vulnérabilités de sécurité dans les systèmes informatiques et que les cyberattaques pourraient entrer dans une nouvelle étape plus fréquente.
Lundi dernier, Alex Pearce, grossiste de fruits et légumes londonien, a découvert une anomalie en inspectant l'entrepôt : le voyant de dégivrage de l'armoire réfrigérée n°2 s'est allumé, des lectures anormales sont apparues sur le panneau de commande et la même situation s'est produite dans l'armoire réfrigérée n°4. Alors qu'il s'approchait du plus grand réfrigérateur, son voyant de dégivrage commença à clignoter.
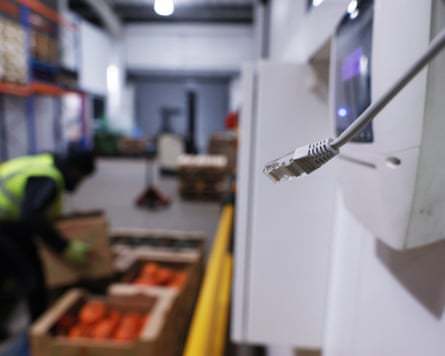
Pierce a débranché le câble réseau après avoir découvert une température anormale dans le réfrigérateur
Pierce soupçonnait que l'équipement avait été attaqué par un réseau, il a donc immédiatement trouvé le boîtier de commande reliant le réfrigérateur à Internet et a débranché le câble réseau. Plus tard, il fut prouvé que son jugement était correct.
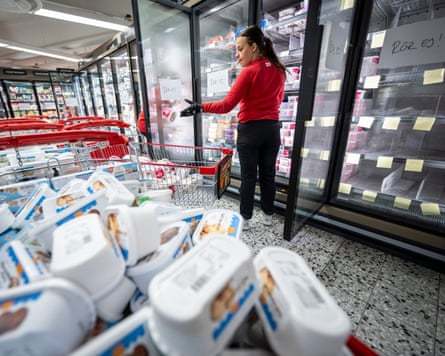
Les congélateurs d'un supermarché suédois ont été vidés après que la température ait atteint 50 degrés Celsius
Le même jour, des détaillants en Belgique, en Estonie, en Irlande, en Finlande, au Luxembourg, aux Pays-Bas et en Suède ont également signalé des problèmes similaires, la température des réfrigérateurs et des congélateurs atteignant 50°C (122°F) dans certains magasins. Pierce a déclaré que si l'attaque avait eu lieu samedi matin et qu'il n'avait pas été là, cela aurait même pu provoquer un incendie.
Les détaillants ne sont pas les seuls à être concernés. Les banques de sang françaises ont également déjà subi des cyberattaques.
Trois cyberattaques majeures ont eu lieu en quelques jours
Le Guardian a souligné que l'attaque contre des équipements de réfrigération européens n'était que l'un des trois incidents majeurs de cybersécurité survenus en quelques jours.
Le 30 octobre, 6,3 milliards de dollars (environ 4,7 milliards de livres sterling) ont été volés à Binance, la plus grande plateforme d'échange de cryptomonnaies au monde, établissant ainsi un record de vols majeurs dans le domaine des cryptomonnaies. Le 1er novembre, des pirates informatiques ont ciblé l'application ukrainienne d'alerte d'urgence et envoyé de fausses alertes de frappe nucléaire aux habitants de Kiev.
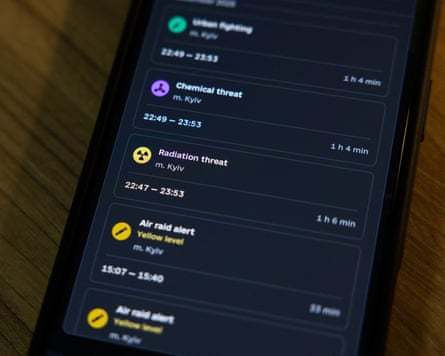
Des pirates ont ciblé l'application d'alerte d'urgence ukrainienne ce mois-ci, envoyant des alertes aux habitants de Kiev
Horn, directeur du Centre national britannique de cybersécurité, a déclaré que le monde se trouve actuellement au stade des « contreforts » d'une nouvelle série de cyberattaques. Il estime que la technologie de l’IA révèle des failles de longue date dans un grand nombre de systèmes informatiques, et que ces vulnérabilités peuvent être exploitées par des attaquants à tout moment.
Il a souligné que le risque le plus grave à court terme est une augmentation significative du nombre d'incidents de cybersécurité. À en juger par les événements des derniers mois, cette tendance commence déjà à se dessiner.
Le mois dernier, la technologie d'IA d'OpenAI a permis de découvrir une vulnérabilité dans le langage informatique PHP. En raison d'inquiétudes concernant l'exploitation de la vulnérabilité, certains sites Web à travers le monde ont pris des mesures de précaution et ont été temporairement mis hors ligne. Auparavant, des équipements de réfrigération de supermarchés français avaient également été attaqués. Le Guardian estime qu’il s’agit peut-être d’un avant-goût de cette série d’attaques à plus grande échelle.
L'IA accélère l'exposition des vulnérabilités et le risque d'attaques réseau augmente
Azeem Azhar, entrepreneur et commentateur technologique, estime que la capacité des modèles d'IA à détecter les vulnérabilités en matière de cybersécurité modifie les risques auxquels le secteur est confronté. Matthew Prince, PDG de la société de cybersécurité Cloudflare, a également averti le mois dernier que de nouveaux incidents inquiétants pourraient survenir fréquemment dans le domaine de la cybersécurité au cours des prochaines années.
Cependant, les acteurs du secteur ont des points de vue différents sur la gravité de la menace actuelle.
Ciaran Martin, premier PDG du British National Cyber Security Center, estime que même si la situation actuelle en matière de sécurité des réseaux est grave, elle n'est pas sans précédent. Il a évoqué les cyberattaques NotPetya et WannaCry en 2017, ainsi que l'augmentation du nombre d'attaques de ransomwares en 2021.
"C'est une mauvaise période, mais ce n'est pas sans précédent. Ce que nous vivons, c'est une vague d'événements qui se produisent toutes les quelques années", a déclaré Martin.
L'IA modifie en effet les capacités offensives et défensives dans le domaine de la sécurité des réseaux. Le Guardian a rapporté que depuis la publication du modèle Mythos par la startup d'IA Anthropic en avril de cette année, le nombre de vulnérabilités des systèmes informatiques découvertes par les principales entreprises technologiques a été multiplié par huit. Les modèles d’IA peuvent aider les chercheurs à identifier plus rapidement les failles logicielles et peuvent également permettre aux attaquants de trouver plus facilement des percées.
Cependant, l’augmentation du nombre de vulnérabilités découvertes ne signifie pas que les attaques réelles augmentent simultanément.
L'expert en cybersécurité Tal Be'ery a souligné que l'augmentation du nombre de vulnérabilités ne s'est pas encore traduite directement par une augmentation significative des intrusions. Il estime qu'il pourrait encore être difficile pour les criminels de tirer profit de ces vulnérabilités récemment découvertes, et la récente baisse des revenus provenant des attaques de ransomwares en fournit également une preuve.
En fait, cette attaque reefer n’a pas nécessité de technologie d’IA particulièrement avancée. Paul Chichester, directeur des opérations au National Cyber Security Center du Royaume-Uni, a déclaré que les attaquants "n'ont tout simplement pas besoin" d'utiliser l'IA pour trouver ces vulnérabilités, car les problèmes avec certains équipements sont depuis longtemps médiatisés, y compris les mots de passe d'accès par défaut publiés par certains opérateurs d'équipements de stockage frigorifique dans les manuels de produits.
La société de sécurité réseau Sophos a également déclaré que même si elle a observé un grand nombre de tentatives d'exploitation des vulnérabilités PHP, elle n'a pas encore découvert d'incidents de sécurité majeurs provoqués par ces vulnérabilités chez ses clients.
Des congélateurs de supermarchés aux routeurs domestiques, les appareils connectés à Internet peuvent devenir des points d'entrée
Un autre problème exposé par cette attaque est le manque à long terme de maintenance de la sécurité sur un grand nombre d'appareils en réseau.
Le Guardian a déclaré que les pirates informatiques ciblent principalement les entreprises qui fournissent des systèmes d'exploitation pour les équipements de réfrigération commerciale. Ils utilisent les caractéristiques de ces systèmes pour se connecter à Internet et accéder à distance aux appareils des utilisateurs finaux.
L'un des fournisseurs de systèmes concernés, la société danoise Danfoss, a déclaré que la plupart des équipements concernés sont plus anciens et ne reçoivent plus de mises à jour de sécurité. L'entreprise conseille depuis longtemps à ses clients d'installer des mises à jour logicielles ou de remplacer les systèmes obsolètes.
Le NCSC a souligné que ces incidents rappellent aux gens que les appareils connectés à Internet au quotidien, des haut-parleurs intelligents aux routeurs haut débit, peuvent devenir des points d'entrée pour les cyberattaques.
Ollie Whitehouse, directeur de la technologie du NCSC, a déclaré qu'il existait un risque évident d'attaques sur de tels appareils. Les fabricants doivent investir davantage de ressources dans la sécurité des produits, et les consommateurs doivent être prêts à payer pour des produits plus sécurisés et à installer des mises à jour logicielles en temps opportun.
L'un des problèmes majeurs est le maintien de la sécurité après le cycle de vie du produit. Bien que certains appareils soient encore utilisés normalement, les fabricants ont arrêté la production et ne fournissent plus de mises à jour logicielles pour corriger les vulnérabilités, ce qui entraîne des risques de sécurité à long terme.
Pearce a déclaré qu'il réalise désormais que le système de surveillance des armoires réfrigérées qu'il a installé en 2018, fourni par la société américaine Copeland, doit également être mis à jour.
"Avons-nous appris notre leçon ? Oui. Il y a ici une vulnérabilité dont nous aurions probablement dû être conscients, mais heureusement, l'impact sur nous n'a pas été grave", a-t-il déclaré.
La zone grise de la géopolitique et des cyberattaques
Outre les vulnérabilités techniques, des facteurs géopolitiques ont également rendu les pays européens plus préoccupés par les risques liés à la cybersécurité.
Le Guardian a souligné qu'il pourrait y avoir différents types d'acteurs derrière plusieurs attaques récentes : le vol de Binance a été attribué à la Corée du Nord, et l'attaque contre l'application d'alerte ukrainienne a fait l'objet de soupçons sur la Russie. Quant à l’attaque européenne contre les équipements de réfrigération, il n’y a pas encore de conclusion claire.
Xavier Bellekens, PDG de la société de cybersécurité Lupovis, a déclaré que son équipe avait mis en place des pièges « pots de miel » qui simulaient les contrôleurs des équipements réfrigérés et a observé que certains attaquants utilisaient des fournisseurs d'accès Internet ayant des réglementations plus souples sur les activités malveillantes. Cette tactique présente des similitudes avec certaines cyberactivités malveillantes antérieures que l’on pense être liées à la Russie.
"Sommes-nous sûrs qu'il s'agit d'une organisation russe ? Non. Mais il y a des signes qui vont dans cette direction", a-t-il déclaré.
La situation en Finlande reflète également les pressions en matière de cybersécurité auxquelles l'Europe est confrontée.
La frontière entre la Finlande et la Russie s'étend sur 1 340 kilomètres. Depuis le déclenchement du conflit russo-ukrainien en 2022, le pays connaît un nombre croissant de cyberattaques. Le Centre national finlandais de cybersécurité a enregistré près de 21 000 incidents de cybersécurité l’année dernière, et ce nombre atteindra environ 13 000 en 2022. Selon certaines informations, des pirates informatiques ont également envahi jusqu’à 50 000 téléphones portables du gouvernement finlandais cette année et ont paralysé l’année dernière le site Web du ministère finlandais de la Défense.
Cependant, les experts en cybersécurité avertissent également que toutes les cyberattaques ne doivent pas être attribuées aux acteurs étatiques. Il existe un énorme écosystème de cybercriminalité dans le monde. Certains pirates informatiques agissent dans un but lucratif, d’autres à des fins politiques et certains ont des liens à des degrés divers avec des pays comme la Russie et l’Iran. Cette relation est souvent floue, ce qui rend également plus difficile la recherche de la source de l’attaque.
Face à l'augmentation des cybermenaces, le gouvernement britannique a lancé le mois dernier la campagne « Soyez prêt », recommandant aux citoyens de stocker suffisamment de nourriture pour trois jours et jusqu'à 9 litres d'eau en bouteille pour faire face aux conditions météorologiques, au réseau ou à d'autres urgences majeures. Le secrétaire britannique à la Défense, Wes Streeting, a déclaré que le pays devait se préparer à la menace d'un « terrorisme d'État » ciblant les infrastructures quotidiennes.
Mais les cyberattaques ne signifient pas nécessairement des dommages à long terme aux infrastructures.
Le Guardian a souligné que contrairement aux attaques physiques telles que les bombardements de centrales électriques, certains des dommages causés par les cyberattaques peuvent être résolus via des mises à jour logicielles, des correctifs de vulnérabilités ou la déconnexion directe des équipements du réseau. Même si une attaque physique peut paralyser un réseau électrique pendant des mois, voire plus, une cyberattaque peut ne pas avoir le même niveau d’impact durable.
Certains responsables estiment que pour les acteurs étatiques, le but des cyberattaques pourrait être davantage de créer une panique sociale. Transformer un congélateur de supermarché en appareil de chauffage ou pirater une banque de sang ne causera peut-être pas de dommages à long terme, mais cela suffit à susciter des inquiétudes dans l’opinion publique quant à la sécurité des infrastructures quotidiennes.
À l'heure actuelle, les vulnérabilités concernées ont peut-être été corrigées, mais il existe encore un grand nombre d'équipements anciens et de systèmes existants présentant des risques de sécurité.
Pierce a déclaré qu'il n'avait pas encore reconnecté la connexion Internet à l'unité de réfrigération, mais que son activité n'avait pas été autrement affectée. Même si des attaques similaires avaient déjà eu lieu dans des supermarchés français, il ne s'attendait pas à ce que son entreprise devienne la prochaine cible.
« Le piratage visant à provoquer le chaos est un concept difficile à comprendre pour la plupart des gens », a-t-il déclaré.
Commentaires