Résumé :
Google a déclaré lundi avoir découvert un outil de piratage capable d'identifier et d'exploiter de manière autonome les vulnérabilités des logiciels sans assistance humaine, soulignant les risques posés par les agents d'intelligence artificielle (IA). Google Threat Intelligence Group (GTIG) a détaillé les résultats dans son rapport du troisième trimestre. L'outil se trouvait sur un serveur préliminaire exposé à Internet, indique le rapport. Les attaquants utilisent souvent ces serveurs pour stocker et préparer des outils d'attaque. Google a nommé cet outil « exploit_agent ».
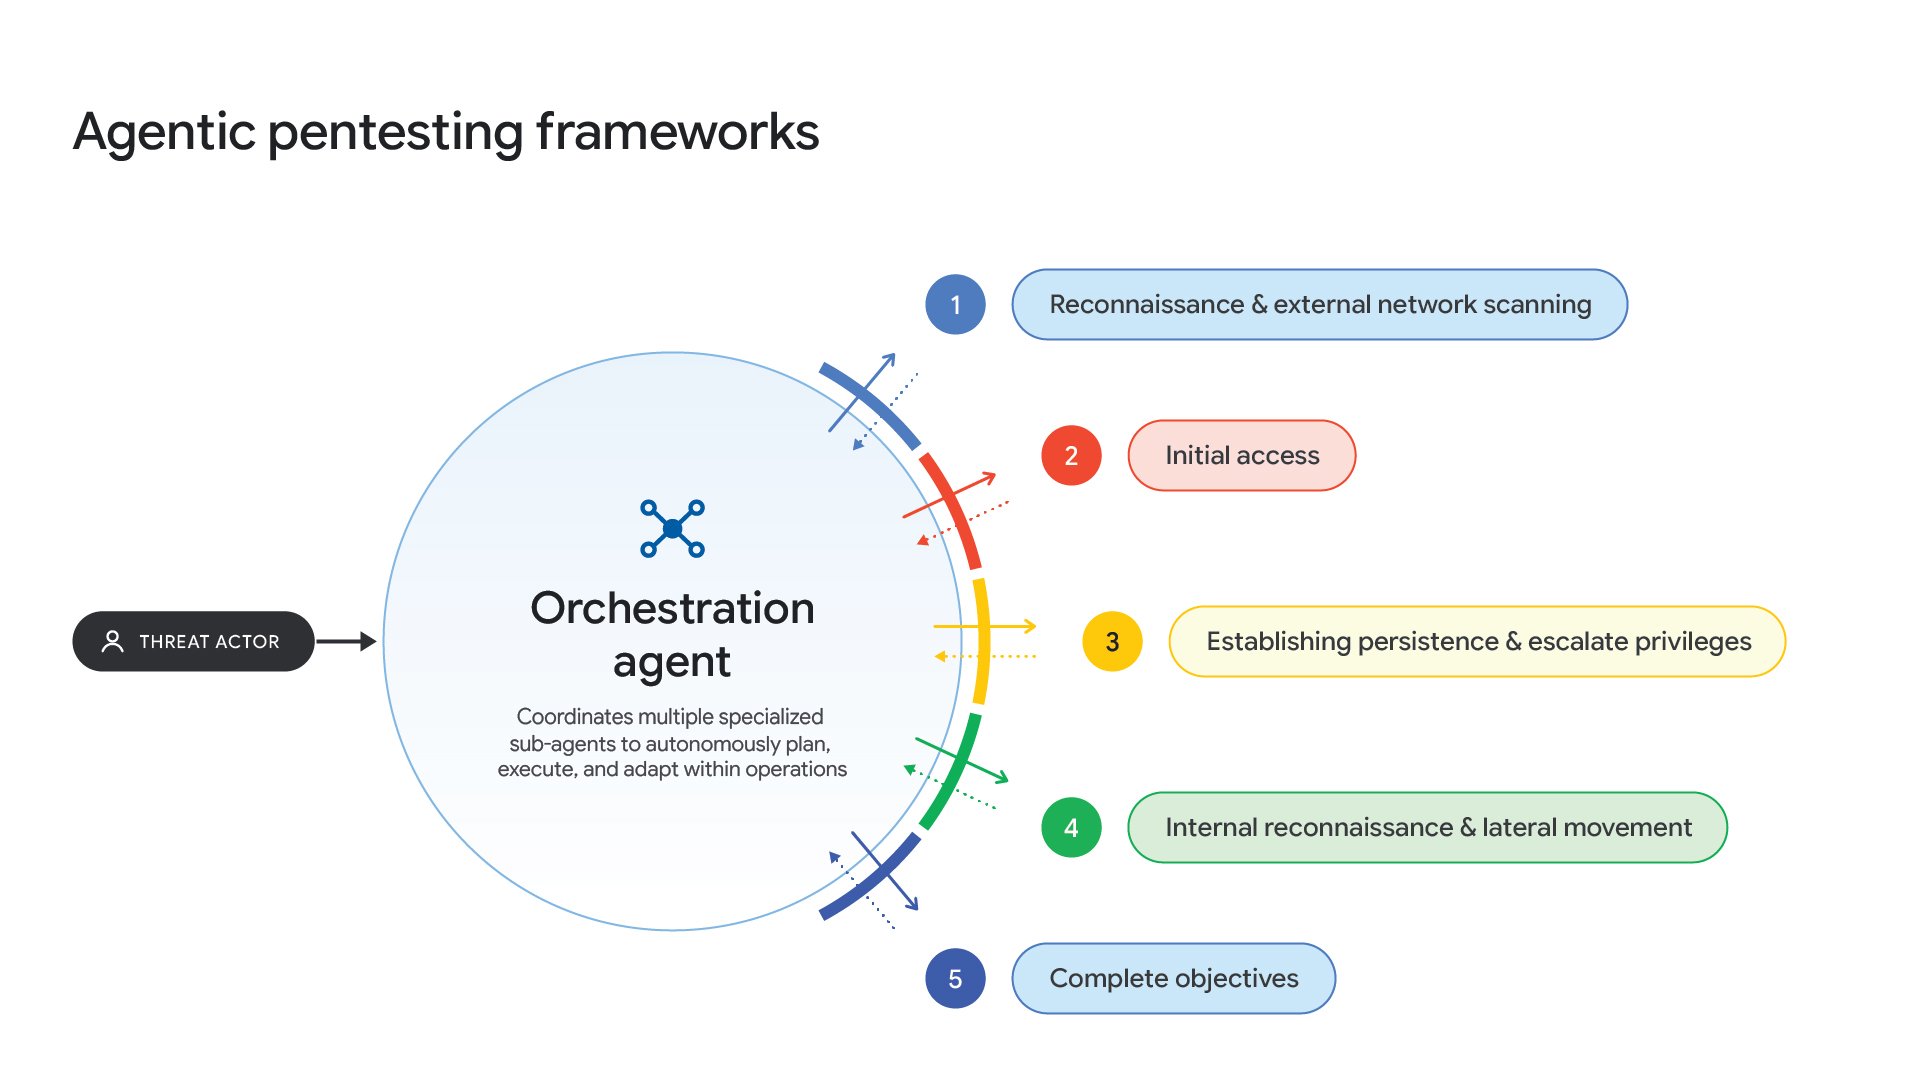
L'outil exploite plusieurs grands modèles linguistiques (LLM), la technologie d'intelligence artificielle derrière les chatbots, y compris les principaux modèles commerciaux ainsi que ce que Google appelle les modèles « natifs ».
L'outil surveille ensuite les logiciels Web populaires pour détecter les mises à jour de correctifs, mises à jour publiées par les développeurs de logiciels pour corriger les vulnérabilités.
Une fois qu'un nouveau correctif est publié, l'outil compare le code du programme avant et après le correctif pour déterminer où se situe la vulnérabilité. Cela revient à comparer deux versions d’un document pour voir ce que les éditeurs ont modifié, et ces modifications pourraient révéler le problème.
L'outil écrira alors automatiquement le code d'attaque pour exploiter la vulnérabilité et l'exécutera automatiquement.
Google a déclaré que c'était la première fois que l'entreprise voyait des attaquants mener une attaque de cette manière.
Le rapport indique : « Pour la première fois au cours du dernier trimestre, l'équipe de renseignement sur les menaces de Google a découvert que les auteurs de menaces exploitaient de vastes cadres de modèles de langage pour automatiser entièrement la découverte et l'exploitation des vulnérabilités sans implication humaine. »
Cette découverte confirme une fois de plus les craintes croissantes selon lesquelles les agents d'IA autonomes pourraient menacer les systèmes traditionnels.
Le gouverneur de la Réserve fédérale, Michael Barr, a déclaré lundi que des agents autonomes d'IA pourraient déclencher une panique bancaire en quelques minutes.
En septembre de cette année, Torsten Slok, économiste en chef d'Apollo Global Management, a averti que si les assistants IA transféraient automatiquement les fonds des ménages vers des comptes offrant des rendements plus élevés, les banques pourraient perdre un grand nombre de dépôts à faible coût.
Une image du rapport de Google montre que l'outil vérifie le mécanisme de contrôle d'accès de la version 2.19.25 du plugin WordPress Spectra (Ultimate Addons for Gutenberg).
Le contrôle d'accès fait référence au code qui détermine les opérations que différents utilisateurs peuvent effectuer. Le rapport n’indique pas si cette vérification de vulnérabilité a finalement conduit à une véritable attaque.
Le serveur de la version préliminaire stocke également d'autres scripts capables de cartographier la structure du réseau interne après qu'un attaquant a franchi les défenses du réseau, ce que Google appelle « reconnaissance interne ».
Ces scripts sont également capables de ce que l'on appelle le « cracking par force brute » en essayant à plusieurs reprises un grand nombre de mots de passe et en implantant des WebShells, ou des programmes de contrôle à distance cachés, sur des sites Web qui permettent aux attaquants de retrouver l'accès aux systèmes infectés ultérieurement.
Google a également découvert des données volées aux victimes sur le même serveur. Les documents pertinents montrent que l'opérateur de cet outil pourrait avoir lancé des attaques contre des sites Web des secteurs français des médias, du divertissement et de l'éducation.
Les clés API sont similaires aux mots de passe et permettent aux logiciels d'accéder aux services d'intelligence artificielle.
La traduction de Google de la note russe pertinente se lit comme suit : "Clé API LLM pour les exploits automatisés (projet pilote exploit_agent)" et "Veuillez saisir la clé vous-même - ici même, pas dans le chat. Les deux lignes sont obligatoires."
Ce résultat s'inscrit dans une tendance plus large décrite précédemment par Google.
Le nombre total de divulgations de vulnérabilités et d'exploitations a presque doublé entre janvier et août 2026.
Les exploits Zero Day, qui sont des attaques ciblant des vulnérabilités encore inconnues des développeurs de logiciels, se sont produits en moyenne, passant de 8 par mois en 2025 à 11 par mois en moyenne en 2026 et à 22 en août.
Google a également déclaré avoir découvert que des outils d'attaque d'IA open source nommés CAIRN et PentAGI avaient été utilisés dans de véritables activités d'intrusion sur le réseau.
Commentaires