Résumé :
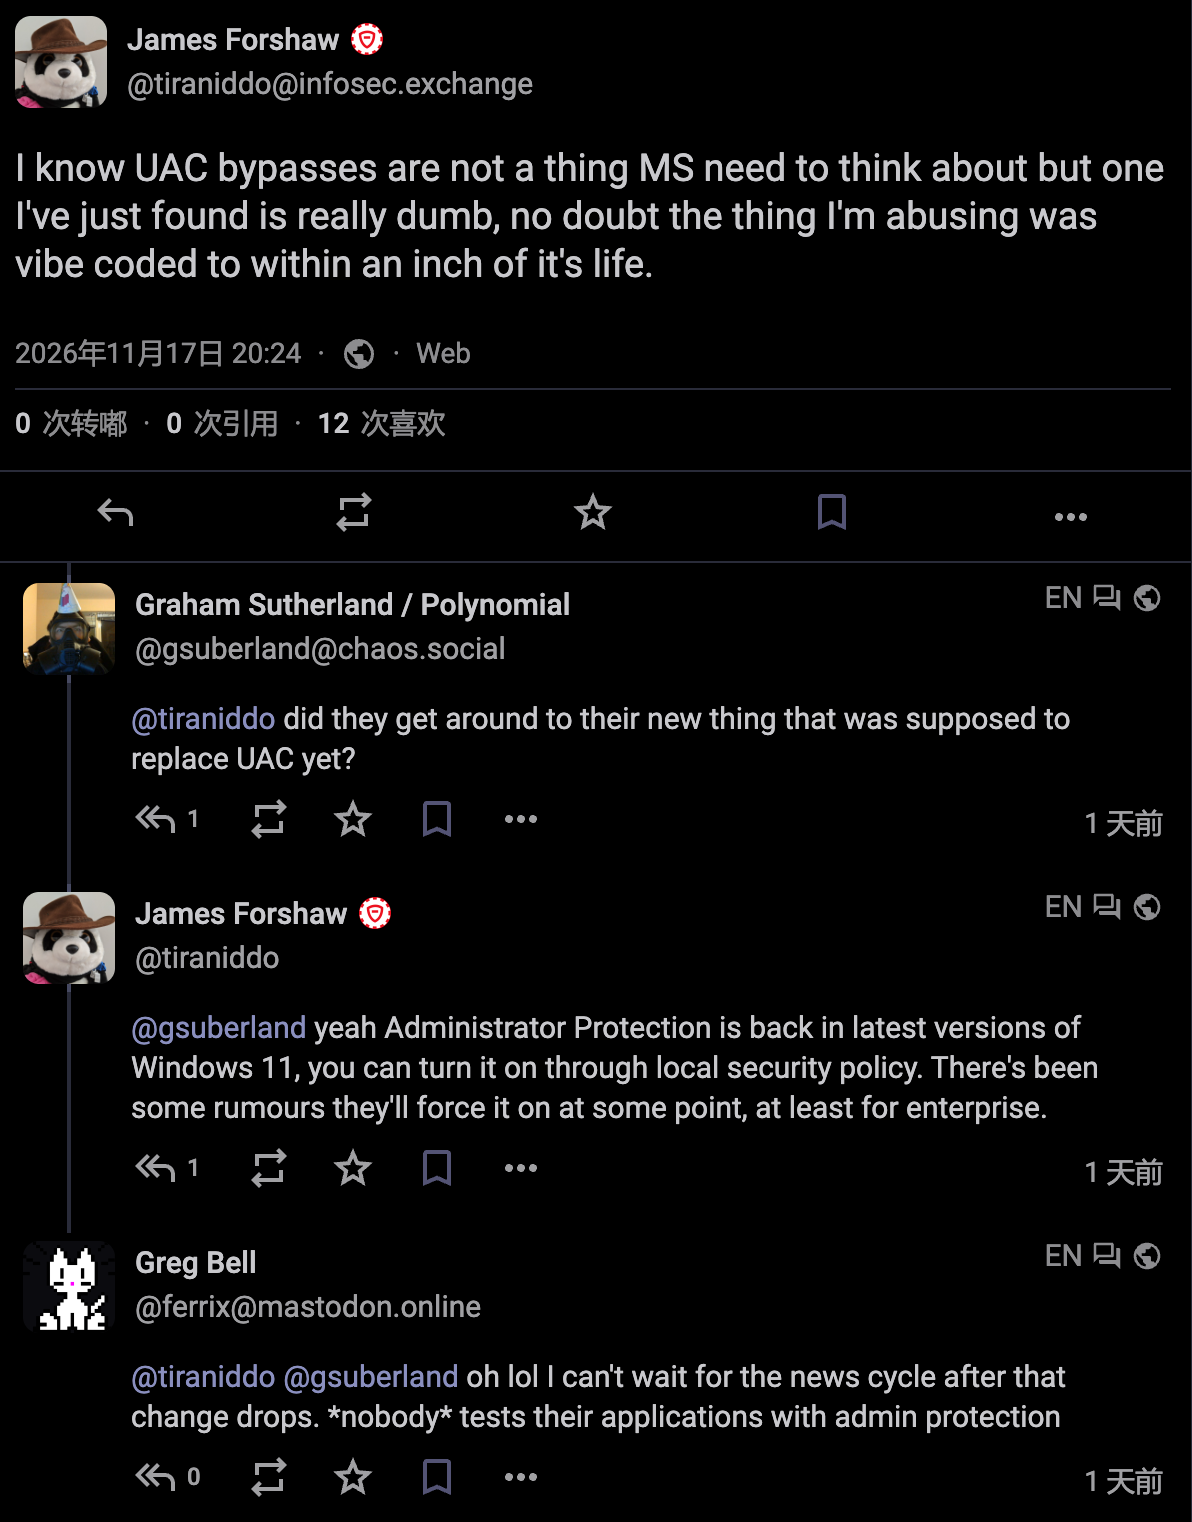
James Forshaw, chercheur en sécurité chez Google, s'est récemment plaint des failles de sécurité de Microsoft sur les réseaux sociaux. Forshaw a déclaré qu'il avait découvert une méthode ridiculement stupide de contournement du contrôle des comptes d'utilisateurs UAC. Forshaw a ironisé sur le fait que le composant exploité semblait être le produit du codage de l'IA. Cependant, Forshaw n'a pas annoncé les composants spécifiques concernés, les méthodes d'exploitation des vulnérabilités et les versions spécifiques concernées.
Le contrôle de compte d'utilisateur UAC est un mécanisme traditionnel permettant aux systèmes Windows de contrôler les droits d'administrateur. Une fois le compte administrateur connecté au système, les applications quotidiennes s'exécutent généralement à l'aide de jetons restreints. Lorsqu'il est nécessaire d'installer un logiciel, de modifier des fichiers système ou de modifier des paramètres importants, le système affichera une fenêtre de confirmation permettant à l'utilisateur de confirmer et d'accorder toutes les autorisations.
Le contournement de l'UAC permet aux programmes malveillants déjà exécutés dans le compte de l'administrateur local d'ignorer l'étape de confirmation contextuelle et d'obtenir directement le jeton d'administrateur complet. Les attaquants peuvent ensuite modifier les fichiers et registres système, désactiver les fonctionnalités de sécurité ou installer des composants malveillants qui nécessitent des privilèges élevés pour s'exécuter.
Microsoft définit le mécanisme UAC comme une fonctionnalité de défense en profondeur, plutôt que comme une frontière de sécurité qui doit isoler différentes autorisations. Selon les normes des services de sécurité de Microsoft, le contournement de l'UAC seul ne donne pas droit par défaut aux mises à jour de sécurité ou aux bug bounties.
Microsoft peut toujours modifier le composant utilisé de manière abusive dans les versions ultérieures, mais n'attribue généralement pas de numéro CVE ni n'émet d'avis de sécurité d'urgence. C'est pourquoi Forshaw a déclaré dans le message original que Microsoft n'avait pas besoin de prendre en compte les contournements de l'UAC.
La vulnérabilité concernée a été corrigée par Microsoft :
Bien qu'il n'y ait pas de numéro CVE ni de bulletin de sécurité, Microsoft corrigera quand même les vulnérabilités signalées par les chercheurs en sécurité. Actuellement, Microsoft a remplacé le mode d'approbation traditionnel de l'administrateur UAC par la protection de l'administrateur, qui peut résister à certaines méthodes de contournement de bas niveau.
Forshaw a découvert 9 méthodes de contournement lors de la phase d'aperçu de la protection de l'administrateur, et ces problèmes de contournement ont été corrigés dans la version officielle. Maintenant que la vulnérabilité a été corrigée, on estime que Forshaw publiera également un blog détaillant la cause de la vulnérabilité et le programme de preuve de concept.
Commentaires