Résumé :
Malgré des années d'avertissements de la part des sociétés de cybersécurité et des experts sur les risques posés par les mots de passe faibles, un grand nombre d'utilisateurs préfèrent toujours des identifiants de connexion simples et prévisibles. De nouvelles recherches montrent que la commodité et la mémorisation restent les considérations les plus importantes pour les utilisateurs lors de la définition de mots de passe, tandis que la sécurité passe souvent au second plan.
Un nouveau rapport publié par le fournisseur de services de gestion de mots de passe NordPass, NordLayer et des chercheurs en cybersécurité montre que l'équipe de recherche a analysé les données de mots de passe exposées lors de violations de données publiques et d'attaques de logiciels malveillants de septembre 2025 à septembre 2026, et a mené des statistiques et des comparaisons sur l'utilisation des mots de passe dans 44 pays et régions du monde.
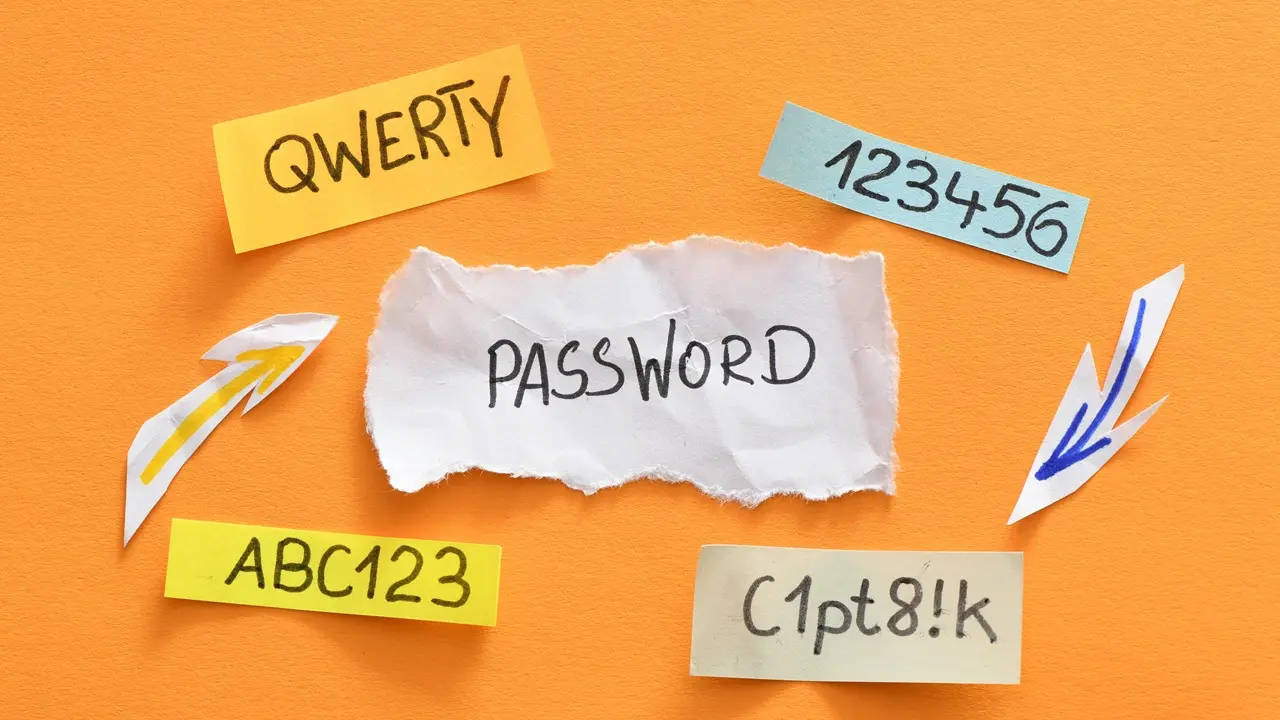
Le rapport révèle que les mots de passe les plus courants dans le monde en 2026 incluent toujours des combinaisons extrêmement faciles à déchiffrer telles que « 123456 », « admin » et « 12345678 ». Parmi eux, « 123456 » est arrivé en tête de liste au cours de sept des huit dernières années, tandis que les trois principaux mots de passe sont restés inchangés pendant longtemps. Cela signifie que même si le public est de plus en plus sensibilisé à la sécurité des réseaux, un grand nombre d'utilisateurs privilégient toujours la commodité de mémoriser les mots de passe plutôt que la sécurité des comptes.
L'étude a également révélé que les gens ont clairement tendance à être paresseux lors de la création de mots de passe, et ce phénomène s'étend à toutes les langues et à toutes les régions. De nombreux utilisateurs utilisent simplement la version native de « mot de passe » comme mot de passe, comme « motdepasse » en français et « contraseña » en espagnol. Dans le même temps, les pays utilisant l’alphabet latin sont plus susceptibles d’utiliser des mots de passe composés de mots, tandis que les régions utilisant d’autres systèmes d’écriture utilisent plus souvent des mots de passe purement numériques.
La culture pop a également une influence évidente sur le choix des mots de passe. Le rapport répertorie une série d'échantillons de mots de passe issus des jeux vidéo, de l'animation, de la musique et de la culture Internet, tels que des mots liés aux jeux et à l'animation tels que « minecraft » et « sasuke20 », ainsi que des noms de groupes de métal tels que « Slayer@666 » et « Pantera1234 ». En outre, les mèmes Internet et les plateformes de médias sociaux apparaissent également fréquemment dans les mots de passe, tels que « skibiditoilet » et « Tiktok2002 ».
Les stars du sport sont également devenues une source d'inspiration importante pour les utilisateurs qui souhaitent définir des mots de passe. Le rapport souligne qu'après que la star de la NBA LeBron James a réalisé un triple-double lors de trois matchs consécutifs en 2024 à l'âge de 39 ans et 319 jours, « Lebron0319 » contenant des numéros associés est entré dans la liste des 200 meilleurs mots de passe compilée par NordPass. En outre, les noms des joueurs de football Messi, Lampard et Lewandowski ont également été utilisés par un grand nombre d'utilisateurs pour la configuration des mots de passe.
Bien que ces mots de passe proviennent d'un large éventail de sources et se présentent sous de nombreuses formes, NordPass estime que presque tous peuvent être déchiffrés en quelques secondes. À cette fin, l’agence recommande aux utilisateurs de créer des mots de passe d’au moins 15 caractères et combinant des lettres majuscules et minuscules, des chiffres et des symboles spéciaux. Dans le même temps, les utilisateurs peuvent également utiliser une phrase secrète composée de plusieurs mots sans rapport pour améliorer la sécurité.
Le rapport recommande également de définir des mots de passe uniques pour chaque compte, d'activer l'authentification multifacteur, d'utiliser un gestionnaire de mots de passe pour enregistrer et générer des mots de passe complexes, et de vérifier régulièrement si les informations d'identification du compte ont été exposées lors d'une violation de données.
En outre, les chercheurs ont une fois de plus appelé à la promotion de méthodes d'authentification sans mot de passe telles que « Passkey ». Cette technologie permet aux utilisateurs de se connecter à des sites Web et à des applications via des moyens biométriques tels que les empreintes digitales et la reconnaissance faciale sans avoir à mémoriser des mots de passe complexes. Alors que des entreprises technologiques telles que Microsoft, Google et Facebook continuent de promouvoir la vulgarisation des technologies connexes, l'industrie estime généralement que les clés d'accès peuvent réduire efficacement le risque d'attaques de phishing et réduire la dépendance continue des utilisateurs à l'égard de mots de passe fragiles tels que « 12345678 » et « qwertyuiop ».
Commentaires