
Résumé :
Des chercheurs en sécurité ont récemment découvert que l'autorité indienne de certification numérique eMudhra/emSign avait divulgué les clés privées de huit certificats intermédiaires. Ces certificats intermédiaires sont utilisés pour émettre des certificats subordonnés. Par conséquent, les attaquants qui obtiennent les clés privées peuvent émettre des certificats pour n’importe quel site Web ou service afin d’effectuer un détournement de type « man-in-the-middle ».
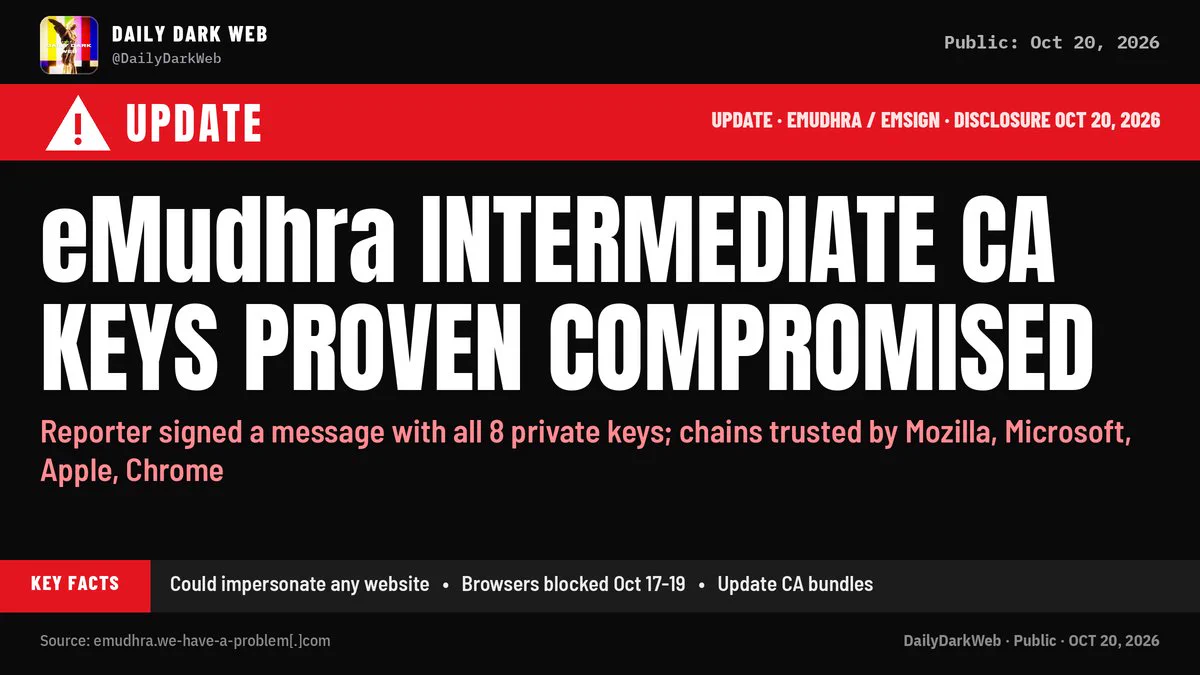
Ce qui est encore plus scandaleux, c'est que la clé privée du certificat ne comporte que quatre caractères. Normalement, le contenu de la clé privée est très long. Personne ne sait comment cette société indienne a pu être assez scandaleuse pour émettre un certificat avec seulement une clé privée à quatre chiffres, puis utiliser ce certificat intermédiaire pour signer des certificats pour d'autres sites Web et services.
Afin d'empêcher le détournement de l'homme du milieu, les navigateurs Firefox, Google, Apple et Microsoft publient actuellement de toute urgence des mises à jour ou mettent à jour la liste de blocage des certificats pour révoquer tous les certificats problématiques d'eMudhra. Autrement dit, tout certificat subordonné signé par le certificat problématique n'est actuellement pas approuvé par les navigateurs traditionnels, et les utilisateurs verront une invite d'interception lors de l'accès.
Le problème est que certains logiciels ne fournissent pas de mécanisme de révocation de certificat, ces certificats ne peuvent donc être bloqués qu'en publiant de nouvelles versions. Actuellement, des mises à jour logicielles ont été publiées, notamment Go, NSS, Python certifi, Rust, Electron, etc. Il est recommandé aux utilisateurs de ces logiciels de mettre immédiatement à niveau vers la dernière version.
Sur la base des informations actuellement connues, les clés privées de ces certificats problématiques ne sont pas divulguées, mais des générateurs de clés privées défectueux sont utilisés dès leur émission. L'analyse publiée par la Fondation Mozilla montre que les nombres entiers correspondant aux huit clés privées à courbe elliptique P-384 concernées sont tous inférieurs à 256 et que les valeurs réelles sont 4, 56, 66, 115, 155, 156, 230 et 237.
Alors qu'une clé privée P-384 normale devrait contenir environ 384 bits aléatoires, ces clés ne contiennent que quelques bits d'informations valides, de sorte que la vraie clé peut être rapidement trouvée grâce à des méthodes exhaustives. Bien entendu, même si les chercheurs en sécurité ne publient pas la clé privée maintenant, d’autres peuvent toujours la trouver grâce à des méthodes exhaustives, de sorte que ces certificats ne sont plus sécurisés.
En fonction des problèmes de certificat, il est recommandé aux utilisateurs de mettre à jour leur navigateur en temps opportun et de ne pas utiliser les anciennes versions pendant une longue période. Certaines anciennes versions peuvent ne pas être en mesure de mettre à jour la liste de révocation et donc de bloquer les anciens certificats, ce qui peut entraîner de sérieux problèmes de sécurité pour l'accès quotidien.
Commentaires