
Résumé :
Selon le média technologique Tom's Hardware, des chercheurs en sécurité ont découvert qu'une clé USB à empreinte digitale Lenovo ThinkPlus FU100 prétendait utiliser la technologie de cryptage AES-256, mais que la carte SD stockant les données à l'intérieur n'était pas réellement cryptée. Quelqu'un qui obtient l'appareil peut potentiellement contourner la reconnaissance d'empreintes digitales et lire les données simplement en retirant le boîtier.
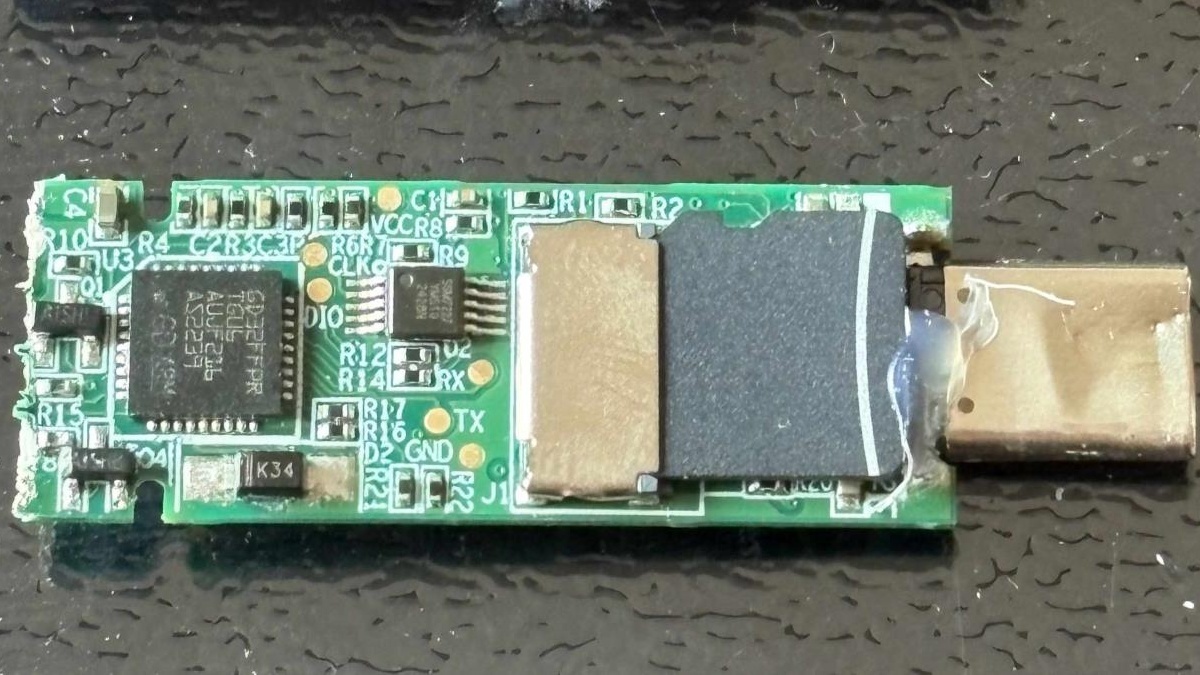
Le chercheur en sécurité Xusheng Li a démonté le FU100 l'année dernière et a présenté les résultats lors d'une conférence en mars de cette année. Il a découvert que la fonction de reconnaissance d'empreintes digitales de cette clé USB n'était utilisée que pour contrôler la connexion USB et que les données sur la carte mémoire étaient enregistrées en texte clair.
Li décrit le FU100 comme « une carte SD dans un étui sophistiqué ». Il estime que cette affaire montre que la « sécurité matérielle » revendiquée par certains produits n'est peut-être qu'un simple marketing.
Lenovo a ensuite lancé des solutions de réparation pour les clés USB FU100, FU200, TU800 et les disques SSD mobiles TSD303. Les utilisateurs doivent appeler la hotline du service chinois et choisir de renvoyer l'appareil pour remplacement ou d'attendre la mise à niveau du micrologiciel sur site. Lenovo recommande aux utilisateurs de sauvegarder leurs données à l'avance et recommande fortement d'effacer l'appareil avant de le renvoyer.
Lenovo évalue la gravité de l'avis de sécurité concerné comme étant
élevée
. Parmi les trois vulnérabilités impliquées dans l'annonce, l'une est liée au logiciel de configuration et peut permettre aux utilisateurs locaux connectés de contourner l'authentification de l'appareil et de saisir des empreintes digitales non autorisées.Li a également découvert une autre vulnérabilité sur le disque SSD mobile TSD303 de Lenovo. Contrairement au FU100, les données du TSD303 sont cryptées, mais le disque dur a été préalablement connecté via USB et a envoyé le mot de passe correct en texte clair au logiciel pour comparaison, et le mot de passe peut être intercepté.
Le premier correctif a été déployé environ trois mois après que la vulnérabilité a été signalée, mais les chercheurs ont découvert que la solution utilisait une clé de chiffrement qui pouvait être dérivée d'une valeur de type horodatage et ne parvenait toujours pas à protéger efficacement les données en cas de vol de l'appareil. Un correctif de suivi, déployé à la fin de l'année dernière, permet au lecteur de vérifier lui-même les mots de passe saisis par l'utilisateur afin que le mot de passe correct ne quitte jamais l'appareil.
Le rapport indique que le même kit de développement logiciel est également utilisé par neuf autres appareils de plusieurs fabricants, et que la plupart de ces produits peuvent également divulguer des mots de passe à des attaquants disposant des capacités techniques correspondantes. Les chercheurs ont également découvert que deux autres appareils enregistraient des données non cryptées sur des cartes microSD. Dans les diapositives présentées par Li, les noms des fabricants concernés ont été masqués.
Dans une récente étude de suivi utilisant l'intelligence artificielle, Li a utilisé l'outil de programmation Codex d'OpenAI, en conjonction avec un outil d'ingénierie inverse développé par son employeur, pour tester des produits de stockage et des logiciels de protection d'autres fabricants.
Les rapports indiquent que le Codex s'est ouvert dans environ
7 minutes
Nous avons pénétré par effraction dans un outil Netac et avons découvert qu'une clé fixe était intégrée au programme et que le mot de passe de l'utilisateur était également écrit dans le journal de diagnostic. Au moment du discours de Li en mars de cette année, Netac n'avait pas encore publié de correctif. Le rapport n'indique pas si le produit a maintenant été réparé.L'étude a également porté sur deux produits de protection contre la copie de fichiers. De tels produits permettent au destinataire de visualiser les fichiers mais tentent de l'empêcher d'en copier le contenu. Codex dans environ
26 minutes
Reconstruit le mot de passe généré par le programme KakaSoft USB Copy Protection et décrypté un fichier de test sans le mot de passe de l'utilisateur. Le mécanisme de protection Copy Secure de Nexcopy prend environ10 minutes
a été violé à l’intérieur.De plus, Li a découvert deux comptes cachés avec des mots de passe relativement simples dans le produit YutianDun de SecZure. Selon le rapport, ces comptes sont qualifiés de « portes dérobées » par Li, mais cela ne peut pas être utilisé pour déterminer que le fabricant a des intentions malveillantes.
Li a déclaré qu'il n'avait pas informé à l'avance KakaSoft, Nexcopy ou SecZure des conclusions pertinentes. Il estime que les clés USB tombées entre les mains d'attaquants sont difficiles à rappeler ou à mettre à jour.
Il a également cité une clé USB open source comme cas positif. Bien que l'appareil utilise également une carte microSD, il implémente correctement le cryptage et génère la clé à partir du mot de passe de l'utilisateur. L'attaquant lit seul la carte mémoire et ne peut pas obtenir directement les données qu'elle contient.
Commentaires