Résumé :
Maersk, le géant mondial du transport maritime et de la logistique, a récemment révélé un incident de cybersécurité. La société a déclaré qu'un acteur menaçant s'était introduit dans les systèmes d'une filiale précédemment acquise et avait volé certaines données. Actuellement, l’enquête pertinente est toujours en cours et un groupe de ransomware appelé WhiteArmor a publiquement revendiqué la responsabilité de l’attaque et a exigé une rançon Bitcoin de 5 millions de dollars à Maersk.
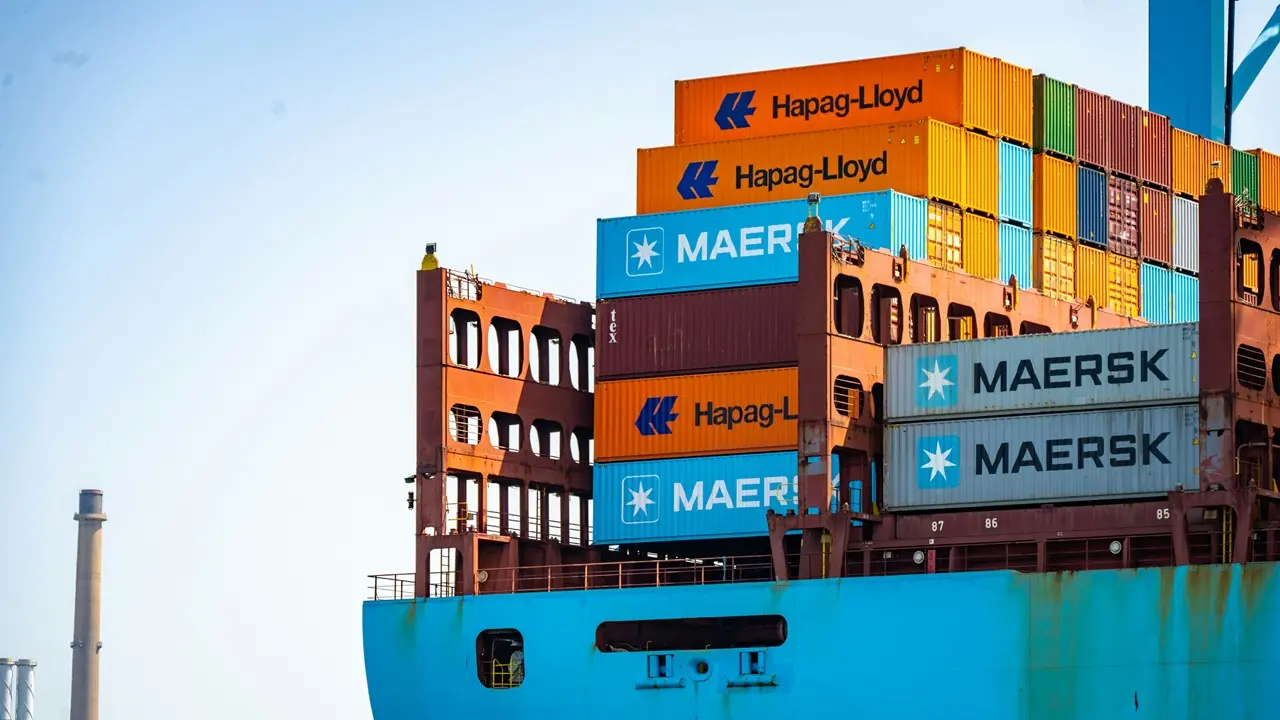
Maersk a déclaré qu'après que l'équipe de sécurité du réseau de l'entreprise a découvert l'anomalie, elle a lancé une enquête dès que possible. Selon les informations actuelles, l'incident impliquait un système local indépendant et l'entreprise n'a trouvé aucune preuve d'une fuite de données sensibles. Maersk a souligné que l'incident n'a pas affecté ses principaux systèmes commerciaux et qu'aucun système accessible par les clients et les partenaires via l'API, l'EDI et d'autres interfaces n'a été affecté.
La société a en outre déclaré que l'incident ne devrait pas avoir d'impact sur l'activité du client, et que les clients peuvent toujours utiliser la plateforme Maersk pour la réservation de fret, la gestion du transport et d'autres opérations comme d'habitude. Actuellement, divers services de logistique et d'expédition maintiennent leurs opérations normales.
Cependant, Maersk n'a pas divulgué plus de détails techniques, notamment la situation spécifique du système affecté, l'heure à laquelle l'attaque a eu lieu, la méthode d'intrusion et les types de données pouvant être impliqués.
Bien que Maersk reste prudent quant aux détails de l'incident, les médias de cybersécurité ont cité des renseignements pertinents selon lesquels l'organisation de ransomware WhiteArmor a publié une déclaration sur l'attaque sur son site Web de fuite de données et a publiquement exigé que Maersk paie une rançon de 5 millions de dollars.
L'organisation a directement mentionné l'activité LF Logistics de Maersk dans le message, affirmant que cette société de logistique contractuelle originale fournit des services de traitement des commandes et de chaîne d'approvisionnement pour de nombreuses grandes marques grand public à travers le monde. L'attaquant a déclaré que 5 millions de dollars n'équivalaient qu'à quelques heures de profit pour Maersk et a demandé à l'entreprise de la contacter dans les 30 jours et de payer la rançon, sinon elle s'exposerait au risque de divulgation de données.
Les informations publiques montrent que LF Logistics a son siège à Hong Kong, en Chine et est une société de logistique contractuelle et de gestion de la chaîne d'approvisionnement. En 2022, Maersk finalisera l'acquisition de l'entreprise pour 3,6 milliards de dollars et l'intégrera dans son propre territoire logistique.
WhiteArmor affirme avoir volé environ 100 Go de données sur la plateforme OCF liée à LF Logistics et détenir une grande quantité d'informations sensibles. Selon le contenu publié par l'organisation, les données divulguées incluraient environ 30 000 enregistrements de chauffeurs, des informations de mot de passe stockées en texte clair, 33 comptes d'administrateur SUPER_ADMIN avec les privilèges les plus élevés, des reçus de livraison signés et un grand nombre d'enregistrements de données concernant l'inventaire, les bons de commande et les avis d'expédition anticipés.
En outre, l'attaquant a également affirmé avoir obtenu plus de 27 000 journaux d'appareils mobiles, contenant des informations telles que des numéros de téléphone, des adresses e-mail et des codes d'identification IMEI des appareils. Certaines agences de sécurité tierces ont cité des données pertinentes et souligné qu'elles pouvaient également impliquer des registres d'entrepôt, des comptes d'employés, des documents logistiques, etc., mais ces affirmations n'ont pas été vérifiées de manière indépendante.
Maersk n'a pas encore confirmé les accusations ci-dessus. La société a déclaré que l'enquête était toujours en cours et que d'autres mises à jour seraient fournies aux clients et partenaires à l'avenir en fonction de la situation.
Maersk a également souligné que l'entreprise dispose de mécanismes stricts de gestion de la sécurité du réseau et de réponse aux incidents, visant à détecter et prévenir autant que possible les incidents de sécurité et à minimiser l'impact sur les activités des clients. Il reste à déterminer si cet incident sera encore étendu et si l'authenticité des données revendiquées par les attaquants sera révélée lors d'enquêtes ultérieures.
Commentaires