
Résumé :
Les panneaux d'affichage numériques ont récemment été piratés les uns après les autres dans de nombreux pays. Les grands écrans électroniques initialement utilisés pour diffuser des publicités commerciales et des informations publiques sont soudainement devenus des contenus indécents, et des images associées sont apparues dans des lieux publics en Égypte, en Malaisie, au Brésil et dans d'autres pays. Le groupe de hackers a revendiqué la responsabilité et affirmé que le processus d'attaque était si simple que "toute personne possédant des capacités de base peut le faire".
Le cas le plus médiatisé de cet incident s'est produit dans la province de Gizeh, en Égypte. Un grand panneau d'affichage numérique situé sur « l'Axe du 26 juillet », une artère de circulation importante reliant le Caire et la ville occidentale, a soudainement diffusé une vidéo indécente, obligeant un grand nombre de conducteurs à s'arrêter pour la filmer et la télécharger sur les réseaux sociaux. La vidéo montrait également un message de signature laissé par l'attaquant et le nom d'une chaîne Telegram, et l'incident s'est rapidement propagé sur Internet.
Le ministère égyptien de l'Intérieur a confirmé plus tard que l'incident était une cyberattaque. L'enquête a révélé que le panneau d'affichage en question était exploité par une société de publicité locale, qui utilisait les services d'une plateforme internationale de distribution de contenus publicitaires. Après le piratage du site Web de la plateforme internationale, du contenu non autorisé est apparu simultanément dans les systèmes d'affichage publicitaire de plusieurs pays. À l'heure actuelle, le gouvernement local a engagé des procédures juridiques pour enquêter.
Arabia United Advertising Company, qui exploite le panneau d'affichage, a déclaré qu'après avoir découvert l'accès anormal, la société a immédiatement fermé l'écran concerné et travaille avec les services concernés pour retracer la source et les détails techniques de l'attaque. L'entreprise a souligné qu'il s'agissait d'une intrusion extérieure non autorisée.
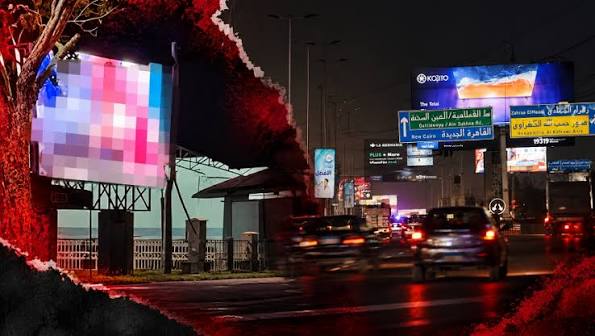
Une situation similaire a également été confirmée dans la ville de Kluang, Johor, en Malaisie. Le conseil municipal local a déclaré que plusieurs écrans LED publics avaient été piratés et diffusaient du contenu inapproprié. Pour des raisons de sécurité, les écrans d'affichage concernés ont été éteints. Le gouvernement et les fournisseurs enquêtent conjointement sur la cause de l'incident et évaluent les mesures de protection de sécurité.
Des cas similaires ont également été signalés dans la ville de Campomayor, dans l'État brésilien de Piauí. Un écran publicitaire LED local situé à proximité d’une route principale a été contrôlé par des pirates informatiques et diffusait des vidéos indécentes. La société d'exploitation a coupé d'urgence l'alimentation électrique des équipements, s'est excusée auprès du public et a signalé l'incident à la police.
En plus des pays mentionnés ci-dessus, des informations circulent sur Internet selon lesquelles des écrans publicitaires dans davantage de pays ont fait l'objet d'attaques similaires, mais la situation n'a pas été largement confirmée officiellement. Cependant, de multiples enquêtes ont montré que cet incident présentait des caractéristiques évidentes de coordination transnationale.
Un groupe de hackers appelé « Leakers$ » a ensuite revendiqué publiquement la responsabilité. Le groupe a déclaré qu'il n'avait pas directement compromis chaque panneau d'affichage, mais qu'il avait plutôt exploité un ensemble de vulnérabilités logicielles utilisées pour gérer à distance le contenu des écrans LED. À l’aide d’outils d’analyse automatisés, ils auraient découvert des milliers de systèmes vulnérables exposés sur Internet en deux heures environ.
Selon les attaquants, un grand nombre d'interfaces de gestion d'appareils sont directement exposées à Internet et ne disposent pas des mesures de contrôle d'accès et de protection de sécurité les plus élémentaires. Une fois ces systèmes détectés, les attaquants peuvent s'emparer à distance du contenu diffusé par les publicités et afficher des images arbitraires.
Le groupe de hackers a affirmé que leur objectif n'était pas d'extorquer, de faire chanter ou d'obtenir des avantages financiers, mais de révéler de graves problèmes de sécurité des réseaux dans le secteur mondial de la publicité numérique. Ils ont déclaré que l’incident exploitait une véritable vulnérabilité logicielle plutôt qu’une cyberattaque sophistiquée d’un État-nation.
Après l'incident, les experts en sécurité des réseaux ont une fois de plus averti que de plus en plus de systèmes d'infrastructures publiques se connectent à Internet et s'appuient sur des plates-formes de gestion à distance, mais de nombreuses agences d'exploitation n'investissent clairement pas suffisamment dans la sécurité. Les panneaux d'affichage numériques, les systèmes d'affichage d'informations et autres équipements publics connectés à Internet sont susceptibles de devenir la cible des pirates informatiques s'ils ne disposent pas de mises à jour en temps opportun et d'une protection de sécurité.
L'intrusion d'un panneau d'affichage multinational a également révélé une fois de plus les risques de sécurité auxquels sont confrontés les appareils IoT et l'infrastructure numérique. Alors que la numérisation des villes mondiales continue de s'accentuer, la manière de garantir la gestion sûre des appareils en réseau à grande échelle devient une question importante à laquelle les ministères, les opérateurs publicitaires et les fournisseurs de technologies doivent faire face.
Commentaires