
Résumé :
Des rapports complets des médias coréens tels que l'agence de presse Yonhap, Hankyoreh et Korea Economy du 6 indiquent que de nombreuses banques en Corée du Sud ont récemment été attaquées les unes après les autres par des pirates informatiques et que des informations personnelles ont été divulguées. L’intelligence artificielle (IA) est soupçonnée d’être impliquée.
Selon l'agence de presse Yonhap et le secteur financier coréen, de nombreuses banques en Corée du Sud ont récemment été attaquées par des pirates informatiques. Environ 25 000 informations client de la banque Shinhan ont été divulguées, 119 informations client de la banque KB Kookmin ont été divulguées, 89 informations client de la banque Hana ont été divulguées et les informations de 11 employés externalisés de la banque BNK Busan ont été divulguées. Des attaques soupçonnées d’utiliser l’IA ont également eu lieu dans des caisses d’épargne, des sociétés de prêt et des institutions financières mutuelles.
Dans cette attaque, il y avait des signes d'abus de l'outil de sécurité réseau open source ARTEX. Selon l'agence de presse Yonhap, ARTEX peut appeler divers modèles d'IA tels que Claude d'Anthropic et GPT d'OpenAI. Il était initialement utilisé pour aider les organisations à découvrir les vulnérabilités du réseau, mais les pirates sont soupçonnés d'en abuser lors d'attaques. Afin d'éviter le suivi, l'attaquant a utilisé plus de 20 adresses IP dans plus de 10 pays, dont les États-Unis, le Japon et l'Allemagne. L'identité du suspect n'a pas encore été déterminée.
Le président sud-coréen Lee Jae-myung a appelé à une enquête approfondie et à la formulation de contre-mesures. Le 6, il a en outre exhorté à ce que les systèmes de sécurité des secteurs privés et les systèmes centraux nationaux soient inspectés dès que possible et que les mesures de cryptage de sécurité nécessaires soient prises immédiatement.
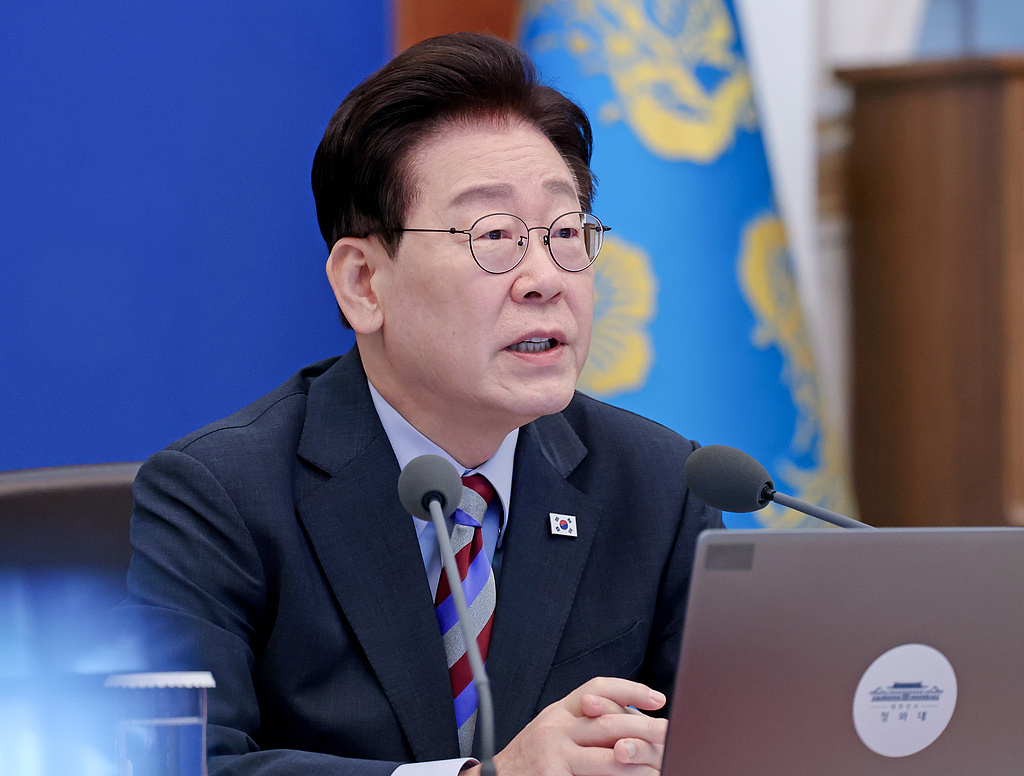
Lee Jae-myung a déclaré lors de la réunion du Conseil d'État du 6 qu'il était difficile de faire face à l'évolution des cybermenaces en s'appuyant uniquement sur les mesures correctives après l'accident. Il est nécessaire de disposer de capacités de détection préventive et de capacités de sécurité pour bloquer les attaques de manière proactive. Il a souligné que "la rapidité est essentielle" et a appelé à accélérer le développement et la promotion de la technologie de l'IA dédiée à la sécurité des réseaux, déclarant : "Il est temps de réformer en profondeur le modèle de sécurité sociale pour s'adapter à l'ère de l'IA".
Selon un reportage de l'agence de presse Yonhap du 6, la police nationale sud-coréenne a officiellement lancé le même jour une enquête sur les cyberattaques subies par sept institutions financières, accusant les pirates informatiques d'avoir violé la « loi sur les réseaux d'information et de communication ». Une équipe d'enquête sur le cyberterrorisme composée de 28 membres est chargée de l'enquête.
Les médias coréens ont déclaré que les banques promeuvent des mesures de sécurité. La Shinhan Bank prévoit de mener des inspections de sécurité régulières sur un total de 317 points sur son site Web, ses applications mobiles et ses systèmes internes le mois prochain ; Kookmin Bank prévoit d'introduire de nouveaux systèmes de détection d'intrusion, de blocage et de pare-feu Web au cours de l'année. Les deux banques ont déclaré que les mesures en question étaient planifiées à l'avance et n'avaient rien à voir avec l'incident.
Les trois principales agences de notation de crédit de Corée du Sud ont également commencé à évaluer l'impact de cet incident. Outre les amendes et les sanctions de suspension d'activité auxquelles les banques peuvent être confrontées, ils examineront également si les dommages causés à la réputation de la banque et la perte de clients affecteront sa cote de crédit.
Commentaires