
Résumé :
Microsoft a récemment répondu aux problèmes de sécurité de Windows. Face à la correction ponctuelle de plus de 1 100 failles de sécurité de Windows en octobre 2026, l’entreprise a souligné que cela ne signifiait pas que la sécurité de Windows 11 était en déclin. Au lieu de cela, cela montre que Microsoft utilise la technologie de l'intelligence artificielle pour examiner le code logiciel à plus grande échelle et plus en profondeur afin de découvrir et de résoudre des problèmes de sécurité qui auraient pu être ignorés dans le passé.
Cependant, Microsoft a également émis un avertissement qui mérite vigilance : avec le développement de la technologie de l'intelligence artificielle, les attaquants n'auront peut-être désormais besoin que de quelques heures pour analyser les correctifs de sécurité publiés par Microsoft, déduire à l'envers le principe de la vulnérabilité et développer les outils d'attaque correspondants.
Selon le Guide de mise à jour de sécurité d'octobre 2026 de Microsoft, un total de 1 413 CVE (Common Vulnerabilities and Exposure Numbers) ont été corrigés par les produits Microsoft ce mois-là, dont 1 102 ont été corrigés par le système Windows lui-même. Ce nombre dépasse de loin les mois réguliers précédents et poursuit la tendance à une forte augmentation du nombre de divulgations de vulnérabilités de sécurité au cours du second semestre 2026.
L'augmentation du nombre de correctifs de vulnérabilités Windows est particulièrement visible. Le nombre de vulnérabilités corrigées par Windows chaque mois en 2026 augmentera considérablement par rapport à 2025.
Parmi eux, 413 articles ont été réparés en juillet 2026, 233 articles ont été réparés en août, 726 articles ont été réparés en septembre et ce chiffre a grimpé à 1 123 articles en octobre. À titre de comparaison, Windows n'a corrigé que 134 vulnérabilités en octobre 2025.
Microsoft estime que ce changement ne peut pas simplement être compris comme un risque de moins en moins sûr pour Windows. Dans le passé, certaines vulnérabilités de sécurité pouvaient être cachées depuis longtemps dans d’énormes bases de code et n’entraient dans le processus de réparation que jusqu’à ce que des chercheurs externes les découvrent et les signalent, ou que des attaquants commencent à les exploiter. Maintenant que Microsoft a commencé à utiliser des systèmes d’intelligence artificielle pour analyser davantage de code et rechercher de manière proactive d’éventuelles failles de sécurité, le nombre de vulnérabilités découvertes et divulguées a naturellement augmenté.
Nuno Costa, responsable du département de service et de livraison Windows de Microsoft, a déclaré que le nombre de vulnérabilités à lui seul ne reflète pas pleinement le niveau de sécurité du système d'exploitation. Plus important encore, les entreprises peuvent détecter les vulnérabilités, résoudre les problèmes et déployer des mesures de protection de sécurité sur les appareils des utilisateurs en temps opportun.
Microsoft a également souligné que la divulgation publique d'informations sur les vulnérabilités ne constitue pas une simple augmentation des risques de sécurité, mais permet aux chercheurs en sécurité et aux responsables informatiques des entreprises de comprendre plus précisément l'étendue de l'impact, la gravité et les méthodes de réparation de la vulnérabilité, afin de prendre des mesures de protection ciblées.
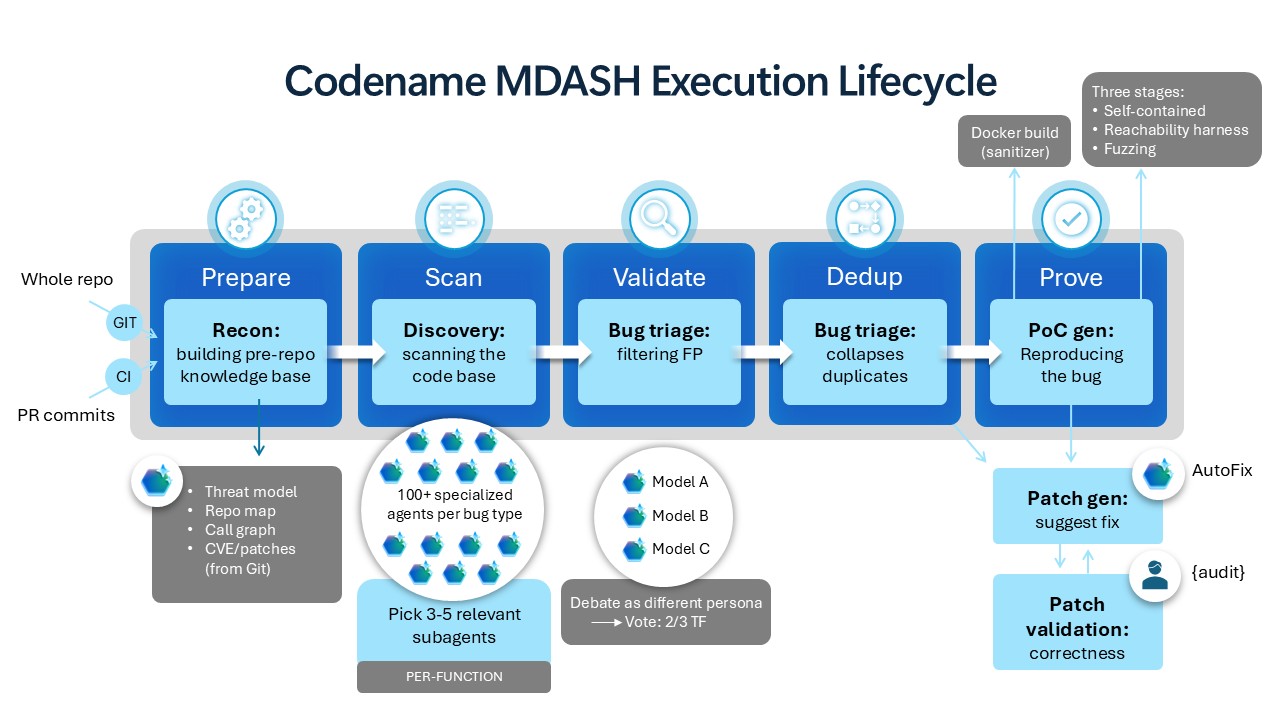
Afin d'améliorer l'efficacité de la découverte des vulnérabilités, Microsoft utilise à grande échelle un système d'analyse de sécurité à intelligence artificielle appelé MDASH. Le système combine le modèle de sécurité propre à Microsoft, ainsi que la technologie de partenaires, notamment Anthropic Mythos, et utilise un agent d'IA spécialement conçu pour rechercher et vérifier les vulnérabilités potentielles.
L'intelligence artificielle peut non seulement aider à identifier les anomalies dans le code, mais également aider les ingénieurs à déterminer quelles versions de Windows sont affectées, quelles conséquences la vulnérabilité peut avoir et quelles mesures de réparation doivent être prises. Cependant, Microsoft a souligné que l'intelligence artificielle n'a pas remplacé les ingénieurs en sécurité et que les ingénieurs humains sont toujours responsables du jugement final sur les vulnérabilités et des décisions de réparation.
Cependant, l’application de l’intelligence artificielle dans le domaine de la sécurité est une arme à double tranchant. Microsoft a souligné que l'IA peut non seulement aider les défenseurs à découvrir les vulnérabilités plus rapidement, mais également aider les attaquants à trouver des failles de sécurité non corrigées et même à analyser les correctifs publiés pour déduire les problèmes existants dans le code d'origine.
Dans le passé, les attaquants devaient souvent consacrer un temps considérable à étudier le code logiciel pour comprendre le fonctionnement d'une vulnérabilité. Mais maintenant, après que Microsoft a rendu public le correctif, les attaquants peuvent utiliser l'IA pour comparer rapidement les modifications de code avant et après le correctif, localiser les parties modifiées, puis déduire les conditions de déclenchement de la vulnérabilité.
Cela signifie qu'après la publication d'un correctif de sécurité, les appareils des utilisateurs ne seront pas automatiquement sécurisés immédiatement. Tant que les utilisateurs n'ont pas installé les mises à jour, ils peuvent se trouver dans une étape risquée appelée « Patch Gap ».
Microsoft a spécifiquement averti que le processus permettant aux attaquants d'utiliser l'IA pour analyser les correctifs et développer des exploits pourrait désormais être réduit à quelques heures au lieu de quelques jours, voire semaines, dans le passé.
Jeremy Chapman, directeur du travail de Microsoft 365 avec les clients Windows, a précédemment averti que les entreprises ne devraient plus retarder les mises à jour de sécurité mensuelles de trois jours ou plus comme par le passé. Il estime que si des mises à jour de sécurité critiques sont déployées des semaines après leur publication, il reste suffisamment de temps aux attaquants qui peuvent utiliser l'IA pour analyser rapidement les vulnérabilités.
Les données de diagnostic des appareils d'entreprise publiées par Microsoft montrent également que la vitesse de déploiement des mises à jour de sécurité n'est toujours pas idéale. Dans l’échantillon collecté en août 2026, deux semaines après la publication de la mise à jour de sécurité, la mise à jour était installée sur moins de la moitié des appareils d’entreprise ; quatre semaines après la sortie, environ un quart des appareils n'avaient toujours pas la mise à jour correspondante installée.
Cela signifie que même si Microsoft a corrigé les vulnérabilités, un grand nombre d'appareils d'entreprise peuvent encore être exposés à des risques de sécurité connus pendant une période de temps considérable.
Microsoft espère donc que les entreprises modifieront leurs stratégies traditionnelles de gestion des mises à jour et ne considéreront plus les mises à jour de sécurité comme des tâches de maintenance de routine pouvant être déployées lentement selon un cycle fixe. Au lieu de cela, ils devraient intégrer le temps de déploiement réel après la réparation des vulnérabilités dans le système global de gestion de la sécurité.
Il convient de noter que la mise à jour de sécurité d'octobre 2026 contient également une vulnérabilité de contournement de la fonctionnalité de sécurité de Windows Shell qui s'est avérée exploitée, numérotée CVE-2026-96951. De plus, une vulnérabilité de contournement des fonctionnalités de sécurité du .NET Framework a été divulguée publiquement.
Microsoft estime qu'à l'avenir, la gestion de la sécurité s'appuiera de plus en plus sur la priorité des risques, plutôt que de simplement déterminer l'ordre des mises à jour en fonction du nombre de vulnérabilités. Les entreprises doivent donner la priorité à la protection des appareils qui se connectent directement à Internet, à l’infrastructure d’authentification et aux systèmes contenant des données critiques.
Pour les utilisateurs ordinaires de Windows 11, le message véhiculé par cet incident est relativement simple : l'augmentation du nombre de vulnérabilités corrigées par Microsoft ne signifie pas que le système doit devenir plus vulnérable, mais la rapidité des mises à jour de sécurité devient plus importante que jamais.
Particulièrement lorsque l'IA peut accélérer la recherche de vulnérabilités et le développement d'outils d'attaque, si les utilisateurs retardent longtemps les mises à jour du système, ils peuvent permettre à des failles de sécurité déjà révélées de devenir des points d'entrée pour des attaques. Microsoft recommande aux utilisateurs d'installer des mises à jour de sécurité cumulatives mensuelles dès que possible et de ne pas retarder le déploiement des correctifs pendant de longues périodes sans raison valable.
Ce changement signifie également que la sécurité des réseaux entre dans une nouvelle étape. L'intelligence artificielle améliore simultanément l'efficacité des fabricants de logiciels dans la découverte des vulnérabilités et celle des pirates informatiques dans l'exploitation des vulnérabilités, et les cycles d'attaque et de défense entre les deux parties ont été considérablement réduits. À l’avenir, le niveau de sécurité des systèmes d’exploitation ne dépendra pas seulement du nombre de vulnérabilités que les fabricants pourront découvrir, mais également de la rapidité avec laquelle l’ensemble du processus pourra être réalisé, depuis la découverte des vulnérabilités, la publication des correctifs jusqu’au déploiement final sur chaque appareil.
Commentaires