
Résumé :
Avec la popularité croissante des appareils domestiques intelligents, de plus en plus d'appareils électroménagers commencent à être équipés de connexions Wi-Fi et de prise en charge d'applications mobiles. Des ampoules, sonnettes et serrures de porte aux téléviseurs, tondeuses à gazon et robots aspirateurs, même les machines à café font désormais partie des appareils connectés. Cependant, un incident bizarre a une fois de plus attiré l’attention sur les risques de réseau et de sécurité que les appareils IoT peuvent entraîner.
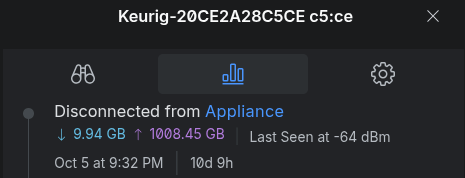
Récemment, alors qu'un utilisateur ayant une formation en informatique vérifiait les conditions du réseau chez ses parents, il a accidentellement découvert qu'une machine à café intelligente Keurig avait téléchargé plus de 1 To de données en seulement 10 jours. Ce comportement anormal a autrefois amené le point d'accès sans fil domestique à être proche de la saturation.
Selon les informations publiées par celle-ci, cette machine à café a téléchargé un total d'environ 1 To de données en 10 jours et téléchargé près de 10 Go de trafic de données. Après avoir découvert l'anomalie, l'utilisateur a déclaré avoir immédiatement débranché l'alimentation électrique de la machine à café et s'être préparé à la remplacer par un nouvel appareil pour ses parents.
L'incident a été initialement découvert lors de l'examen du système de gestion de réseau domestique UniFi. Les données ont montré que l'activité réseau générée par cette machine à café dépassait de loin le niveau des appareils électroménagers ordinaires et occupait même les ressources d'un point d'accès sans fil. Pour un appareil dont la fonction principale est simplement de préparer du café, un débit aussi stupéfiant est tout à fait inhabituel.
Cependant, une enquête plus approfondie a révélé qu'une grande partie du trafic ne quittait pas réellement le réseau domestique mais voyageait plutôt au sein du réseau local. Aucune analyse approfondie de la capture de paquets n’ayant été réalisée, le contenu spécifique de ce trafic n’est pas encore connu. Les personnes concernées estiment que l'explication la plus probable est un dysfonctionnement du logiciel de l'appareil et qu'un simple redémarrage pourrait résoudre le problème.
Malgré cela, l'utilisateur n'avait pas l'intention de rechercher la source du problème. Il a décidé que le risque de laisser ses parents continuer à utiliser un tel appareil connecté n'en valait pas la peine, il a donc décidé de simplement remplacer la machine à café.
En ce qui concerne la question soulevée par de nombreuses personnes sur « pourquoi les machines à café doivent être connectées à Internet », les produits intelligents de Keurig offrent certaines fonctions dépendantes du réseau. Par exemple, les utilisateurs peuvent démarrer la préparation à distance, acheter des capsules de café en ligne et mettre en place des services de livraison réguliers via des applications mobiles. Cependant, ces caractéristiques ne peuvent évidemment pas expliquer pourquoi l’appareil génère un trafic de données aussi important.
L'utilisateur a également émis en plaisantant à moitié qu'à l'avenir, les fabricants pourraient même restreindre les utilisateurs à n'utiliser que des marques désignées de capsules de café via des mécanismes de gestion des droits numériques (DRM), de la même manière que certains fabricants d'imprimantes restreignent les consommables tiers via des puces et des systèmes d'authentification.
Bien que l'incident ressemble davantage à un bug logiciel, il reflète également les véritables défis auxquels est confronté l'écosystème de la maison intelligente. À mesure que de plus en plus d'appareils électroménagers courants sont connectés à Internet, la probabilité de problèmes tels que des pannes de réseau, un trafic anormal et des équipements incontrôlables augmente également.
Les experts en sécurité avertissent depuis longtemps que de nombreux appareils IoT ne disposent pas d'une conception de protection de sécurité adéquate, les fabricants se concentrant souvent davantage sur le développement fonctionnel que sur la maintenance de la sécurité à long terme. Une fois qu'il existe des vulnérabilités dans l'appareil, les pirates peuvent utiliser ces terminaux comme entrées d'attaque pour lancer des intrusions dans le réseau domestique.
En outre, les appareils intelligents sont confrontés à un autre risque à long terme. Lorsque les fabricants cessent leurs activités, mettent fin au support logiciel ou réduisent les équipes de maintenance, certains appareils intelligents qui dépendent des services en ligne peuvent perdre des fonctions critiques, voire devenir complètement inutilisables.
Le rapport souligne que certains appareils intelligents méritent particulièrement d'être surveillés. Par exemple, un robot tondeuse à gazon connecté enregistrera non seulement des vidéos de travail, mais pourra également sauvegarder des informations sur l'aménagement résidentiel et des données relatives au réseau Wi-Fi. Des recherches menées cette année ont révélé que les robots tondeuses produits par deux fabricants présentaient des failles de sécurité, et que les attaquants pouvaient même surveiller l'équipement à distance et obtenir les données des utilisateurs.
Même si des risques similaires continuent d'attirer l'attention, les grandes entreprises technologiques et les fabricants d'appareils électroménagers continuent d'étendre leur agencement de maison intelligente. Bien que cet incident de machine à café ne soit probablement qu'une anomalie logicielle isolée, il rappelle une fois de plus aux consommateurs : alors que de plus en plus d'appareils électroménagers apparemment ordinaires sont dotés de fonctionnalités Internet, la commodité signifie également une gestion de réseau et des défis de sécurité plus complexes.
Commentaires