
Résumé :
Dans la nuit du 11 au 12 octobre, les congélateurs et équipements de réfrigération de nombreux supermarchés français se sont soudainement réchauffés. L'attaquant a mis le système de réfrigération en mode dégivrage, ce qui a amené l'équipement à chauffer les composants de refroidissement pour faire fondre la glace ; Le parquet de Paris a déclaré que la température de certains équipements avait atteint 50 degrés Celsius et que certains équipements avaient même pris feu. Les magasins ont été contraints de jeter les aliments réfrigérés et surgelés, et les pertes associées pourraient s'élever à des millions d'euros. Les médias français ont rapporté que plus de 400 magasins ont été touchés ; Carrefour a déclaré qu'environ 80 magasins étaient touchés, le groupe Les Mousquetaires, auquel appartiennent Intermarché et Netto, a déclaré que plus de 300 magasins étaient touchés, et Monoprix a déclaré qu'environ 5 % des magasins étaient touchés. La Coopérative U a déclaré que 80 de ses quelque 2 000 magasins éprouvaient des difficultés.
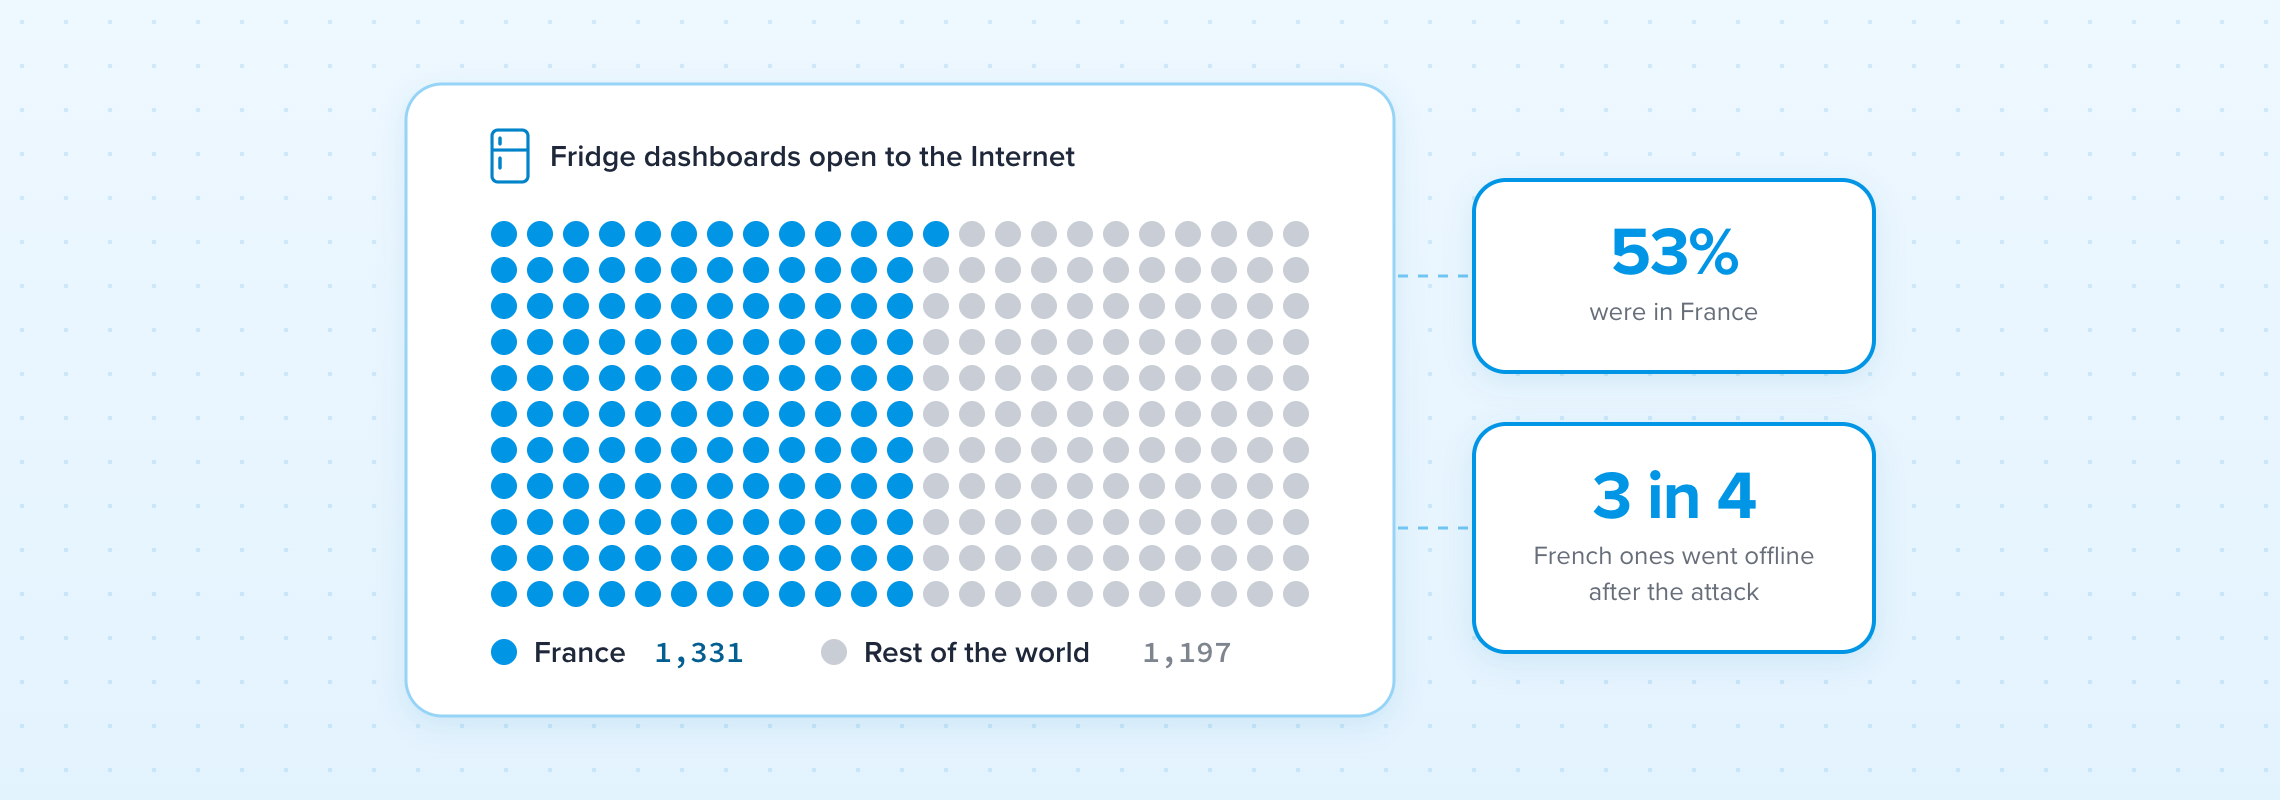
L'agence française de cybersécurité CERT-FR a confirmé que plusieurs systèmes de contrôle à distance d'équipements de réfrigération avaient été compromis, impliquant les séries Danfoss AK-SM et AK-SC, ainsi que les systèmes de supervision XWEB et Dixell XWEB de Copeland. Danfoss a déclaré que la plupart des appareils concernés sont des contrôleurs plus anciens, notamment l'AK-SM 800 et l'AK-SC 355. Les procureurs de Paris ont ouvert une enquête, mais jusqu'à présent, l'identité de l'attaquant, la méthode d'intrusion et la question de savoir si l'attaquant a exploité des vulnérabilités connues n'ont pas encore été annoncées.
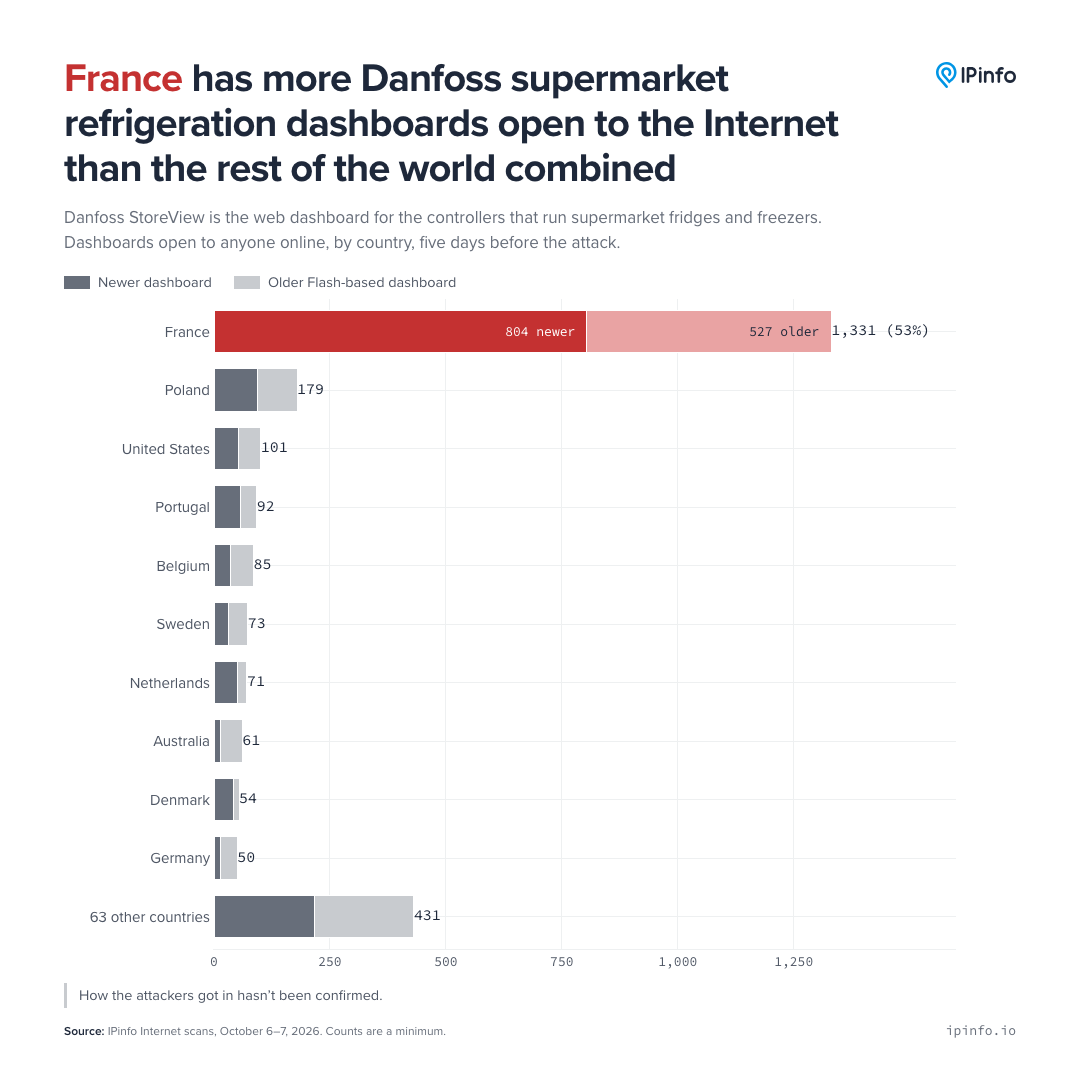
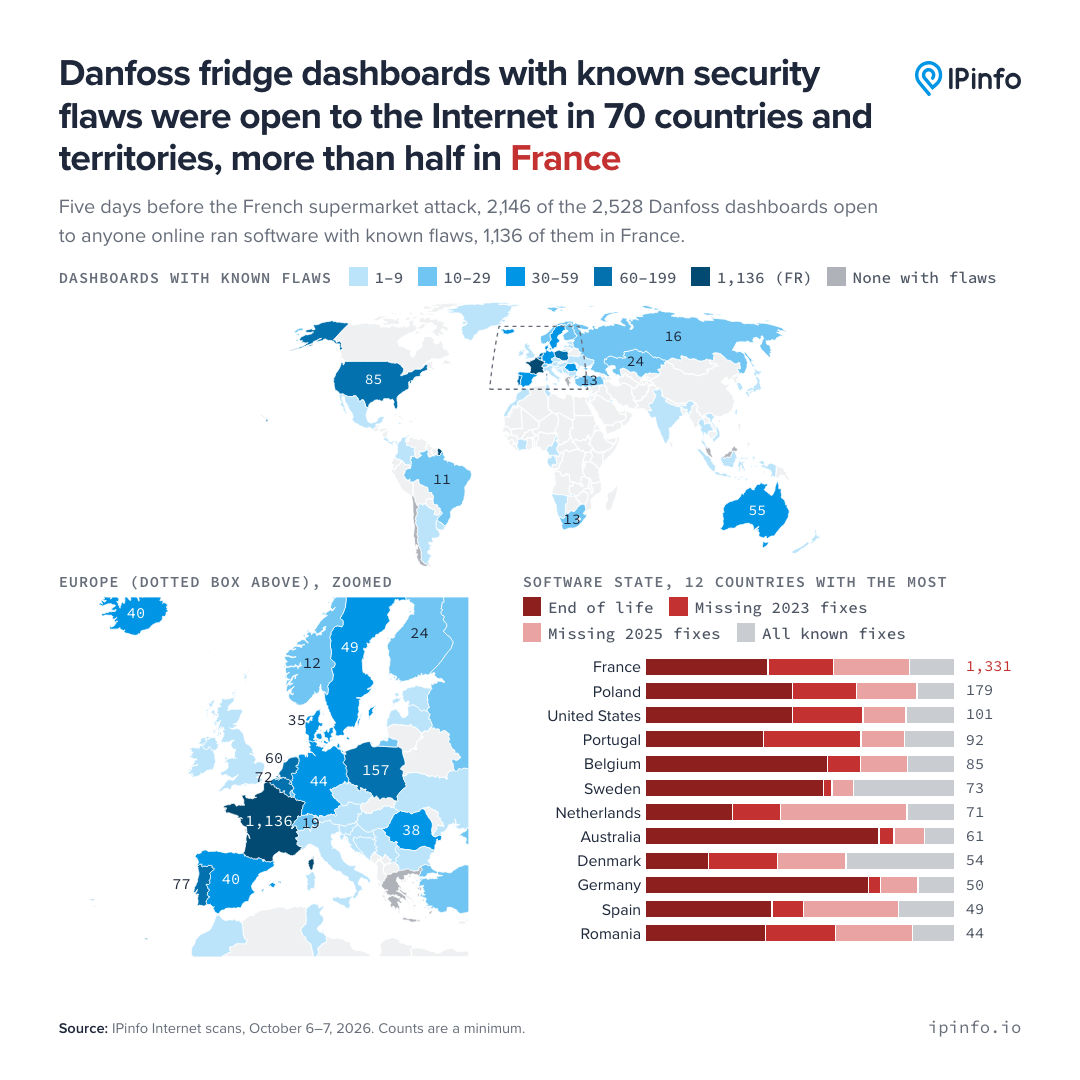
La société de données d'adresses IP IPinfo a examiné les enregistrements d'analyse Internet avant l'incident et a découvert que du 6 au 7 octobre, environ cinq jours avant l'attaque, un total de 2 528 centrales d'alarme Danfoss StoreView dans le monde étaient accessibles depuis le réseau public, dont 1 331 en France, soit 53 % du total ; les 1 197 restants ont été distribués dans 72 autres pays et régions. La France a plus d'expositions que toutes les autres régions réunies, suivie par la Pologne avec 179, les États-Unis avec 101, le Portugal avec 92 et la Belgique avec 85. Les statistiques ici sont des panneaux de contrôle de réseaux publics qui peuvent être découverts par scan, ce qui n'équivaut pas au nombre de supermarchés, et cela ne signifie pas non plus que chaque panneau a été compromis ; IPinfo a souligné qu'une adresse IP ne correspond pas toujours à un magasin et que le nombre n'est qu'une estimation minimale basée sur IPv4 et son port d'analyse.
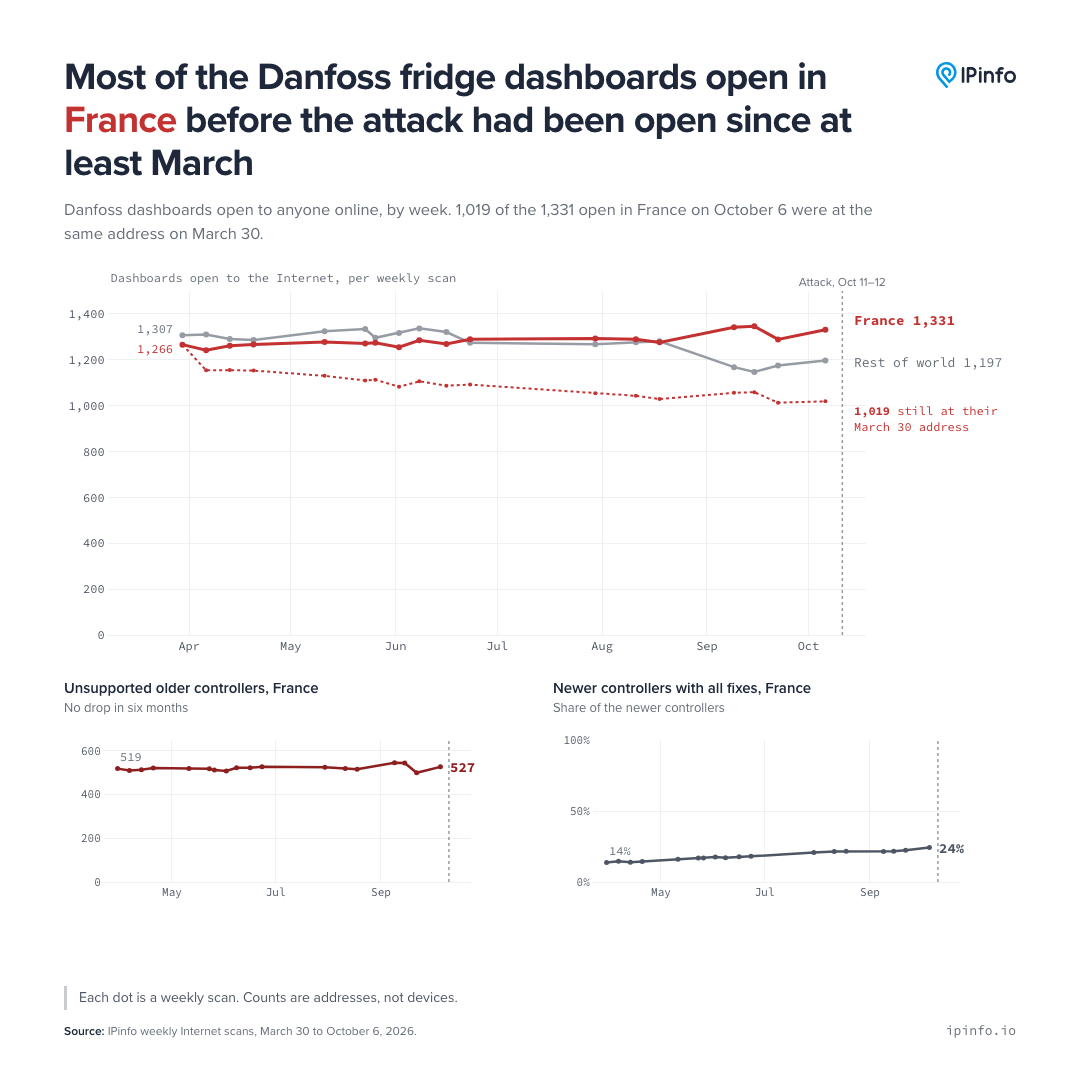
Ces panneaux de contrôle ne sont pas apparus soudainement en ligne après l'incident. Les analyses hebdomadaires d'IPinfo de fin mars 2026 montrent qu'environ 2 464 à 2 622 panneaux de commande Danfoss sont exposés chaque semaine dans le monde, dont environ la moitié en France. Sur les 1 331 panels français découverts lors de l'analyse d'octobre, 1 019 étaient apparus sur la même adresse IP le 30 mars, ce qui indique que de nombreux appareils étaient exposés depuis au moins six mois. Même si la proportion de mises à jour logicielles pour les appareils français est passée de 14 % en mars à 24 % en octobre, les progrès ont été lents.
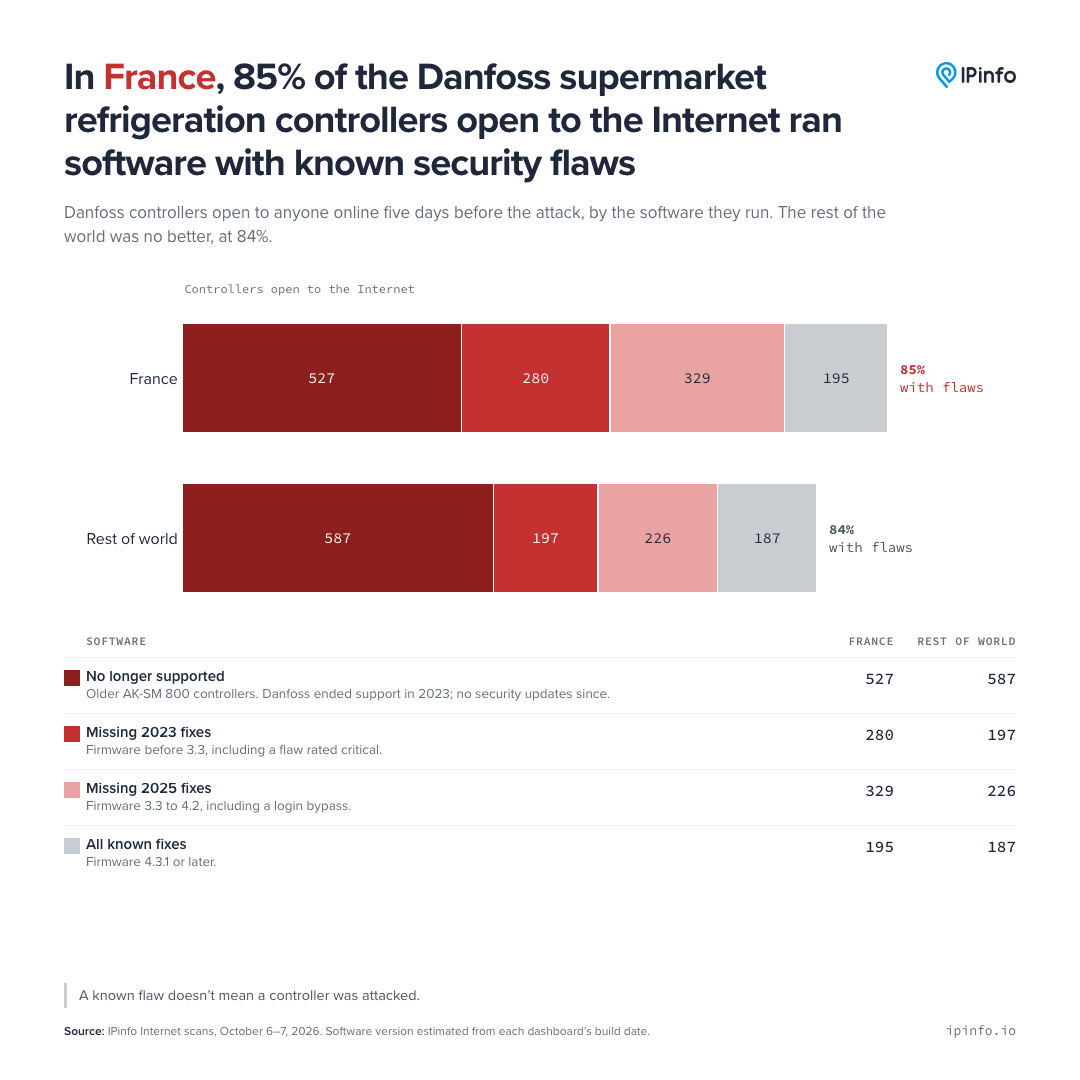
IPinfo a découvert que 1 136 des panneaux de contrôle analysés en France, soit environ 85 %, exécutaient un logiciel présentant des failles de sécurité connues ; la proportion dans d'autres pays et régions était également d'environ 84 %, ce qui indique que le problème en France est principalement dû au grand nombre d'appareils exposés au réseau public, plutôt qu'au fait que son taux de correctifs est nettement pire qu'ailleurs. Parmi les appareils vulnérables en France, 527 sont des contrôleurs plus anciens que Danfoss ne prend plus en charge ; Il manque des correctifs de sécurité pour 2023 à 280, et il manque des correctifs pour 2025 à 329 autres. L'ancien AK-SM 800 a arrêté le support du cycle de vie en 2023. La même année, des chercheurs en sécurité ont révélé une vulnérabilité qui peut contourner la connexion ; les contrôleurs plus récents peuvent également manquer de correctifs ultérieurs s'ils ne sont pas mis à niveau vers le micrologiciel correspondant.
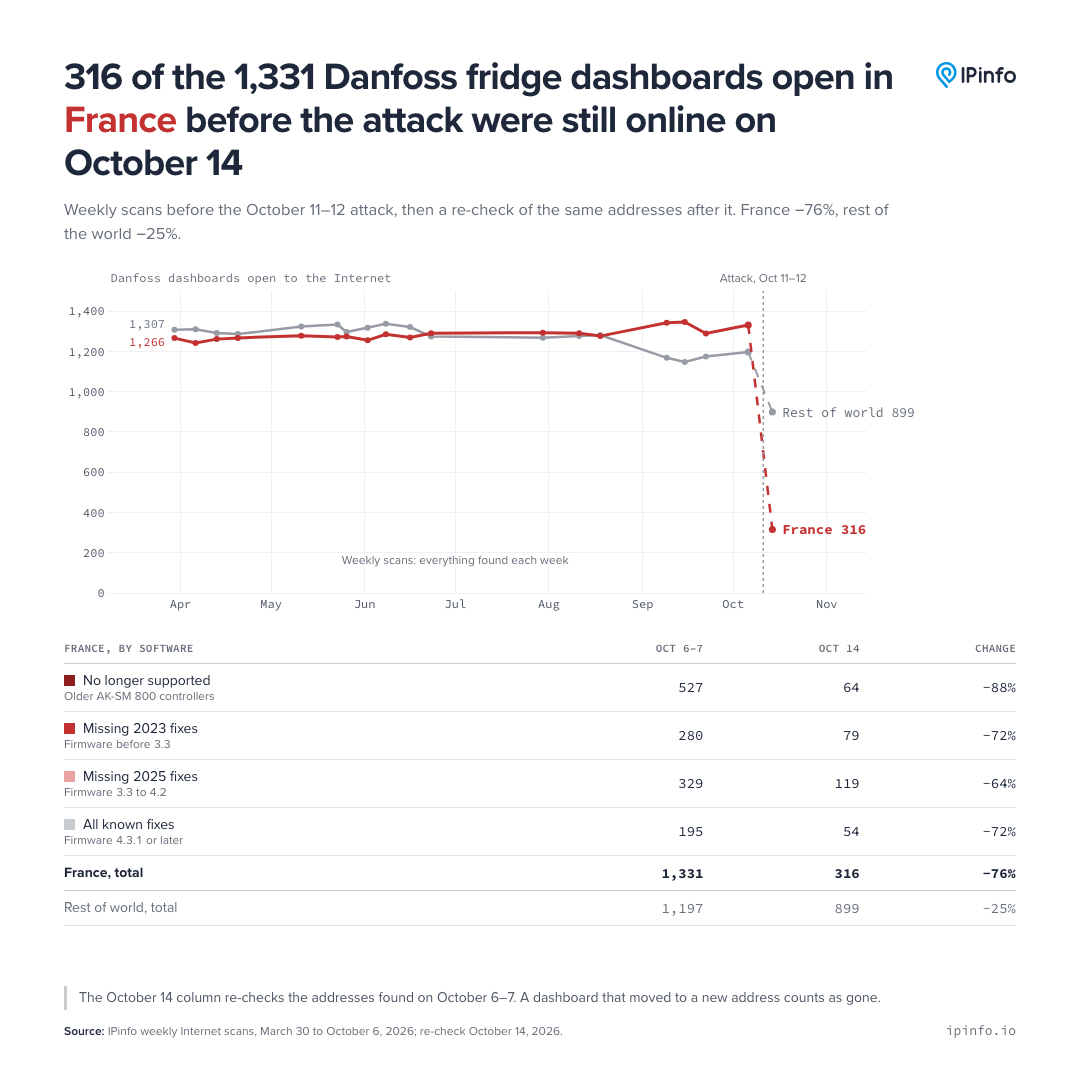
Après l'attaque, le nombre d'expositions aux réseaux publics a chuté rapidement. Lors d'une analyse menée par IPinfo le 14 octobre, seules 316 des 1 331 adresses françaises initiales se sont avérées encore en ligne, soit une diminution d'environ 76 % ; le nombre d'anciens contrôleurs qui ne sont plus pris en charge est passé de 527 à 64, et même le nombre d'appareils entièrement mis à jour est passé de 195 à 54. Sur cette base, IPinfo a déterminé que de nombreux magasins pouvaient s'être déconnectés du réseau public au lieu de terminer les mises à jour logicielles. Une autre agence de scanning Internet, Censys, a également observé une diminution significative du nombre de panels concernés en France, mais certains équipements anciens continuent d'être exposés.
Le CERT-FR prévient que des attaques visant ces systèmes de contrôle de la réfrigération pourraient encore être en cours. L'agence recommande aux opérateurs de supprimer l'accès au réseau public aux équipements et de remplacer la maintenance à distance par un VPN sécurisé ou une connexion réseau protégée ; L'équipement Danfoss doit également mettre à jour le micrologiciel, définir le niveau de sécurité sur Strict et modifier le mot de passe par défaut. Les opérateurs doivent également vérifier la configuration complète de l'équipement, en particulier le programme de dégivrage. Une réinitialisation d'usine ne suffit pas à elle seule à éliminer le risque, car les appareils qui ne sont plus pris en charge et ne peuvent pas être corrigés peuvent toujours être à nouveau compromis.
L'analyse d'IPinfo ne peut montrer que si le panneau de contrôle est exposé et la version approximative du logiciel. Il ne peut pas prouver que ces vulnérabilités connues constituent l’entrée de cette attaque, ni confirmer quels magasins ont été envahis. Le fait que le réseau public soit accessible ne signifie pas nécessairement qu'il peut être piraté, mais lorsque l'ancien système de contrôle manque de mises à jour pendant une longue période et est directement connecté à Internet, le risque augmente considérablement.
Commentaires