Résumé :
Grok ne déçoit jamais lorsqu'il s'agit de vous casser la peau. Tout à l'heure, la société de sécurité Claroc a découvert que
plus de 35 000 applications créées avec Grok sont accessibles sans connexion, et que certaines d'entre elles exposent directement des secrets d'entreprise et des données personnelles.
La chose la plus frappante est que SpaceXSI (la société issue de la fusion de SpaceX et xAI) et X de Lao Ma en font également partie.Plans d'intégration des employés, informations sur les clients commerciaux, propositions publicitaires... même leurs propres résultats ont été exposés.
De plus, Tesla, qui n’a pas fusionné, n’y a pas échappé. Un formulaire d'évaluation du centre de service affiche les noms, l'efficacité du travail et le statut des primes de 22 techniciens sur une page Web publique.
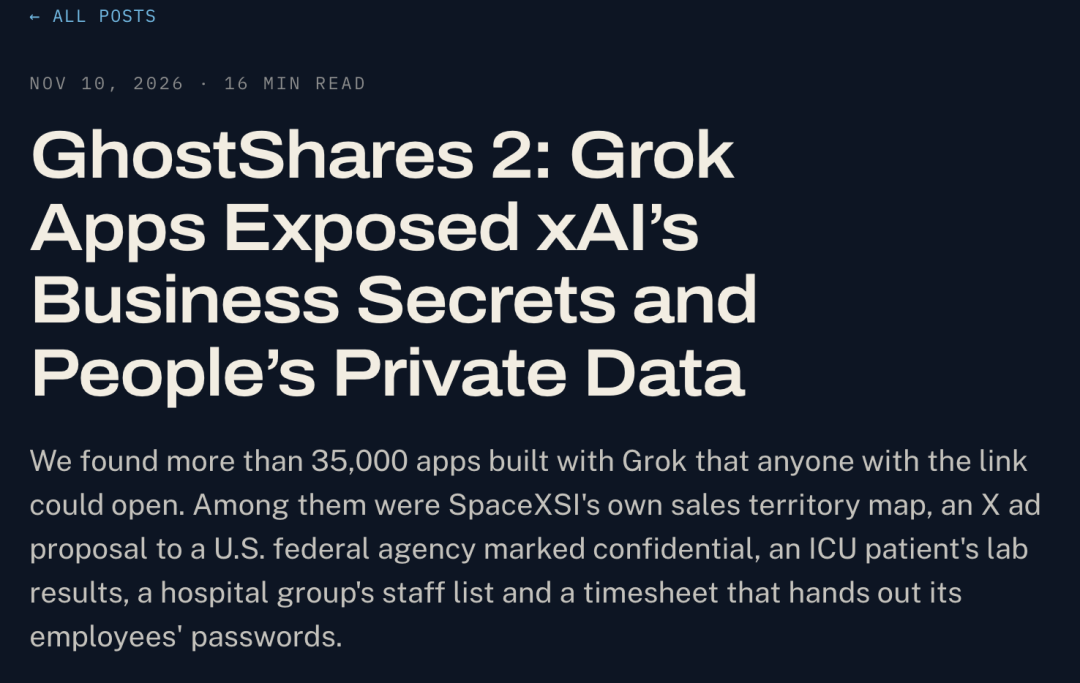
Ce qui est encore plus scandaleux, c'est que non seulement nos propres employés qui utilisent nos propres produits souffrent, mais que le contenu divulgué concerne également des informations sensibles de personnes ordinaires.
Y compris les résultats des tests des patients en soins intensifs, les examens d'imagerie, les enregistrements d'utilisation du ventilateur et les mots de passe des comptes en texte clair des employés de l'entreprise.
Me voici, utilisez simplement Grok et obtenez une ouverture de boîte en un clic gratuitement ?
Qu'est-ce qui a été révélé exactement ?
Plus précisément, au début de l'affaire, Claroc a testé 43 551 (37 571 étaient encore en ligne) adresses d'applications Grok Build et a constaté que 94,7 % des applications en ligne pouvaient être ouvertes sans se connecter.
Bien que la plupart de ces applications soient des IA créées par vous et moi, comme des petits jeux, des calculatrices, etc...
Après une sélection par modèle et un échantillonnage manuel, Claroc estime qu'il existe environ 650 à 800 applications contenant des données privées.
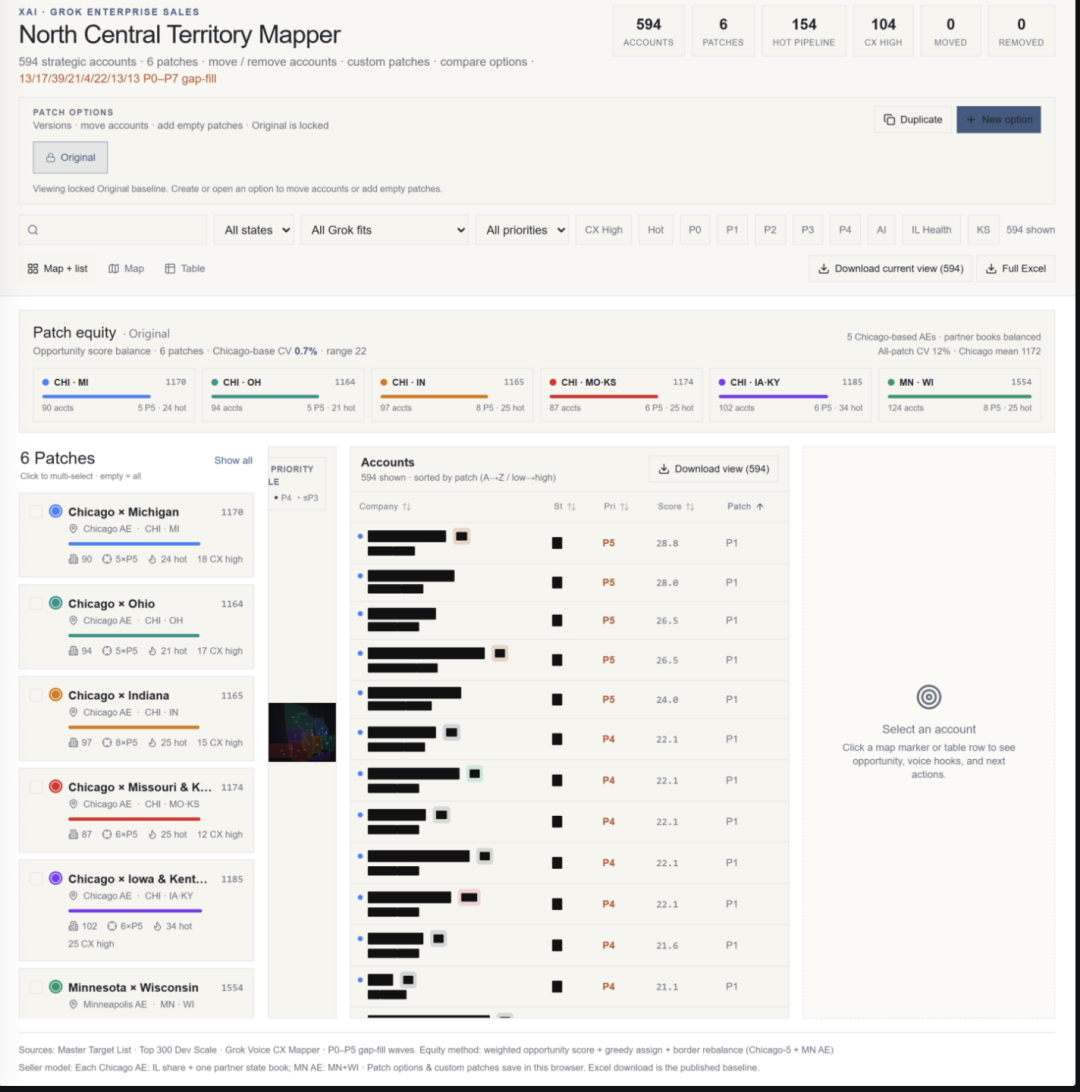
Les institutions impliquées comprennent SpaceXSI, X et 30 autres sociétés, dont 6 ont été sélectionnées dans le Fortune 500.
À quel point ces données sont sensibles, vous le saurez grâce à quelques exemples :
1. Une fiche d'information pour le patient en soins intensifs, comprenant les résultats des tests du patient, les examens d'imagerie et l'état d'utilisation du ventilateur.
2. L’application de gestion du temps d’un entrepreneur a écrit les mots de passe en texte clair de 18 comptes dans le script, et toute personne visitant la page peut le télécharger.
3. L'outil de vente interne de SpaceXSI, comprenant des comptes clients stratégiques, des opportunités de vente et des informations sur l'équipe interne.
4. Formulaire d'évaluation du centre de service Tesla, comprenant les noms des employés, l'efficacité du travail et les primes.
. . . .
En y regardant, il s'avère qu'il y a quelque chose de « quelqu'un de bien » sur Vibe Coding, enregistrant son mot de passe et son rapport d'examen physique.
Mais c'était trop scandaleux pour Grok de l'exposer directement au public.
Alors, comment se fait-il que ces données, qui ne devraient circuler qu'au sein de l'entreprise, apparaissent sur des pages web publiques ?
Comment un lien aléatoire pourrait-il devenir l'entrée d'une ouverture de boîte ?
Pour faire simple, lorsque vous utilisez Grok vibecoding, il attribuera une URL indépendante à chaque application publiée, similaire au nom aléatoire .grok.me.
Ces noms aléatoires sont composés de plusieurs mots et sont conçus pour être difficiles à deviner pour les autres. Mais le problème est que
l'URL est difficile à deviner, ce qui ne veut pas dire que les droits d'accès sont sécurisés.
Claroc a constaté que ces adresses d'application peuvent être trouvées par lots via la base de données Passive DNS (Passive DNS).
Pour faire simple, chaque fois que quelqu'un visite un site Web, l'ordinateur doit interroger l'adresse du serveur correspondant au nom de domaine via DNS. Certains services de résolution DNS collectent ces enregistrements de requêtes et les placent dans une base de données consultable.
Ainsi, un chemin de découverte se forme :
Quelqu'un accède à l'application → La requête DNS laisse un enregistrement → Le nom de domaine entre dans la base de données DNS passive → Le personnel externe trouve l'adresse de l'application par lots.
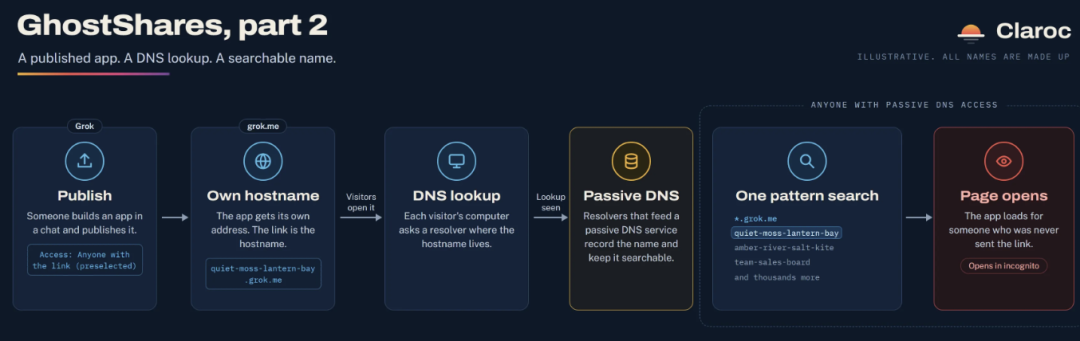
Si les autorisations d'accès de l'application sont définies sur « Toute personne disposant du lien », tant que l'URL est trouvée, elle peut être ouverte directement.
En d'autres termes, Grok utilise des URL aléatoires pour augmenter la difficulté de découverte des applications, mais ne résout pas vraiment le problème du contrôle d'accès.
Par souci d'équité, Claroc a également effectué un test de contrôle avec l'application ChatGPT : son adresse d'application peut également être incluse dans le DNS passif, mais le panneau de partage est défini par défaut sur "Only Me". Même si d’autres trouvent l’URL, ils ne peuvent pas y accéder.
C'est une victoire pour ChatGPT !
Également, pour vérifier si le code généré par Grok est fiable et comment les autorisations de l'équipe sont gérées.
Claroc a ensuite utilisé des données fictives pour créer une application de gestion client pour une équipe commerciale de quatre personnes.
Bien que Grok ait ajouté automatiquement les fonctions de connexion Google et X, les chercheurs ont découvert une erreur de bas niveau après avoir vérifié le code :
L'application ajoute d'abord la personne connectée à l'équipe, puis vérifie si elle est membre de l'équipe. C'est-à-dire que je vais d'abord vous entraîner dans le groupe, puis voir si vous êtes membre du groupe.
Ils doivent tous être des amis du groupe...
Le chercheur s'est ensuite connecté à l'aide d'un compte Google qui n'avait jamais été invité. Non seulement il a vu toutes les informations sur les clients, mais il a également réussi à modifier un enregistrement et à en supprimer un autre.
En d'autres termes, aussi longtemps que vous le souhaitez, la porte de Grokd vous est toujours ouverte.
Réponse officielle et suivi
Après que l'incident a été révélé, SpaceXSI a déclaré aux médias que les applications sont privées jusqu'à ce que leur créateur les partage activement, et que leur publication nécessite plusieurs étapes.
L'entreprise a également déclaré que les comptes de ses employés sont définis par défaut sur "vous uniquement" et que pour rendre l'application publique, vous devez modifier activement les autorisations.
Mais Claroc a déclaré que dans le compte payant qu'il a utilisé pour les tests, le comité de publication a présélectionné « toute personne disposant du lien ».
La clé ici est :
Privé avant la publication et qui a accès par défaut lors de la publication sont deux questions.
Si vous cliquez complètement sur « Publier », la portée d'accès finale présélectionnée couvrira toujours toutes les personnes détenant le lien. Même si vous confirmez plusieurs fois, une liste des membres de l'équipe ne sera pas automatiquement ajoutée.
Les chercheurs ont également vérifié les capacités existantes de contrôle des autorisations de Grok.
Après être passé à « Only You », les étrangers se verront refuser l'accès à la page et à l'interface de données ; l'annulation de la publication peut également mettre l'application hors ligne en quelques secondes.
Grok dispose donc de mesures de protection qui peuvent être utilisées. La question est de savoir si ces mesures sont réellement utilisées lorsque les utilisateurs publient des outils internes.
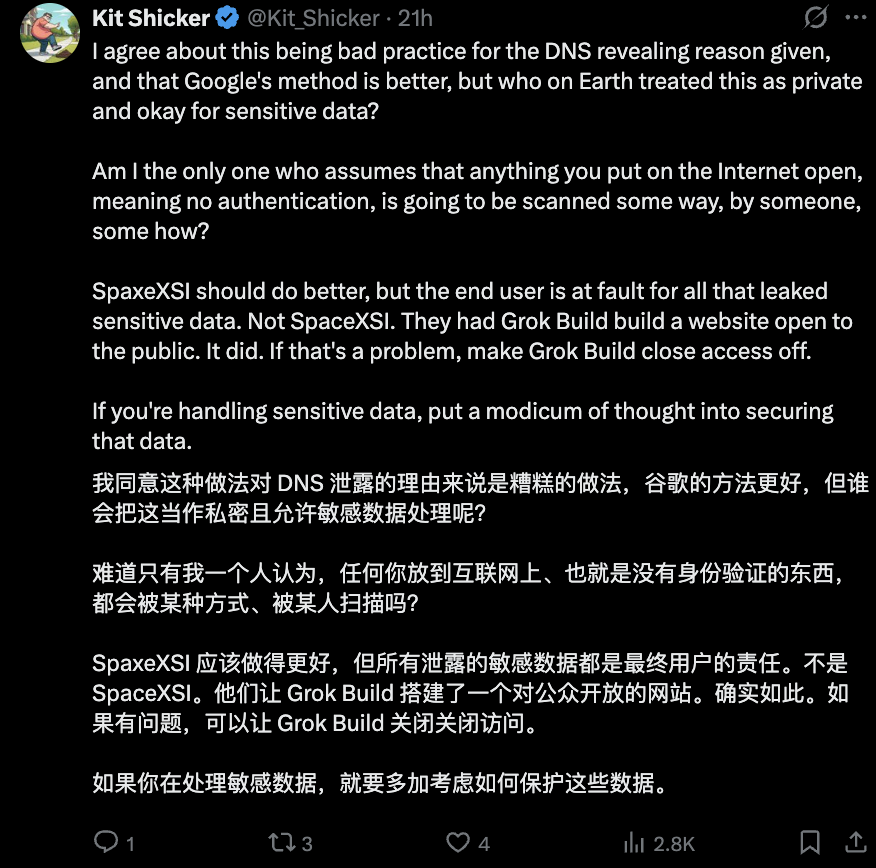
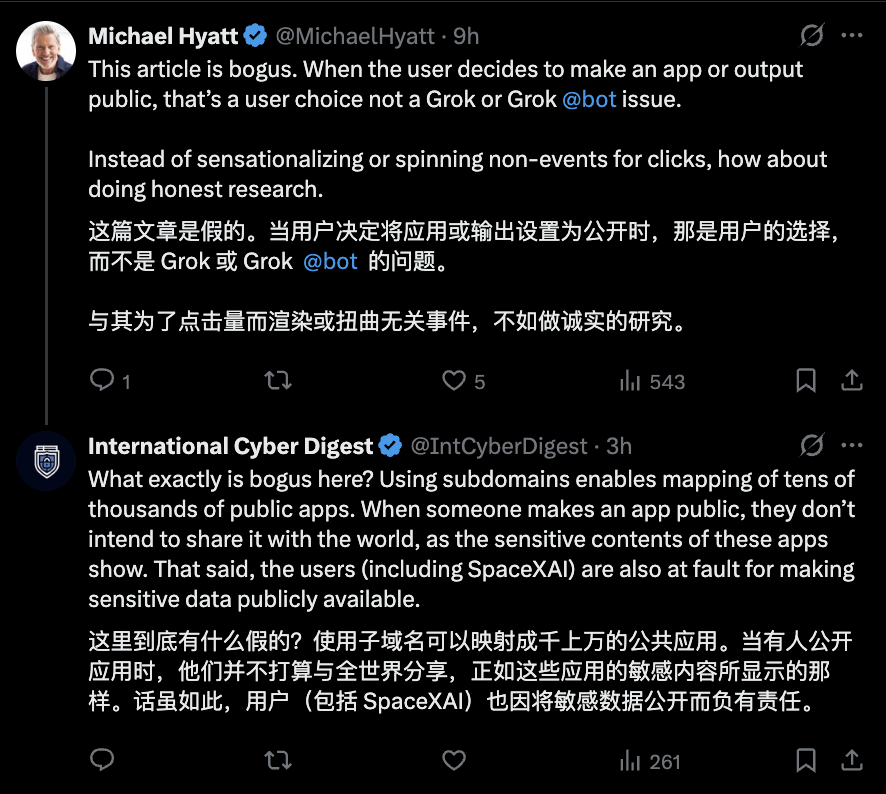
À l'heure actuelle, cette affaire a provoqué une querelle sur Twitter. Certaines personnes pensent que les autorisations sont définies par les utilisateurs eux-mêmes, tandis que d'autres pensent qu'il y a un problème avec les paramètres d'autorisation de Grok.
En ce qui concerne le traitement ultérieur, ce n'est que quelques heures après qu'Ars Technica a envoyé l'e-mail d'interview que SpaceXSI a commencé à supprimer les liens concernés.
Depuis la publication du rapport, 24 applications créées par les employés de SpaceXSI et X étaient toutes hors ligne.
Cependant, un grand nombre d'applications créées par d'autres utilisateurs sont toujours accessibles et Claroc a commencé à contacter elle-même les institutions concernées.
Quant à savoir si la plateforme informera de manière proactive les autres clients concernés, Ars Technica n'a pas encore reçu de réponse claire.
Commentaires