
Résumé :
De nombreuses agences de sécurité des réseaux ont récemment émis des avertissements d'urgence, soulignant qu'une nouvelle méthode d'attaque des réseaux d'ingénierie sociale appelée « ClickFix » se propage rapidement dans le monde. Cette méthode d’attaque contourne intelligemment les mécanismes traditionnels de téléchargement de fichiers malveillants et de détection et de destruction des pièces jointes aux e-mails. En créant des fenêtres contextuelles d'erreur système très réalistes sur les sites Web grand public, il incite les utilisateurs Windows et Mac à ouvrir activement les terminaux système et à coller et exécuter des instructions malveillantes, réalisant ainsi une intrusion secrète qui « permet à la victime de pirater son propre appareil ».
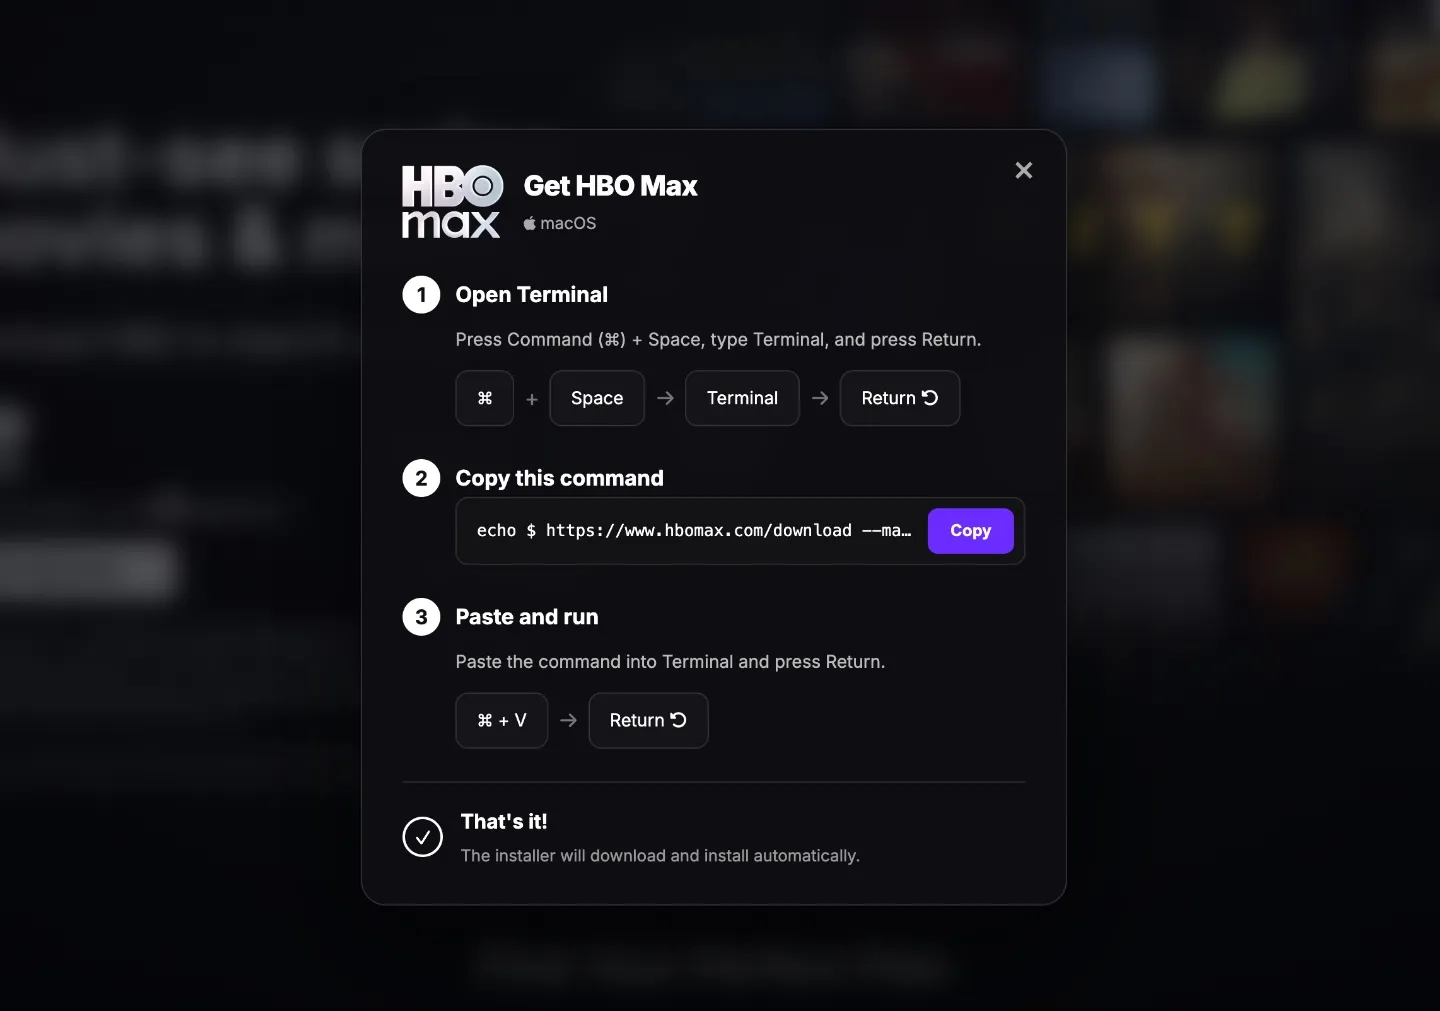
Contrairement à la méthode traditionnelle consistant à télécharger silencieusement des fichiers de virus directement via des liens frauduleux, le cœur de l'attaque ClickFix consiste à exploiter la confiance de la victime dans les erreurs courantes du navigateur. Les attaquants envahissent généralement d’abord les plug-ins publicitaires des sites Web classiques ou injectent des scripts malveillants. Lorsque les utilisateurs visitent ces pages Web falsifiées, la page affiche soudainement de fausses boîtes de dialogue telles que « Google Chrome est tombé en panne », « Échec de l'authentification homme-ordinateur Cloudflare » ou « Exception de résolution DNS système ». Afin de créer l'illusion de conformité technique, la fenêtre contextuelle affirmera qu'il s'agit d'un problème de routine qui peut être rapidement réparé et fournira aux utilisateurs un ensemble d'« étapes de réparation en un clic ».
Une fois que la victime est crédule et clique sur le bouton « Copier le code » de l'interface, un script encodé en Base64 fortement obscurci sera discrètement écrit dans le presse-papiers. Par la suite, la boîte de dialogue demandera étape par étape aux utilisateurs Windows d'appuyer sur les touches "Win + R" pour évoquer la fenêtre d'exécution et ouvrir PowerShell, ou demandera aux utilisateurs Mac d'ouvrir le terminal, de coller le code directement et d'appuyer sur Entrée pour exécuter. Pendant tout le processus, étant donné que le code est personnellement déclenché par l'utilisateur disposant de la plus haute autorité, la plupart des logiciels antivirus et des stratégies de protection contre les téléchargements par défaut intégrées au système d'exploitation (telles que Gatekeeper de macOS ou Windows SmartScreen) ne le considèrent souvent pas comme un téléchargement illégal externe et sont complètement contournés.
Des chercheurs en sécurité ont analysé qu'une fois ces commandes obscurcies exécutées dans le terminal, le système se connecterait silencieusement au serveur distant contrôlé par l'attaquant en arrière-plan, téléchargerait et déploierait rapidement le cheval de Troie voleur de secrets (Infostealer). Les attaquants peuvent l'utiliser non seulement pour rechercher des mots de passe de compte, des clés de portefeuille de crypto-monnaie, des cookies inter-sessions et des jetons d'authentification à deux facteurs enregistrés dans le navigateur, mais également pour établir un accès persistant au système par une porte dérobée et pénétrer encore plus profondément dans le réseau local de la victime pour diffuser un ransomware. Ce qui est encore plus grave, c'est qu'avec l'évolution des outils d'attaque compatibles multiplateformes, des groupes de pirates ont écrit des chaînes d'exploitation AppleScript et Shell personnalisées pour macOS, rendant l'écosystème Mac, autrefois considéré comme relativement sûr, également confronté à de graves menaces.
En réponse à cette nouvelle menace qui repose en grande partie sur la manipulation psychologique plutôt que sur l'exploitation traditionnelle des vulnérabilités, les experts en sécurité soulignent qu'aucune entreprise technologique formelle, aucun développeur de navigateur ou service de vérification de site Web n'exigera que les utilisateurs finaux ouvrent manuellement un terminal système ou exécutent une fenêtre pour résoudre les échecs de navigation sur le Web. Les services de gestion informatique de l'entreprise doivent rapidement configurer des politiques de protection des terminaux pour limiter les droits d'exécution de ligne de commande des utilisateurs non-administrateurs. Lorsque des utilisateurs individuels sont confrontés à une fenêtre contextuelle affirmant que « la copie d'un script peut corriger des erreurs de réseau ou de navigateur », ils doivent rester vigilants et fermer immédiatement la page Web, et ne pas exécuter aveuglément des instructions provenant de sources inconnues dans le terminal.
Commentaires