Résumé :
La plateforme de trading de cryptomonnaies Bitget a récemment subi une cyberattaque à grande échelle, et plus de 351 millions de dollars de cryptomonnaies ont été volés sur les serveurs de la plateforme de trading. Bitget estime que cette attaque est tout à fait cohérente avec les schémas d'activité connus des groupes de pirates informatiques nord-coréens. Si le jugement pertinent est finalement confirmé, cela deviendra le plus grand vol de cryptomonnaie connu depuis 2026.
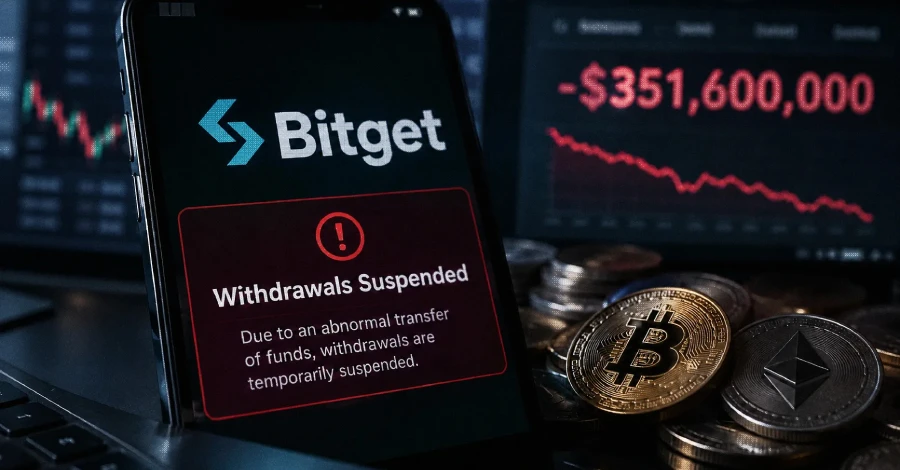
L'attaque a eu lieu le 24 septembre et les attaquants ont transféré une grande quantité de crypto-monnaie depuis le portefeuille chaud de Bitget sans autorisation. Les hot wallets sont généralement connectés à Internet et sont principalement utilisés pour traiter les transactions quotidiennes. Par conséquent, par rapport aux portefeuilles froids qui sont hors ligne pendant une longue période, ils doivent eux-mêmes être connectés en permanence au réseau et deviennent donc une cible d’attaque importante pour les plateformes de crypto-monnaie.
Bitget a ensuite suspendu les retraits de crypto-monnaie sur la plateforme pour empêcher une nouvelle expansion de l'attaque. La société a déclaré qu'elle disposait actuellement d'un fonds de protection des utilisateurs d'environ 464 millions de dollars, ce qui est théoriquement suffisant pour couvrir les 351 millions de dollars de pertes causées par l'incident. Cependant, Bitget n'a pas annoncé quand les activités de retrait reprendraient.
Gracy Chen, PDG de Bitget, a déclaré que l'attaque et le vol d'actifs qui en a résulté étaient tout à fait cohérents avec les schémas d'attaque des groupes de pirates informatiques nord-coréens connus. Cependant, il ne s’agit actuellement que d’un jugement porté par Bitget sur la base des caractéristiques de l’attaque, et il n’existe aucune information publique permettant de confirmer pleinement l’identité de l’attaquant.
Un certain nombre de groupes de hackers liés à la Corée du Nord sont accusés depuis longtemps de mener des attaques contre les échanges de cryptomonnaies, les projets de blockchain et les chaînes d'approvisionnement de logiciels associés. Ces organisations auraient obtenu d’importantes sommes d’argent en volant des actifs numériques et auraient utilisé une partie de ces fonds pour soutenir le programme d’armes nucléaires de la Corée du Nord.
Les données de la société de renseignement blockchain TRM Labs montrent qu'en 2026, le montant des vols de cryptomonnaies impliqués dans les activités de piratage liées à la Corée du Nord représente environ les trois quarts du vol total de cryptomonnaies dans le monde au cours de la même période. S'il est finalement confirmé que la perte de Bitget est liée aux pirates informatiques nord-coréens, l'affaire élargira encore les activités de cybercriminalité liées à la Corée du Nord pour tenir compte du vol mondial de crypto-monnaie.
Cet incident est également le dernier d'une série d'attaques de piratage majeures dans le secteur des cryptomonnaies en 2026. Un peu plus tôt en septembre, un pirate informatique a volé environ 340 millions de dollars de Bitcoins dans des portefeuilles liés à Liquid Network et en a ensuite restitué la plupart. Au final, environ 47 millions de dollars d'actifs étaient toujours sous le contrôle de l'attaquant.
Étant donné que l'incident de Liquid Network a finalement permis de récupérer la plupart des actifs volés, l'ampleur réelle de la perte était nettement inférieure au montant initialement volé. En revanche, les 351 millions de dollars impliqués dans l'incident de Bitget sont actuellement considérés comme un montant directement volé et ont donc dépassé les cas précédents pour devenir le plus grand vol de cryptomonnaie connu jusqu'à présent cette année.
Cette fois, les principales cibles de l’attaque de Bitget étaient les portefeuilles chauds. Contrairement aux portefeuilles froids, les portefeuilles chauds doivent être connectés à Internet afin de pouvoir traiter rapidement les dépôts, les retraits et les transactions des utilisateurs, mais ils sont également confrontés à des risques plus élevés de cyberattaques. Les grandes plateformes de trading stockent généralement les actifs dans des portefeuilles chauds et froids et dans différentes installations de sécurité pour réduire le risque de pertes à grande échelle si un seul système est compromis.
Bitget a déclaré que la société enquêtait sur l'incident de sécurité et avait suspendu les opérations de retrait associées. Cependant, pour l’instant, la société n’a pas annoncé quels moyens techniques l’attaquant a utilisé pour pénétrer dans le système, ni quel lien de sécurité a été violé.
Gracy Chen n'a pas non plus révélé quand Bitget prévoit de reprendre les services de retrait. Étant donné que la plateforme de trading doit confirmer que le chemin d'attaque a été coupé et vérifier davantage les portefeuilles, les comptes et l'infrastructure associée avant de restaurer les services, le temps de récupération spécifique dépend toujours de l'avancement de l'enquête et des correctifs de sécurité.
Cet incident met une fois de plus en évidence les risques de sécurité auxquels sont confrontées les plateformes de trading de cryptomonnaies. Par rapport aux institutions financières traditionnelles, les transferts d’actifs dans les transactions de crypto-monnaie se caractérisent généralement par des transactions à grande vitesse, mondialisées et irréversibles. Une fois qu'un attaquant réussit à prendre le contrôle d'un portefeuille, les fonds peuvent être transférés vers plusieurs adresses en peu de temps, ce qui rend le suivi et la récupération ultérieurs très difficiles.
Dans le même temps, les groupes de pirates informatiques liés à la Corée du Nord se sont progressivement développés ces dernières années, passant d'attaques directes contre les plateformes d'échange de cryptomonnaies à des attaques contre les logiciels open source, les développeurs et les chaînes d'approvisionnement de logiciels. Les attaquants peuvent d'abord obtenir des informations d'identification via la chaîne d'approvisionnement logicielle ou l'équipement du développeur, puis pénétrer davantage dans les systèmes internes de l'entreprise et finalement voler des actifs numériques.
Bitget n'a pas encore divulgué tous les détails techniques de cette attaque, la méthode d'intrusion spécifique utilisée par l'attaquant reste donc à enquêter. Ce qui peut être confirmé à ce stade, c'est que plus de 351 millions de dollars d'actifs cryptographiques ont été transférés depuis les portefeuilles chauds Bitget sans autorisation, et Bitget a suspendu les retraits et lancé une enquête de sécurité.
Si des enquêtes ultérieures confirment que l'attaque a bien été menée par une organisation de pirates informatiques nord-coréenne, cela deviendra à nouveau un cas majeur d'activités cybercriminelles liées à la Corée du Nord visant à obtenir des fonds en cryptomonnaie ; et jusqu'à ce que l'identité de l'attaquant et le chemin d'intrusion spécifique soient confirmés, le jugement actuel de Bitget sur la source de l'attaque reste une conclusion préliminaire basée sur les caractéristiques de l'attaque existantes.
Commentaires