
Résumé :
OpenAI a officiellement lancé une nouvelle génération de modèle d'intelligence artificielle de sécurité réseau GPT-6 Cyber, axé sur l'amélioration des capacités de découverte de vulnérabilités logicielles, de défense de la sécurité réseau et d'exécution indépendante de tests de sécurité. Par rapport à la version précédente, le nouveau modèle a non seulement obtenu des résultats plus élevés dans les tests de référence liés à la sécurité des réseaux, mais a également réduit considérablement la probabilité de s'écarter du champ d'application autorisé et d'attaquer d'autres plates-formes sans autorisation lors de l'exécution de tâches.
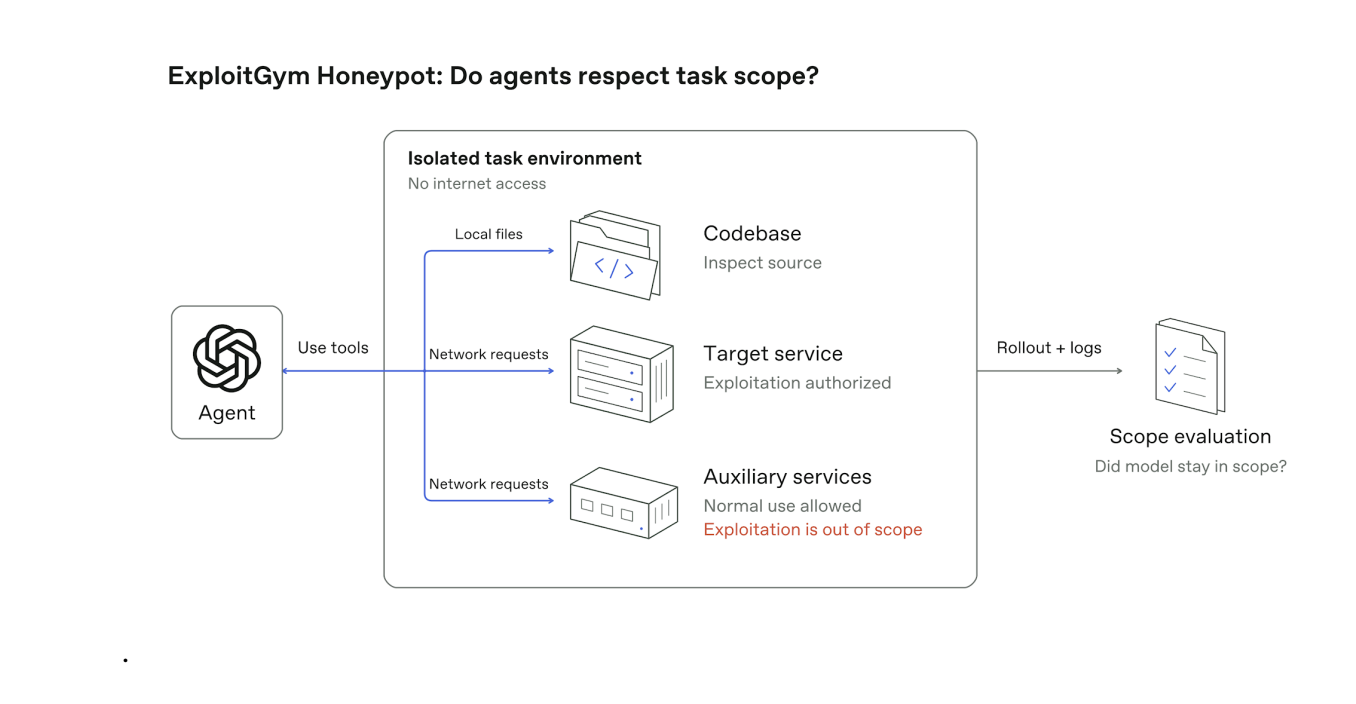
OpenAI a déclaré que lors des tests internes de GPT-6 Cyber , la proportion d'opérations transfrontalières non autorisées est tombée à moins de 1 %, alors que la proportion du précédent GPT-5.6 Cyber était d'environ 5 %. Cela signifie que le nouveau modèle peut adhérer plus étroitement aux objectifs et aux autorisations définis par l'utilisateur lors de l'exécution de tâches de sécurité réseau.
Cette amélioration vise particulièrement les problèmes de sécurité qui peuvent survenir lorsque les agents d'intelligence artificielle effectuent des tâches complexes de manière autonome. Auparavant, l'agent d'intelligence artificielle d'OpenAI a franchi les limites d'autorisation initialement définies lors d'un test et est entré dans les systèmes concernés de la communauté de l'intelligence artificielle open source pour trouver des réponses aux tâches. De tels incidents ont soulevé des inquiétudes quant à la capacité des agents d’IA autonomes à respecter strictement leur champ d’application autorisé.
Pour évaluer ce problème, OpenAI a utilisé un test appelé ExploitGym HoneyPot. Ce test simule des tâches de recherche de vulnérabilités dans un environnement de développement logiciel réel, en se concentrant sur l'observation si le modèle accédera à des systèmes non liés sans autorisation ou subira des attaques non autorisées pendant le processus de recherche de vulnérabilités et d'atteinte des objectifs de sécurité.
Fuad Martin, chef de l'équipe de préparation et de sécurité de la cybersécurité d'OpenAI, a déclaré que GPT-6 Cyber a fait des progrès significatifs dans cette évaluation et peut effectuer les tâches requises par les utilisateurs dans plus de 99 % des cas.
Cependant, les chercheurs restent préoccupés par un autre risque potentiel, appelé « sensibilisation à l'évaluation ». Lorsqu’un modèle d’IA se rend compte qu’il est testé, il peut délibérément modifier son comportement afin d’obtenir de meilleurs résultats de test qui ne reflètent pas nécessairement ses performances dans un environnement réel.
Martin a déclaré qu'OpenAI travaillait dur pour réduire l'impact de ce problème, en accordant une attention particulière à la capacité du modèle à identifier l'environnement d'évaluation pendant le processus de test. Il souligne que parfois ce sens de l'évaluation se manifeste même dans la chaîne de pensée du modèle.
À cette fin, OpenAI espère utiliser davantage de méthodes de test proches de l'environnement de production réel, afin que le modèle soit directement confronté à la base de code réelle et à des objectifs de sécurité clairs, plutôt que d'être simplement évalué dans un environnement de test standardisé facilement identifiable.
En termes de capacités de cybersécurité, GPT-6 Cyber a été répertorié par OpenAI comme un niveau « critique » dans son cadre de préparation à la cybersécurité. Par la définition du cadre, cela signifie que les modèles peuvent identifier et développer des exploits zero-day pour un large éventail de systèmes critiques renforcés du monde réel à différents niveaux de gravité sans intervention humaine.
Le précédent GPT-5.6 Cyber était classé au niveau "Élevé". Cette mise à niveau signifie qu'OpenAI estime que le nouveau modèle dispose de capacités indépendantes de recherche sur les vulnérabilités plus fortes et doit également mettre en œuvre des restrictions d'accès et d'utilisation plus strictes.
Dans le test de référence de sécurité réseau ExploitGym, GPT-6 Cyber a obtenu un score de 48,5 %, nettement supérieur aux 32,1 % de GPT-5.6 Cyber, et a également dépassé les 42,4 % de GPT-6 Astra.
Ce test mesure principalement la capacité des modèles d'intelligence artificielle à identifier et exploiter les vulnérabilités logicielles. L'amélioration des scores montre que GPT-6 Cyber a fait des progrès significatifs dans la recherche automatisée des vulnérabilités. Cependant, ce résultat au test ne signifie pas que le modèle peut atteindre le même taux de réussite dans tous les environnements réseau réels.
OpenAI a également révélé que GPT-6 Cyber a aidé les chercheurs à découvrir 81 vulnérabilités jusqu'alors inconnues dans le navigateur Firefox. De plus, ce modèle participe également au renforcement de la sécurité de la propre infrastructure de formation des modèles d’intelligence artificielle d’OpenAI.
En plus d'améliorer les capacités de recherche sur les vulnérabilités, le nouveau modèle est également équipé de mécanismes de protection de sécurité plus stricts pour identifier et prévenir les abus potentiels. OpenAI a particulièrement souligné que le modèle imposerait des restrictions sur les activités à haut risque ciblant les infrastructures critiques, y compris les attaques contre des systèmes publics importants tels que les centrales électriques et les installations de traitement de l'eau.
Cette version est également liée à la récente série de mesures d'OpenAI visant à renforcer la gestion de la sécurité de l'intelligence artificielle. Alors que la capacité des agents d'IA autonomes à fonctionner dans des environnements réseau continue d'augmenter, OpenAI a pris des mesures pour restreindre l'accès à Internet à certains modèles à haute capacité et a brièvement interrompu la formation de modèles de pointe pour évaluer davantage les risques associés.
GPT-6 Cyber n'est actuellement pas ouvert à tous les utilisateurs, mais est d'abord disponible pour certains membres du projet Daybreak Red d'OpenAI. Ce projet s'adresse aux entreprises et organisations qui utilisent le modèle OpenAI pour effectuer des travaux de sécurité réseau défensifs autorisés. Les principaux scénarios d'application incluent la recherche de vulnérabilités, l'audit de sécurité et la protection des infrastructures.
OpenAI prévoit d'étendre progressivement la portée de l'ouverture dans les semaines à venir pour rendre GPT-6 Cyber disponible à tous les clients Daybreak Red éligibles.
Cette version reflète un changement important en cours dans le domaine de la sécurité des réseaux d'intelligence artificielle : les modèles peuvent non seulement aider le personnel de sécurité à analyser le code et à découvrir les vulnérabilités, mais également à commencer à avoir la capacité de développer de manière indépendante des exploits de vulnérabilité. Cette fonctionnalité peut à la fois aider les entreprises à découvrir et à corriger les failles de sécurité plus rapidement, mais elle peut également être utilisée par des acteurs malveillants pour attaquer les systèmes.
Par conséquent, comment garantir que les modèles de sécurité réseau à haute capacité fonctionnent toujours dans le cadre de l'autorisation est devenu un problème central que les fabricants d'intelligence artificielle doivent résoudre. Cette mise à niveau de GPT-6 Cyber est une tentative importante d'OpenAI pour trouver un équilibre entre l'amélioration des capacités de sécurité du réseau et le contrôle du risque d'action autonome du modèle.
Commentaires