Résumé :
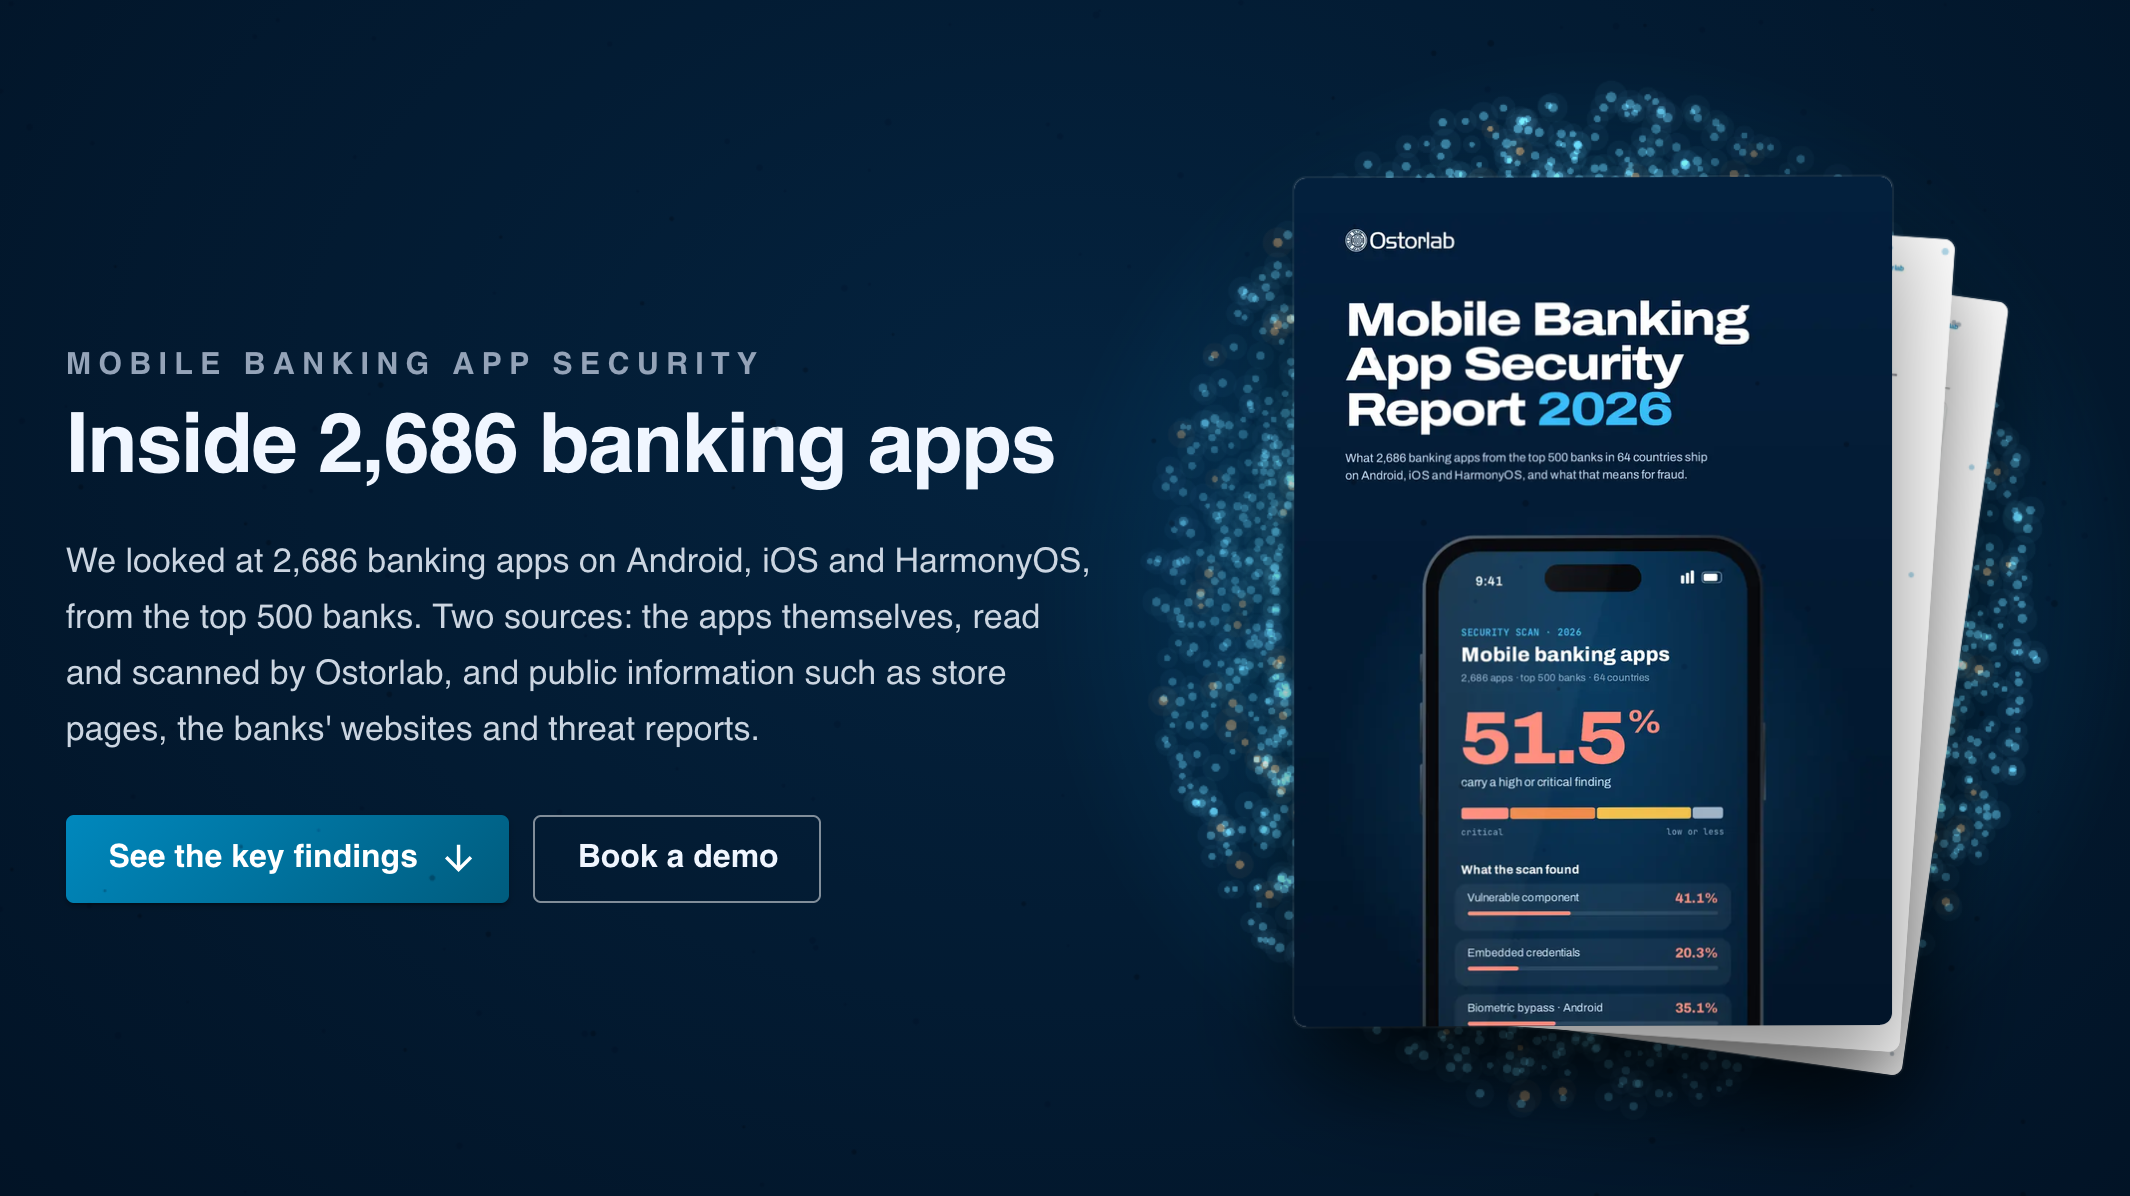
L'agence de sécurité des réseaux Ostorlab a publié le « Rapport 2026 sur la sécurité des applications bancaires mobiles ». C'est la première fois que HarmonyOS de Huawei est inclus dans le périmètre d'évaluation de ce rapport annuel. Cette étude a analysé un total de 2 686 applications bancaires mobiles provenant de 487 banques dans 64 pays à travers le monde, dont 478 provenaient de Huawei App Gallery (AppGallery).
Les résultats de l'évaluation montrent que parmi les trois principales plates-formes Android, iOS et HarmonyOS, les risques de sécurité de la plate-forme Harmony sont les plus importants. Les données montrent que 31,6 % des applications de la Hongmeng Bank contiennent au moins une faille de sécurité de niveau critique, ce qui représente non seulement la proportion la plus élevée parmi les trois principales plates-formes, mais également bien supérieure à la moyenne de 18,4 % de toutes les applications.
En termes de sécurité des composants tiers, 56,7 % des applications de la Hongmeng Bank intègrent des composants tiers avec des vulnérabilités révélées. Cela se compare à 37,7 % sur Android et 37,4 % sur iOS. Ostorlab a souligné que la principale raison de cette lacune est que de nombreuses applications Hongmeng sont des versions antérieures portées qui sont packagées et utilisent des bibliothèques tierces plus anciennes.
En examinant les données globales du secteur, 51,5 % de toutes les applications bancaires testées présentaient au moins un problème de sécurité à haut risque ou grave. De plus, en termes de popularité de la technologie d’authentification moderne, seules 4,9 % des applications bancaires prennent en charge la fonction de mot de passe.
Ostorlab a ajouté dans le rapport que cette étude n'a publié que des statistiques récapitulatives et n'a nommé aucune banque ou application spécifique, et qu'aucune attaque réelle n'a été lancée sur une application au cours du processus de recherche. La découverte d’une faille de sécurité signifie uniquement qu’il existe un risque potentiel dans l’application, mais cela ne signifie pas que la vulnérabilité a été exploitée avec succès.
Texte intégral du rapport :
https://ostorlab.co/annual-reports/mobile-banking-2026
Commentaires