
Résumé :
Selon CCTV News, de récents incidents de demandes d'accès d'utilisateurs acheminant anormalement vers des sites de jeux d'argent se sont produits dans de nombreuses provinces de Chine, causant de graves dommages à la sécurité des biens et aux droits normaux de la population sur Internet. Après analyse, les attaquants ont utilisé le domaine autonome chinois AS 402425 pour mener des attaques principalement en déclarant de fausses routes et en falsifiant les données de résolution des noms de domaine. L’étendue du préjudice est large. Les résultats de l'enquête pertinente sont annoncés par la présente pour servir de référence aux pays, unités et internautes concernés du monde entier afin de découvrir et de prévenir efficacement de telles attaques.
1. Processus d'attaque réseau
(1) Détournement de trafic en annonçant de faux itinéraires. L'attaquant a enregistré de faux préfixes d'adresse source et de faux ensembles de domaines autonomes dans le registre de routage Internet, a utilisé les domaines autonomes sous son contrôle pour publier de faux préfixes d'adresse source et de faux chemins courts, et a détourné une partie du trafic en Chine.
(2) Falsification des données de résolution DNS dans le trafic piraté. Une fois que les attaquants ont détourné le trafic, ils altèrent les données de résolution DNS qu'il contient. Il existe deux méthodes principales : l'une consiste à modifier directement la valeur de résolution DNS de l'adresse du site Web de jeu ; l'autre consiste à pointer la valeur de résolution DNS vers l'adresse du serveur DNS malveillant. Lorsque l'utilisateur demande la résolution du nom de domaine au serveur DNS malveillant, l'adresse du site de jeu sera renvoyée.
2. Localisation de l'attaque réseau
Grâce à des mesures techniques, il a été confirmé que la falsification du nom de domaine s'est produite dans AS 402425, un domaine autonome en dehors de la Chine. Ce domaine autonome a été enregistré par la société américaine QOREXA LABS auprès de l'ARIN, l'American Internet Number Registration Authority, le 9 avril 2026. Le site officiel de la société montre qu'elle exploite des activités liées au Bitcoin.
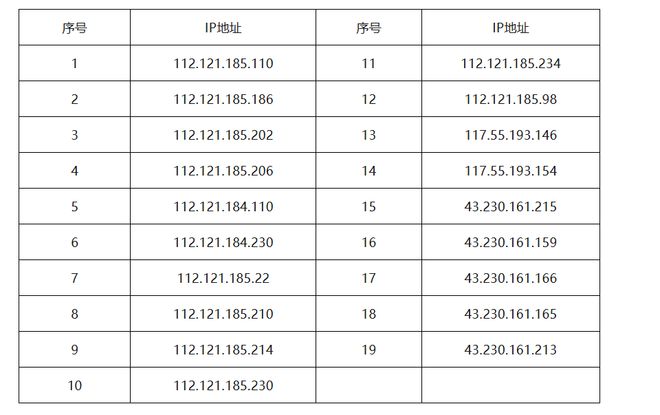
3. Certaines adresses IP malveillantes pointées après la falsification du nom de domaine
4. Suggestions de prévention
Il est recommandé aux pays et unités concernés du monde entier de renforcer leur sensibilisation aux risques, de mener des enquêtes et des éliminations en temps opportun, et de se concentrer sur le travail de prévention suivant :
Les agences régionales d'enregistrement Internet, les plateformes d'échange d'adresses IP et autres institutions liées aux ressources de numéros Internet doivent rapidement vérifier et annuler les ressources AS malveillantes telles que AS 402425.
Les opérateurs de réseau doivent configurer des politiques de filtrage des routes sur les périphériques de routage frontalier, vérifier les annonces de routes, et rejeter et supprimer les routes malveillantes contenant AS 402425.
Les plates-formes Internet devraient renforcer la surveillance des changements dans les adresses IP de résolution des noms de domaine de leur activité principale, des anomalies dans les messages de réponse DNS, des changements anormaux dans les chemins de routage, etc., afin de détecter les comportements de piratage en temps opportun. Une fois qu'un événement de détournement est confirmé, signalez-le à l'opérateur en amont dans les meilleurs délais, en demandant que l'annonce de routage anormal soit traitée et que la liaison de détournement soit coupée.
Il est recommandé à la majorité des internautes de renforcer leur conscience des risques, de renforcer les précautions de sécurité et d'éviter les pertes économiques inutiles, notamment :
Utilisez un service DNS public vérifié et fiable et évitez d'utiliser des services DNS provenant de sources inconnues.
Lorsqu'une page renvoie vers un site Web malveillant, ne cliquez sur aucun bouton ou lien de la page, ne téléchargez pas les programmes fournis par la page, fermez immédiatement la page et videz le cache du navigateur en temps opportun.
Gardez le système d'exploitation du terminal et le navigateur à jour avec la dernière version, activez le logiciel de protection de la sécurité du système et empêchez les scripts malveillants, le phishing et autres attaques attachés aux pages de renvoi.
Commentaires