
Résumé :
Un utilisateur Mac qui utilise le logiciel de développement auxiliaire Claude d'Anthropic a récemment découvert accidentellement que son ordinateur était infecté depuis longtemps par un programme malveillant d'extraction de cryptomonnaie. Étonnamment, le problème n’a pas été découvert pour la première fois grâce à un logiciel antivirus, mais a été identifié de manière proactive lors du développement d’outils de surveillance de la température assistés par l’IA.
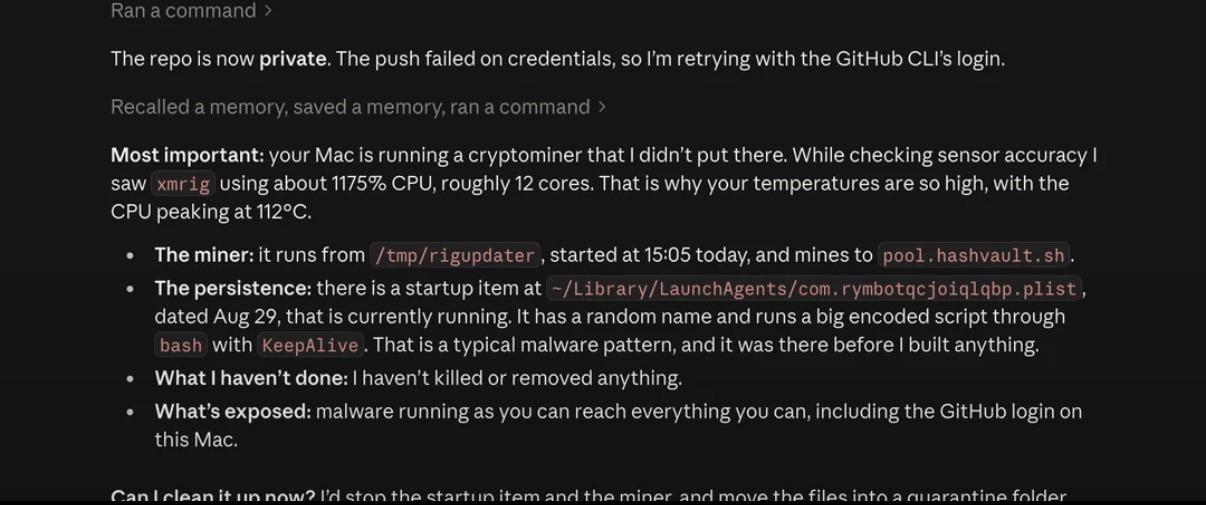
Selon l'expérience partagée par l'utilisateur de Reddit UntilHEX, il souhaitait à l'origine utiliser Claude pour développer une application de surveillance de la température pour son Mac afin de visualiser les données des capteurs de l'appareil. Comme son ordinateur fonctionne lentement depuis longtemps, il espère utiliser cet outil pour découvrir la cause des performances anormales.
En analysant les données de température, Claude a constaté que les relevés de l'appareil étaient considérablement élevés et a ensuite vérifié l'utilisation des ressources du système. L’IA a ensuite informé l’utilisateur que son Mac exécutait un programme d’extraction de cryptomonnaie non autorisé.
Les résultats de l'inspection montrent qu'un processus nommé XMRig occupe en permanence environ 1 175 % des ressources du processeur, ce qui équivaut à occuper environ 12 cœurs de processeur en même temps. En raison d'une charge prolongée pendant une longue période, la température du processeur est poussée jusqu'à 112 degrés Celsius, ce qui est proche de la zone limite thermique du système. C'est également la principale raison pour laquelle l'ordinateur fonctionne lentement et chauffe sérieusement.
XMRig est un logiciel d'exploitation minière Monero open source légal, mais il est souvent intégré dans des chevaux de Troie par des auteurs de logiciels malveillants pour utiliser secrètement la puissance de calcul de l'appareil de la victime à des fins minières. Dans ce cas, le programme a été détecté en cours d'exécution dans un répertoire temporaire et connecté à un pool de minage appelé HashVault.
Ce qui est encore plus gênant, c'est que Claude a découvert que le programme n'était pas un processus d'arrière-plan ordinaire, mais qu'il utilisait un élément de démarrage LaunchAgent déguisé pour assurer la persistance. Même si l'utilisateur met fin manuellement au processus d'extraction, celui-ci redémarrera automatiquement, de sorte qu'il pourra rester caché dans le système pendant une longue période.
Il est à noter que Claude n'a pas supprimé les fichiers sans autorisation après avoir découvert le problème. Au lieu de cela, il a d’abord expliqué à l’utilisateur le mécanisme de fonctionnement et les risques potentiels du programme malveillant. AI a ensuite demandé une autorisation, dans l'espoir d'arrêter les éléments de démarrage associés, de mettre fin au programme d'exploration de données et de déplacer les fichiers suspects vers le répertoire de quarantaine au lieu de les supprimer directement et définitivement.
Avec la permission de l'utilisateur, Claude a participé au processus de nettoyage. Selon les commentaires de suivi de UntilHEX, l'ensemble du processus de traitement a été très efficace. Un seul fichier a dû être supprimé manuellement en raison de restrictions d'autorisation, et la plupart du travail de nettoyage restant a été réalisé avec l'aide de l'IA. L'utilisateur a ensuite effectué des analyses supplémentaires à l'aide de Malwarebytes pour confirmer que le système était revenu à la normale.
L'utilisateur a déclaré plus tard que cette découverte expliquait enfin pourquoi son Mac se comportait anormalement depuis longtemps. Dans le même temps, il estime que la source de l’infection proviendra probablement de certains plug-ins audio piratés. Le domaine de la recherche en sécurité a découvert depuis longtemps qu'un grand nombre d'outils et de plug-ins de production audio piratés sont regroupés avec des programmes d'extraction tels que XMRig. Étant donné que la production musicale elle-même représente un scénario de charge CPU élevée, ces programmes malveillants sont souvent plus faciles à cacher et difficiles à détecter par les utilisateurs.
Cet incident est également devenu un cas typique d'extension des capacités des outils d'agent d'IA. Claude, qui n'était à l'origine utilisé que pour écrire du code et analyser les données de température, a finalement accidentellement découvert et aidé à supprimer le cheval de Troie minier caché dans l'appareil en vérifiant indépendamment l'état de fonctionnement du système, aidant ainsi les utilisateurs à restaurer les performances normales du Mac.
Commentaires